
#CryptoSecurity
Скрытая плата, крошечная антенна и заявленные потери примерно на $604 000: вот что подтверждено, что лишь утверждается и какие 5 проверок нужно провести, прежде чем доверять аппаратному кошельку.
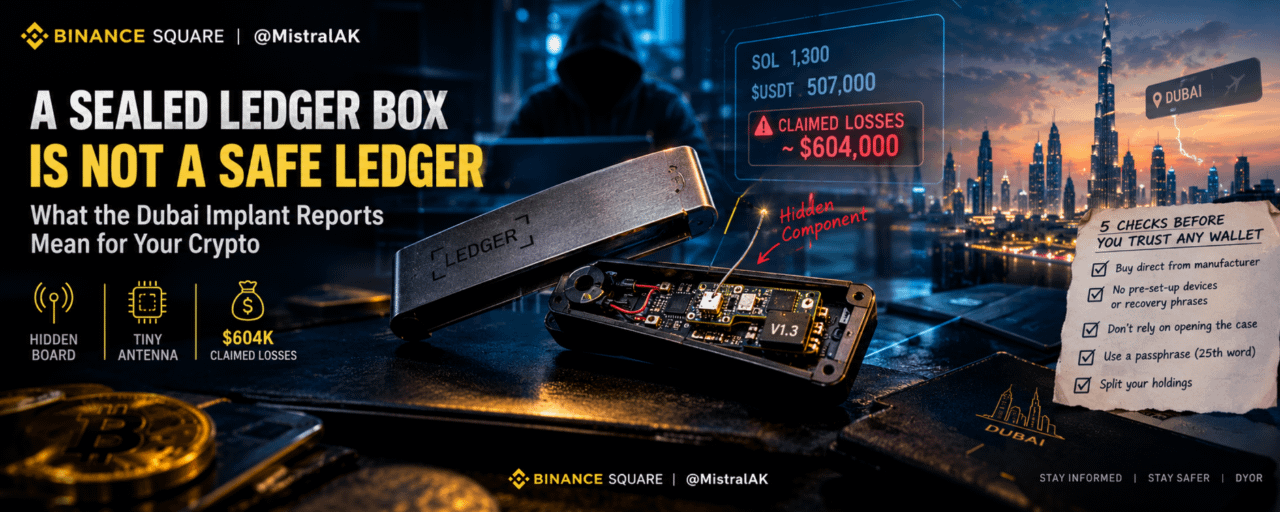
Можно всё сделать «правильно» и всё равно потерять деньги. Таков неприятный вывод из истории в Дубае: двое покупателей утверждают, что с новых кошельков Ledger, приобретённых в Virgin Megastore, за несколько недель вывели средства: около 1 300 $SOL с Ledger Flex и 507 000 $USDT с Ledger Stax — всего примерно на $604 000, сообщает FinanceFeeds. Ни одна из этих сумм не была независимо подтверждена.
Это уже не история об одном регионе. Всё началось с устройств, проданных через авторизованного перепродавца в Юго-Восточной Азии, в октябре появились сведения о немецком ритейлере, а теперь поступили первые сообщения с Ближнего Востока.
ЧТО ПОДТВЕРЖДЕНО
▪️ 15 октября Ledger сообщила, что преступники купили подлинные устройства, вскрыли их, установили скрытые компоненты для перехвата фраз восстановления при настройке, а затем вернули устройства в продажу через перепродавцов. По словам Ledger, «в чипе, операционной системе или серверах Ledger не было уязвимостей».
▪️ В трекере Ledger Implant OSINT Марка Карпелеса устройство Dubai Flex отмечено как снабжённое аппаратной закладкой. Основанием стали фотографии вскрытого устройства: на них видна дополнительная плата, подключённая к антенне с маркировкой «V1.3» — такую версию трекер раньше не встречал (Unchained).
▪️ Согласно Unchained, Ledger указывает Virgin Megastores в списке авторизованных перепродавцов в ОАЭ.
ЧТО ПОКА ЛИШЬ ПРЕДПОЛАГАЕТСЯ
▪️ Случай с Stax (507 000 USDT, покупка 11 октября) основан на рассказе владельца. Фотографии вскрытого устройства не публиковались, поэтому наличие аппаратной закладки не подтверждено.
▪️ Суммы потерь и история покупок взяты из публикаций самих пострадавших.
▪️ В открытых источниках нет данных, подтверждающих, что за двумя случаями в Дубае стоит один и тот же злоумышленник или что ритейлеру что-либо было известно. Где именно модифицировали устройства, пока неизвестно.
▪️ По состоянию на 18 ноября мне не удалось найти заявление Ledger именно по случаям в Дубае.
ПОЧЕМУ ПРОВЕРКИ ПОДЛИННОСТИ НЕДОСТАТОЧНО
Согласно документации самой Ledger, на которую ссылается FinanceFeeds, проверка подлинности не может обнаружить физическую модификацию, если Secure Element не повреждён. Устройство может пройти проверку и при этом содержать дополнительный компонент. Поэтому «устройство прошло проверку» не означает «оно безопасно».
5 ПРОВЕРОК, КОТОРЫЕ СТОИТ ПРОЙТИ, ПРЕЖДЕ ЧЕМ ДОВЕРИТЬСЯ АППАРАТНОМУ КОШЕЛЬКУ
▪️ Покупайте напрямую у производителя. Во всех известных случаях устройства попадали в продажу через перепродавцов, а не через собственный магазин производителя. Чем меньше посредников, тем меньше возможностей для вмешательства.
▪️ Считайте устройство, уже прошедшее настройку, или заранее записанную фразу восстановления достаточным поводом немедленно отказаться от покупки. Подлинный кошелёк генерирует фразу у вас на глазах. Никогда не используйте устройство, которое поставляется с уже записанными словами.
▪️ Не полагайтесь на вскрытие корпуса, чтобы «осмотреть плату». Это крайняя мера, а не проверка. Большинство покупателей не смогут оценить плату на глаз, а вскрытие может создать дополнительные проблемы.
▪️ Используйте парольную фразу (так называемое «25-е слово») как дополнительный уровень защиты, а не как решение проблемы. Она повышает безопасность, но источники не сообщают, остановила бы она эти аппаратные закладки, поэтому не считайте её гарантией.
▪️ Разделите свои активы. Одно устройство, одна seed-фраза и одна точка отказа — это реальный риск. Распределите средства между разными кошельками и храните долгосрочные сбережения отдельно от всего, что вы настроили недавно.
ЕСЛИ ВЫ НЕДАВНО ПОКУПАЛИ У ПЕРЕПРОДАВЦА
Карпелес предупредил всех, кто за последние несколько месяцев покупал Ledger или Trezor в Virgin Megastores: проверьте устройства на наличие аппаратных закладок или переведите средства. Это разумный совет для любой покупки у перепродавца, а не только в Дубае. Перевести средства — значит отправить их на кошелёк, seed-фраза которого была сгенерирована на устройстве, которому вы доверяете.
ЗА ЧЕМ Я СЛЕЖУ
▪️ Подтвердит ли Ledger информацию о Stax и опубликует ли более подробное техническое описание, которое компания обещала в октябре.
▪️ Ответят ли Virgin Megastore или власти ОАЭ.
▪️ Появятся ли новые пострадавшие с фотографиями вскрытых устройств — это позволило бы перейти от «предполагаемых» случаев к «подтверждённым».
Аппаратные кошельки по-прежнему остаются одним из лучших инструментов для самостоятельного хранения средств. Имеющиеся данные показывают, что источник этой атаки — цепочка поставок, а не чип.
Вопрос к вам:
Где вы купили свой аппаратный кошелёк и стали бы вы снова покупать его у перепродавца после этого?
Не является финансовой рекомендацией. Всегда проводите собственное исследование (DYOR).
Подписывайтесь, чтобы каждый день получать такую аналитику. @MistralAK
Нравится моя работа? Подписывайтесь, чтобы быть в курсе, и поддержите меня донатом :)
#LedgerHardwareImplantReportsExtendToDubai #Ledger