🚨 **Сбой системы безопасности на $10,39 млн — и даже не пришлось взламывать смарт-контракт!**
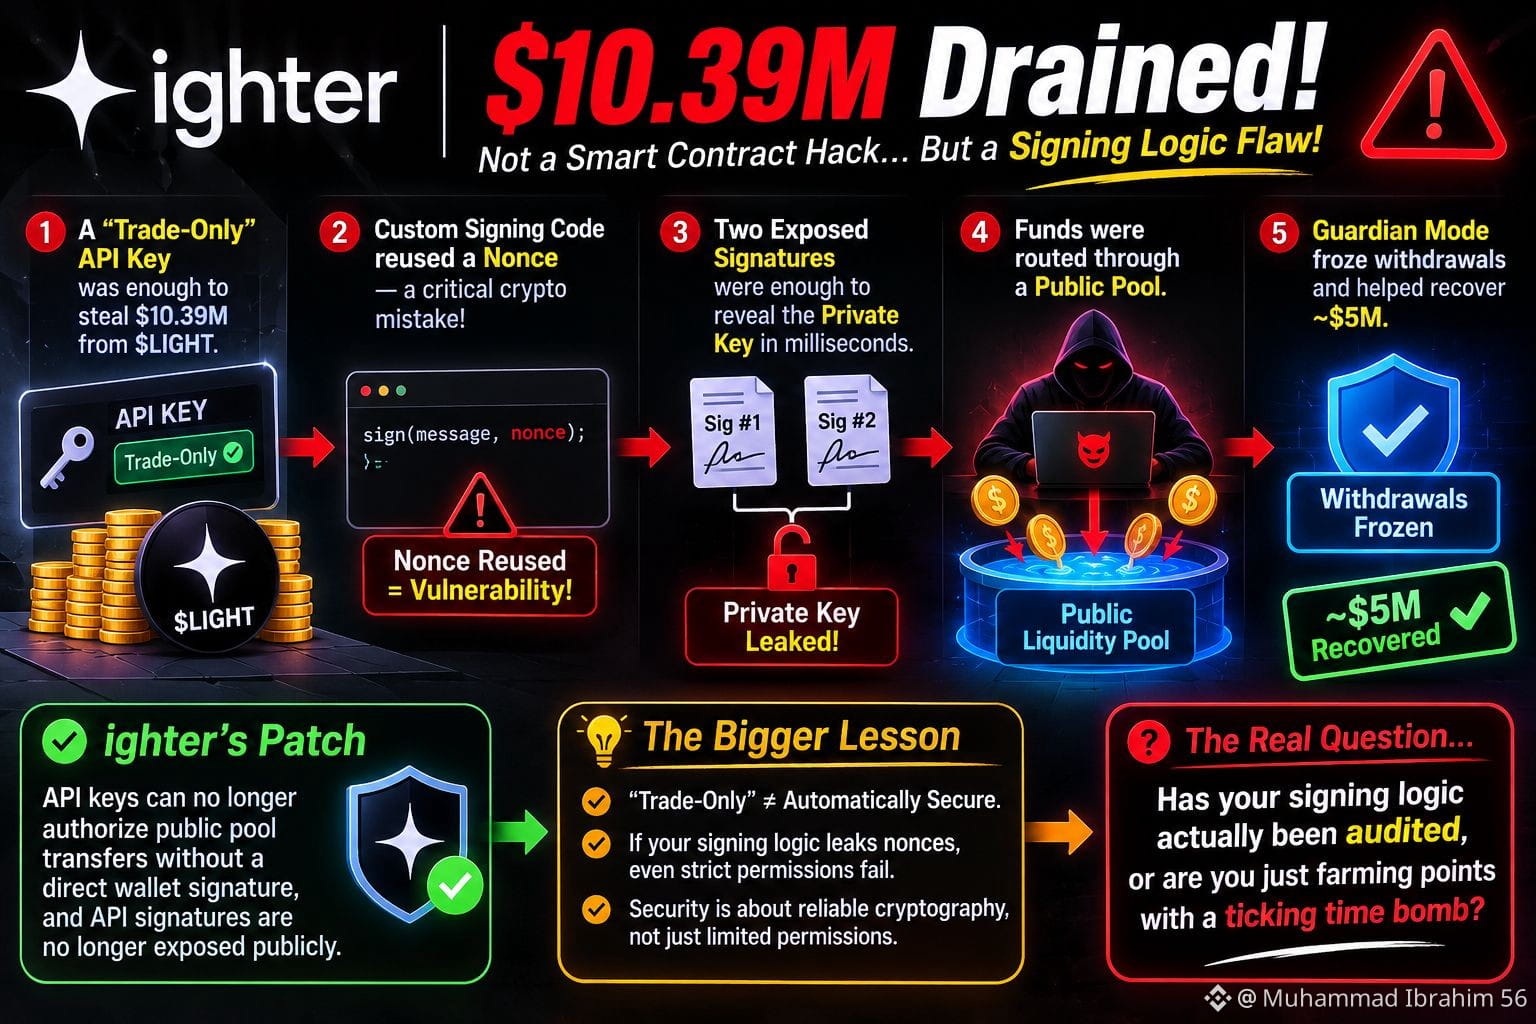
Чтобы вывести $10,39 млн из $LIGHT, хватило API-ключа, который якобы предназначался «только для торговли». Удивительно, но сами смарт-контракты не были скомпрометированы. Настоящая уязвимость скрывалась в механизме подписания:
🔐 В собственном коде для подписания повторно использовался криптографический nonce, что создало критическую уязвимость.
⚠️ Всего двух раскрытых подписей хватило, чтобы за миллисекунды узнать приватный ключ.
💸 Злоумышленник сразу перевёл украденные средства через публичный пул ликвидности.
🛡️ Режим Guardian вмешался, заморозив вывод средств и помог вернуть около $5 млн.
**Что изменилось?**
ighter выпустил исправление безопасности, которое не позволяет API-ключам разрешать переводы в публичные пулы без прямого подтверждения с кошелька. Подписи API также больше не публикуются.
💡 **Главный вывод:**
Название «только для торговли» не делает API-ключ автоматически безопасным. Если механизм подписания вашего бота раскрывает nonce, даже самые строгие настройки разрешений теряют смысл.
🔍 Безопасность — это не только ограничение разрешений; важно также убедиться, что криптография, на которой они основаны, надёжна, проверена и прошла независимый аудит.
⚡ И вот главный вопрос: **Вашу логику подписания действительно проверяли аудиторы или вы просто фармите очки, не замечая тикающую бомбу замедленного действия?**
#Bitcoin❗ #ENA
Чтобы вывести $10,39 млн из $LIGHT, хватило API-ключа, который якобы предназначался «только для торговли». Удивительно, но сами смарт-контракты не были скомпрометированы. Настоящая уязвимость скрывалась в механизме подписания:
🔐 В собственном коде для подписания повторно использовался криптографический nonce, что создало критическую уязвимость.
⚠️ Всего двух раскрытых подписей хватило, чтобы за миллисекунды узнать приватный ключ.
💸 Злоумышленник сразу перевёл украденные средства через публичный пул ликвидности.
🛡️ Режим Guardian вмешался, заморозив вывод средств и помог вернуть около $5 млн.
**Что изменилось?**
ighter выпустил исправление безопасности, которое не позволяет API-ключам разрешать переводы в публичные пулы без прямого подтверждения с кошелька. Подписи API также больше не публикуются.
💡 **Главный вывод:**
Название «только для торговли» не делает API-ключ автоматически безопасным. Если механизм подписания вашего бота раскрывает nonce, даже самые строгие настройки разрешений теряют смысл.
🔍 Безопасность — это не только ограничение разрешений; важно также убедиться, что криптография, на которой они основаны, надёжна, проверена и прошла независимый аудит.
⚡ И вот главный вопрос: **Вашу логику подписания действительно проверяли аудиторы или вы просто фармите очки, не замечая тикающую бомбу замедленного действия?**
#Bitcoin❗ #ENA