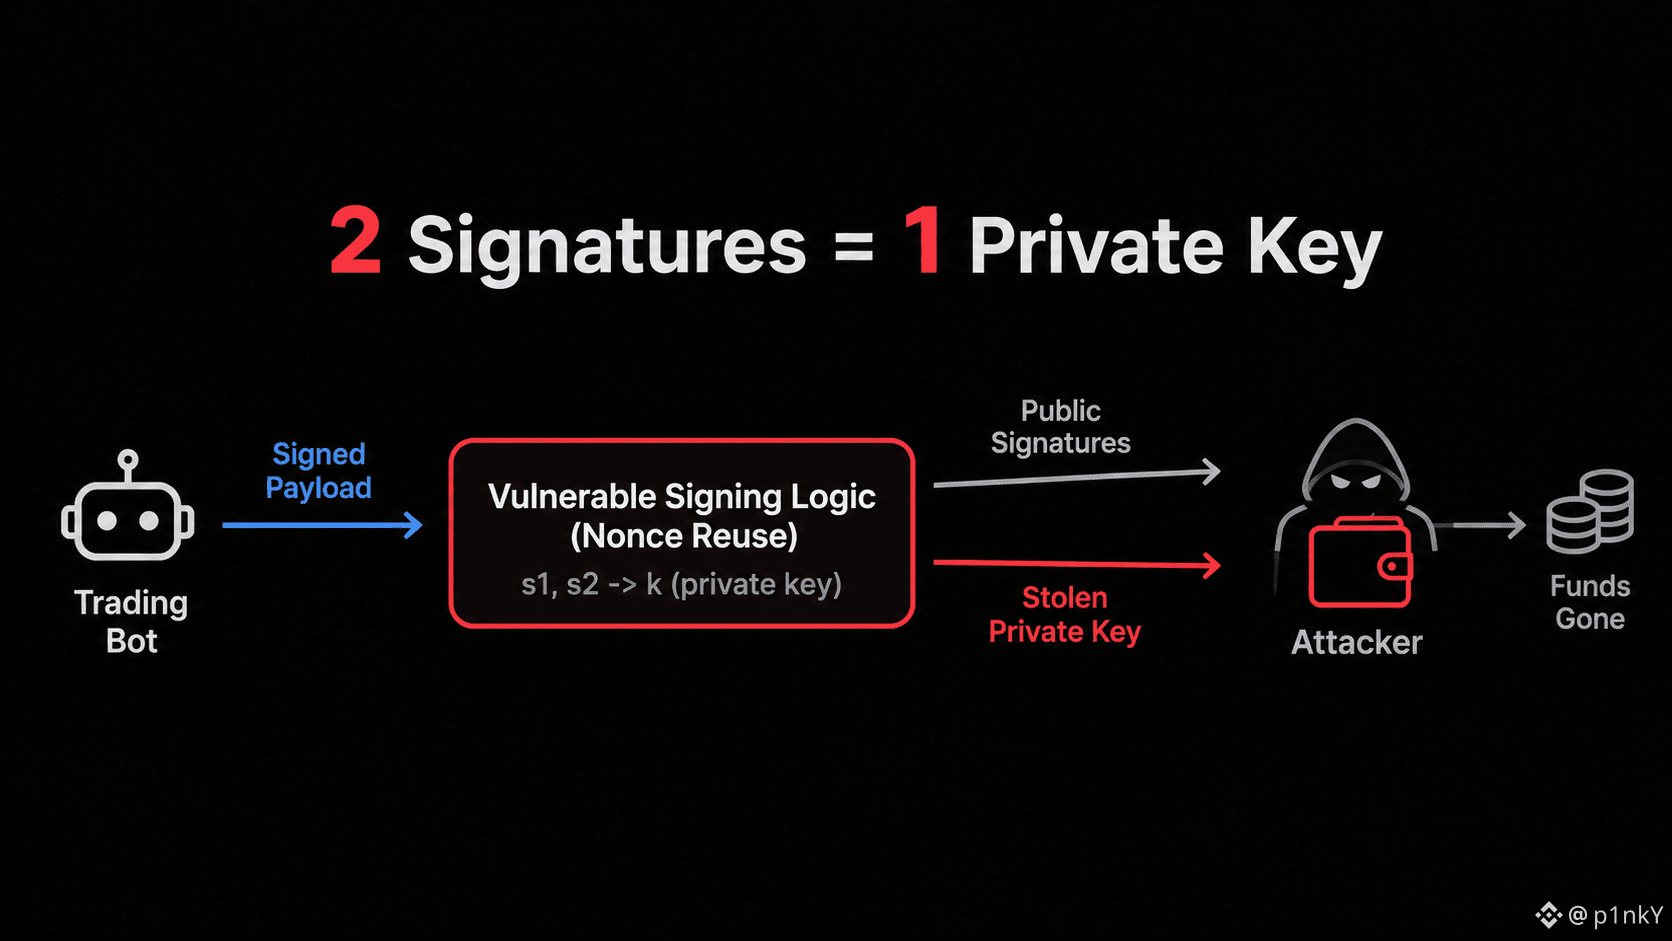
API-ключ с правами только на торговлю только что вывел 10,39 млн долларов из $LIGHT . Смарт-контракты не взламывали. Ошибка была в вашей собственной логике подписи:
>Пользовательский код подписи повторно использовал криптографический nonce
>Две раскрытые подписи позволили получить приватный ключ за миллисекунды
>Злоумышленник перевёл средства напрямую через публичный пул
>Режим Guardian заморозил вывод средств и спас около 5 млн долларов
Патч ighter: теперь API-ключи не могут разрешать переводы через публичный пул без прямой подписи кошельком, а API-подписи больше не раскрываются публично.
Метка «только для торговли» ничего не значит, если ваша обёртка для бота раскрывает nonce. Надёжность разрешений зависит лишь от криптографии, которая их обеспечивает.
Вашу логику подписи действительно проверяли аудиторы или вы просто набиваете очки, пока тикает бомба замедленного действия?
>Пользовательский код подписи повторно использовал криптографический nonce
>Две раскрытые подписи позволили получить приватный ключ за миллисекунды
>Злоумышленник перевёл средства напрямую через публичный пул
>Режим Guardian заморозил вывод средств и спас около 5 млн долларов
Патч ighter: теперь API-ключи не могут разрешать переводы через публичный пул без прямой подписи кошельком, а API-подписи больше не раскрываются публично.
Метка «только для торговли» ничего не значит, если ваша обёртка для бота раскрывает nonce. Надёжность разрешений зависит лишь от криптографии, которая их обеспечивает.
Вашу логику подписи действительно проверяли аудиторы или вы просто набиваете очки, пока тикает бомба замедленного действия?