Правда или ложь: если сайт официальный и в адресной строке есть замочек HTTPS, скопированный криптоадрес точно правильный.
Ложь. И 16 ноября это доказали в большом масштабе.
В тот день злоумышленник воспользовался уязвимостью в Optimizely — инструменте, который крупные бренды используют для тестирования своих страниц. Он внедрил код в проекты 178 организаций (их выявил исследователь Скотт Хелме). Среди них — Ledger, CNN, BBC, Zoom, Salesforce и HSBC Insurance.
Скрипт загружался с собственного CDN Optimizely, с его сертификатом. Для браузера всё выглядело нормально.
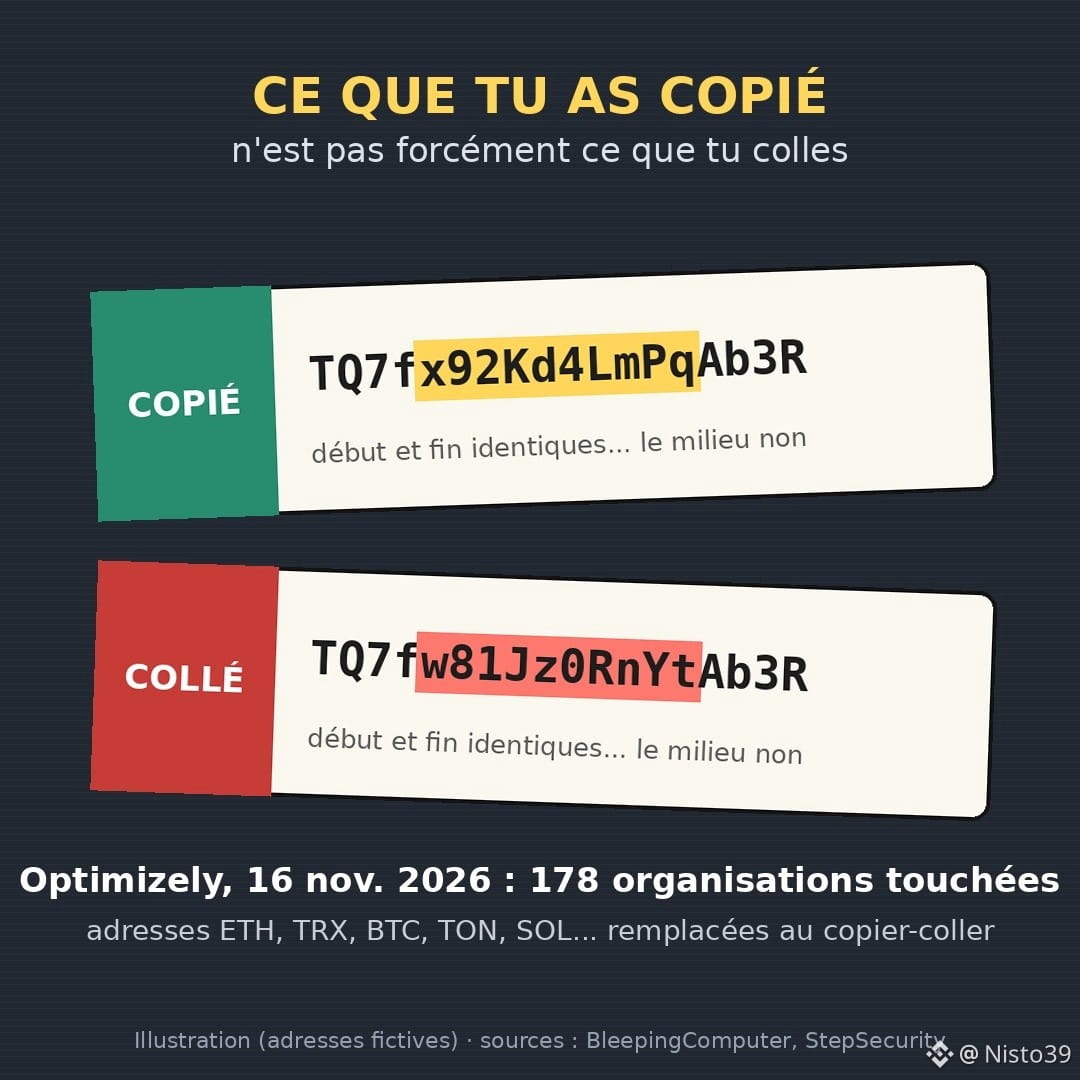
Что он делал: следил за страницей, находил адреса кошельков (ETH, TRX, BTC, TON, SOL, LTC, DOGE...) и подменял их адресами злоумышленника. Адреса были действительными и проходили проверку формата. Скрипт также похищал данные банковских карт.
Что известно на данный момент: по данным Хелме, к 16 ноября на кошельки злоумышленника поступило около 7 000 $, некоторые из них начали использовать ещё раньше. Optimizely заявила, что устранила уязвимость; к вечеру того же дня всё было в порядке.
7 000 $ — немного. Но, на мой взгляд, этот урок стоит гораздо больше. Замочек защищает соединение между тобой и сайтом, но не то, что сам сайт загружает. Единственная настоящая защита — экран подтверждения в твоём кошельке или на бирже.
Три действия, которые займут по десять секунд:
- сравни начало, конец И несколько символов в середине адреса (клипперы часто копируют начало и конец);
- сохрани часто используемые адреса в адресную книгу / белый список;
- если переводишь крупную сумму, сначала отправь небольшую тестовую сумму.
Это касается и $TRX , и USDT в сети Tron, и $ETH .
А ты проверяешь адрес посимвольно или доверяешь копированию и вставке?
#securitecrypto #arnaque #wallet #Optimizely #кибербезопасность
Ложь. И 16 ноября это доказали в большом масштабе.
В тот день злоумышленник воспользовался уязвимостью в Optimizely — инструменте, который крупные бренды используют для тестирования своих страниц. Он внедрил код в проекты 178 организаций (их выявил исследователь Скотт Хелме). Среди них — Ledger, CNN, BBC, Zoom, Salesforce и HSBC Insurance.
Скрипт загружался с собственного CDN Optimizely, с его сертификатом. Для браузера всё выглядело нормально.
Что он делал: следил за страницей, находил адреса кошельков (ETH, TRX, BTC, TON, SOL, LTC, DOGE...) и подменял их адресами злоумышленника. Адреса были действительными и проходили проверку формата. Скрипт также похищал данные банковских карт.
Что известно на данный момент: по данным Хелме, к 16 ноября на кошельки злоумышленника поступило около 7 000 $, некоторые из них начали использовать ещё раньше. Optimizely заявила, что устранила уязвимость; к вечеру того же дня всё было в порядке.
7 000 $ — немного. Но, на мой взгляд, этот урок стоит гораздо больше. Замочек защищает соединение между тобой и сайтом, но не то, что сам сайт загружает. Единственная настоящая защита — экран подтверждения в твоём кошельке или на бирже.
Три действия, которые займут по десять секунд:
- сравни начало, конец И несколько символов в середине адреса (клипперы часто копируют начало и конец);
- сохрани часто используемые адреса в адресную книгу / белый список;
- если переводишь крупную сумму, сначала отправь небольшую тестовую сумму.
Это касается и $TRX , и USDT в сети Tron, и $ETH .
А ты проверяешь адрес посимвольно или доверяешь копированию и вставке?
#securitecrypto #arnaque #wallet #Optimizely #кибербезопасность