У 279 профилей появился ключ, но в списке его не видно
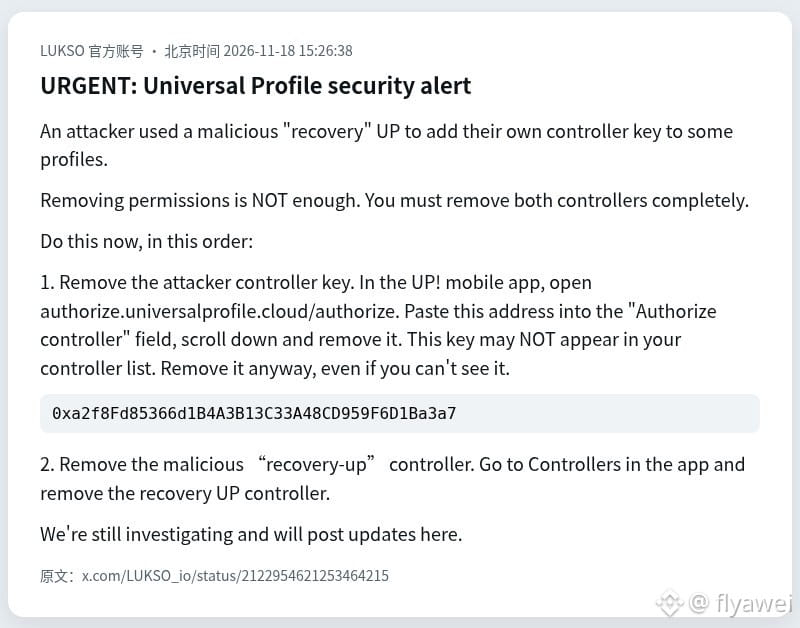
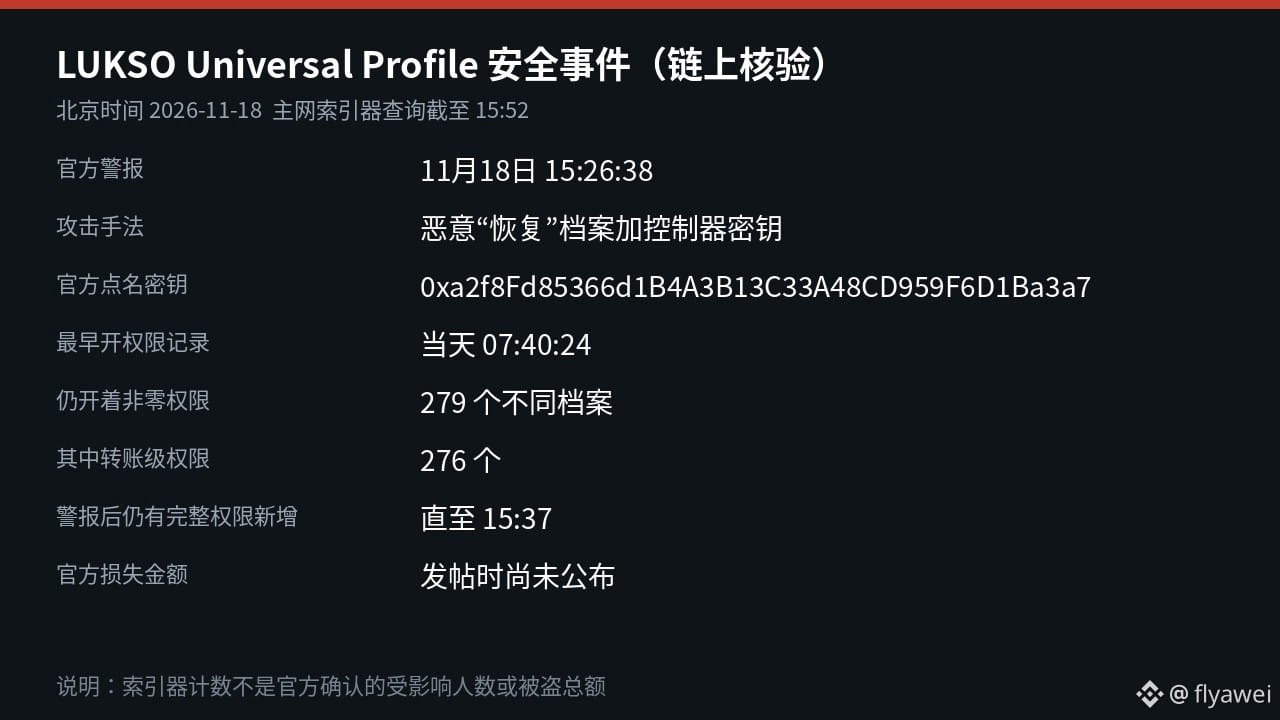
Публичный блокчейн LUKSO в 15:26 18 ноября по пекинскому времени выпустил экстренное предупреждение о безопасности. Кто-то использовал один вредоносный профиль «восстановления», чтобы добавить собственный ключ контроллера к некоторым аккаунтам Universal Profile. Затем я проверил индексатор основной сети: к 15:52 у 279 разных профилей всё ещё оставались ненулевые права, предоставленные этому ключу.
Официальная команда указала адрес, который нужно удалить: 0xa2f8…a3a7. Также она предупредила, что этот ключ может быть вообще не виден в списке контроллеров. Просто отключить права недостаточно: нужно полностью удалить ключ злоумышленника и вредоносный контроллер recovery-up.
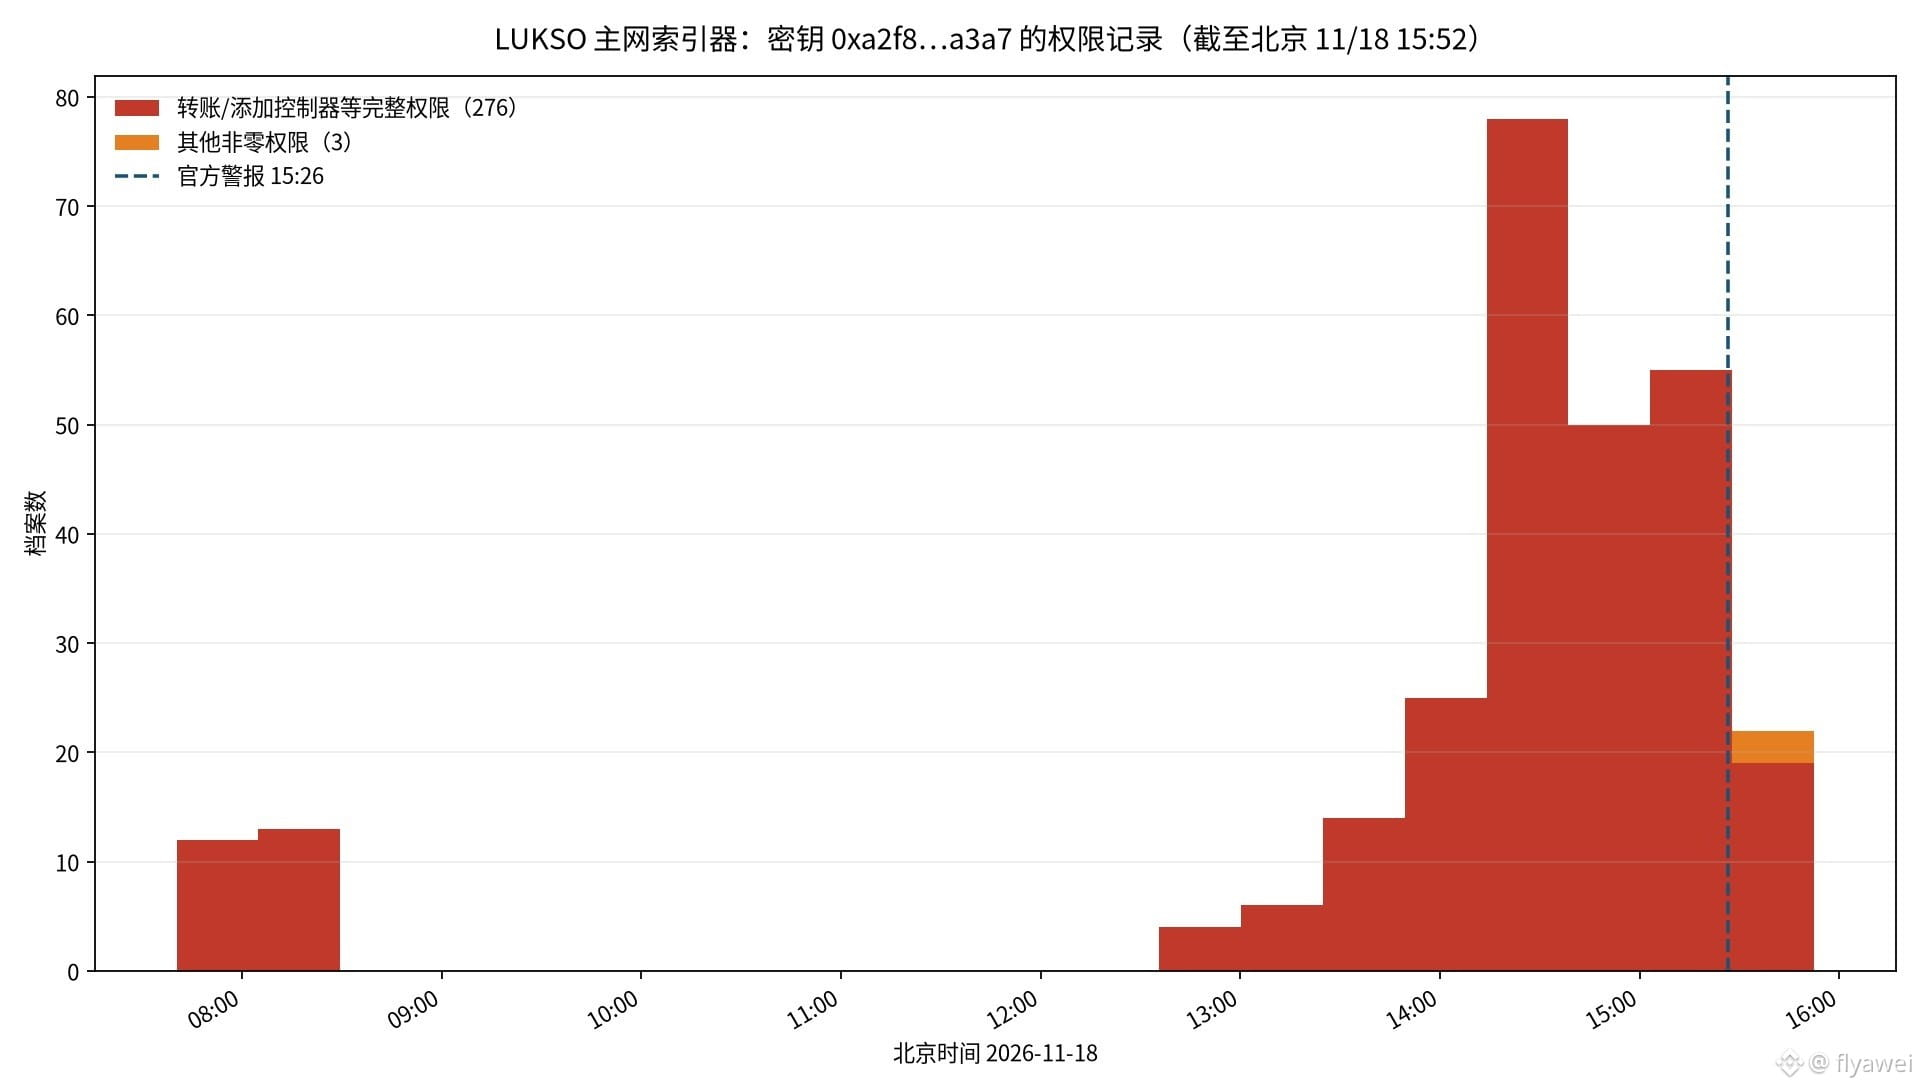
Согласно данным индексатора, самая ранняя запись о предоставлении прав появилась в тот день в 7:40. У 276 из этих 279 профилей были включены такие права, как перевод средств и добавление контроллеров. Даже после публикации официального предупреждения, вплоть до 15:37, продолжали появляться новые записи о предоставлении прав на переводы.
Universal Profile — это смарт-контрактный аккаунт в блокчейне. Контроллер, получив соответствующие права, может изменять данные профиля, а также переводить LYX, токены и NFT. Официальная команда сообщила, что расследование продолжается. На момент публикации сумма похищенных средств и число пострадавших не были объявлены. Под официальным постом уже появились сообщения о том, что профили опустошены, но это пока не подтверждено командой.
Сначала удалите этот ключ в порядке, указанном официальной командой, а затем удалите вредоносный контроллер восстановления. Не переходите по ссылкам для восстановления, если не знаете, откуда они.
Новичкам совет: больше наблюдайте, меньше действуйте. Покупайте только $BTC
Публичный блокчейн LUKSO в 15:26 18 ноября по пекинскому времени выпустил экстренное предупреждение о безопасности. Кто-то использовал один вредоносный профиль «восстановления», чтобы добавить собственный ключ контроллера к некоторым аккаунтам Universal Profile. Затем я проверил индексатор основной сети: к 15:52 у 279 разных профилей всё ещё оставались ненулевые права, предоставленные этому ключу.
Официальная команда указала адрес, который нужно удалить: 0xa2f8…a3a7. Также она предупредила, что этот ключ может быть вообще не виден в списке контроллеров. Просто отключить права недостаточно: нужно полностью удалить ключ злоумышленника и вредоносный контроллер recovery-up.
Согласно данным индексатора, самая ранняя запись о предоставлении прав появилась в тот день в 7:40. У 276 из этих 279 профилей были включены такие права, как перевод средств и добавление контроллеров. Даже после публикации официального предупреждения, вплоть до 15:37, продолжали появляться новые записи о предоставлении прав на переводы.
Universal Profile — это смарт-контрактный аккаунт в блокчейне. Контроллер, получив соответствующие права, может изменять данные профиля, а также переводить LYX, токены и NFT. Официальная команда сообщила, что расследование продолжается. На момент публикации сумма похищенных средств и число пострадавших не были объявлены. Под официальным постом уже появились сообщения о том, что профили опустошены, но это пока не подтверждено командой.
Сначала удалите этот ключ в порядке, указанном официальной командой, а затем удалите вредоносный контроллер восстановления. Не переходите по ссылкам для восстановления, если не знаете, откуда они.
Новичкам совет: больше наблюдайте, меньше действуйте. Покупайте только $BTC