
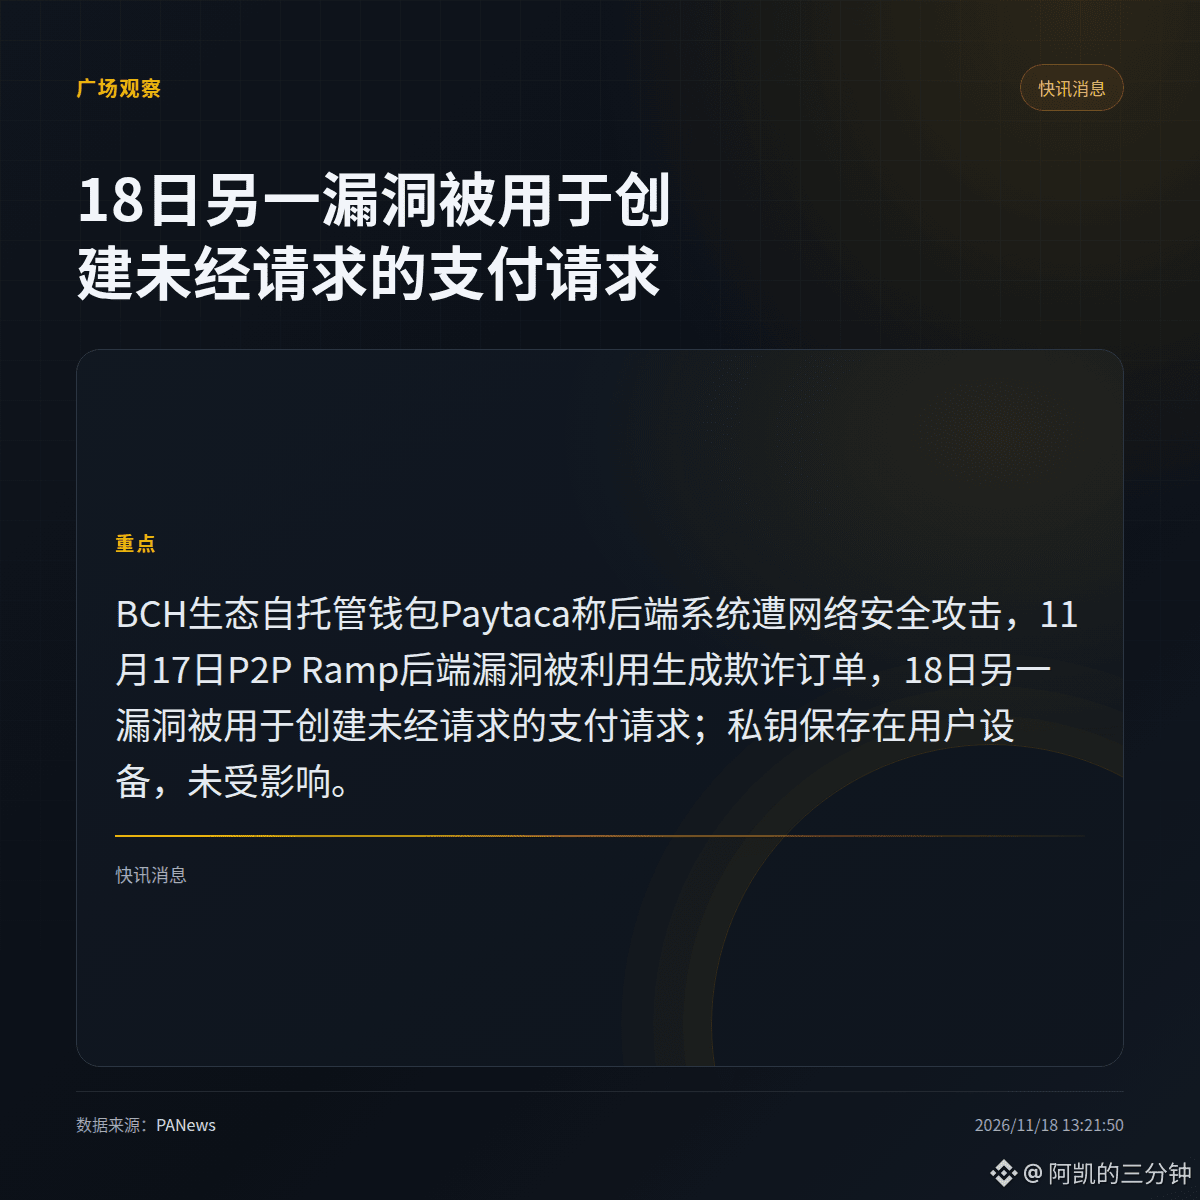
На этот раз у Paytaca украли не кошелёк — её серверную инфраструктуру взломали дважды. 17 ноября уязвимость в бэкенде P2P Ramp использовали для создания мошеннических ордеров, а 18 ноября другой уязвимостью воспользовались, чтобы создавать незапрошенные платёжные запросы. Команда сообщила, что расследует инциденты, устраняет уязвимости и усиливает защиту. Она подчеркнула, что атаки были направлены на серверную инфраструктуру, а приватные ключи, контролирующие средства, никогда не хранятся на серверах Paytaca. Для перевода средств нужна подпись приватным ключом на устройстве пользователя, что ограничивает влияние взлома серверов на средства. Однако возможность подделывать ордера и платёжные запросы показывает, что взаимодействие с сервисом всё ещё сопряжено с риском — не нажимайте на подозрительные ордера. $BTC . Я сам сначала смотрю, сохраняются ли динамика объёма и цены, и не спешу реагировать на отдельные сообщения.
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона