Подрядчика взломали дважды, а сообщили об этом лишь через 17 дней
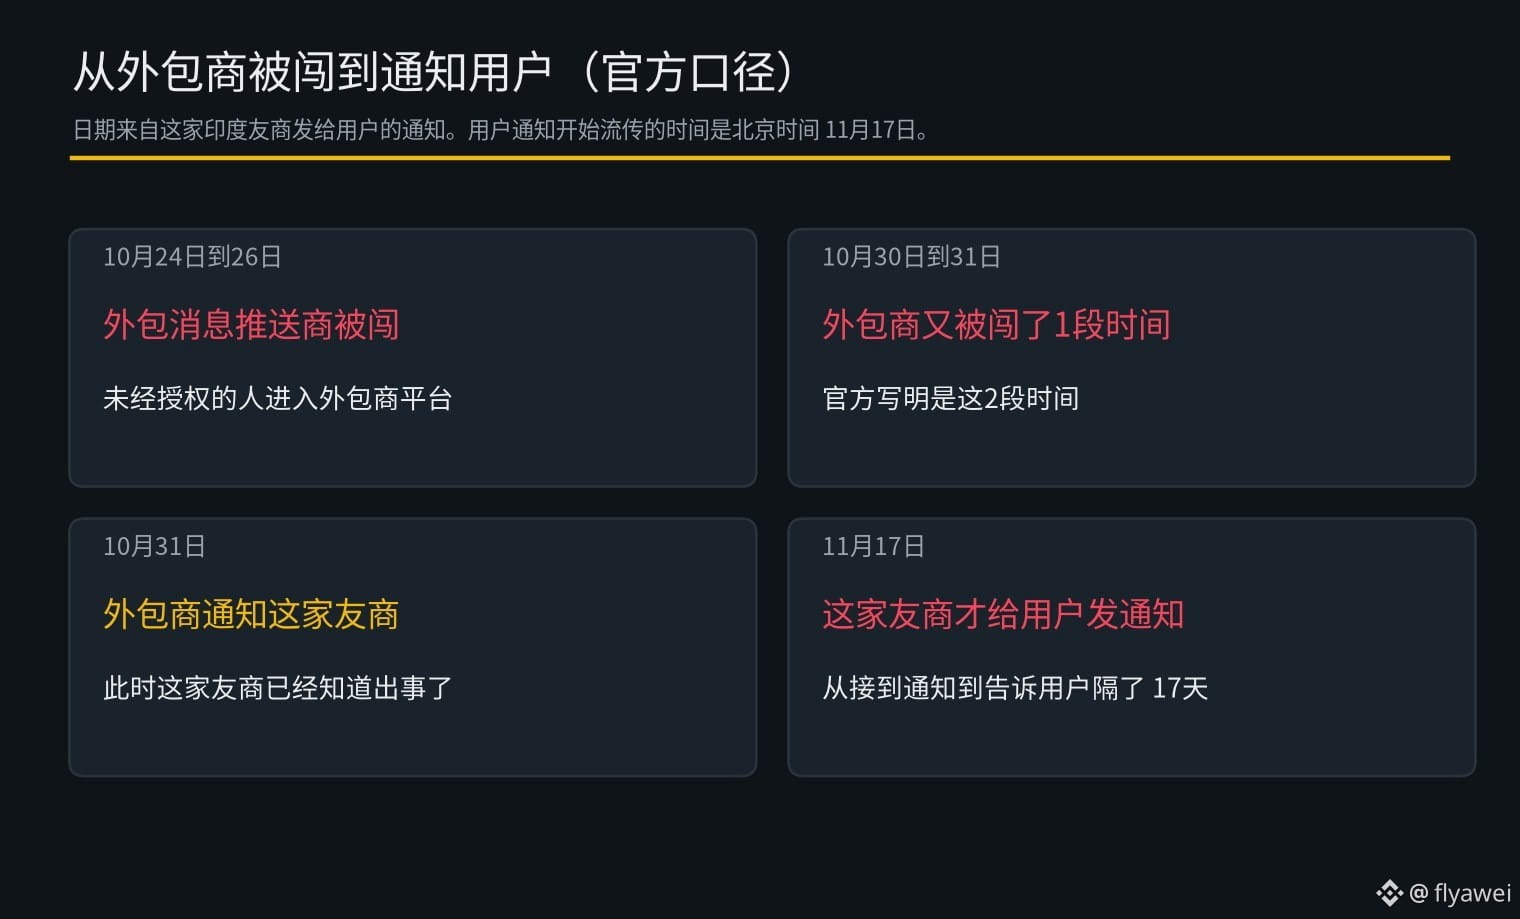
17 ноября по пекинскому времени одна индийская компания-конкурент уведомила пользователей, что подрядчик Plotline, которого она использует для отправки сообщений и уведомлений в приложении, подвергся несанкционированному доступу в два периода: с 24 по 26 октября и с 30 по 31 октября. Подрядчик сообщил компании об инциденте только 31 октября, а от получения уведомления до информирования пользователей прошло 17 дней.
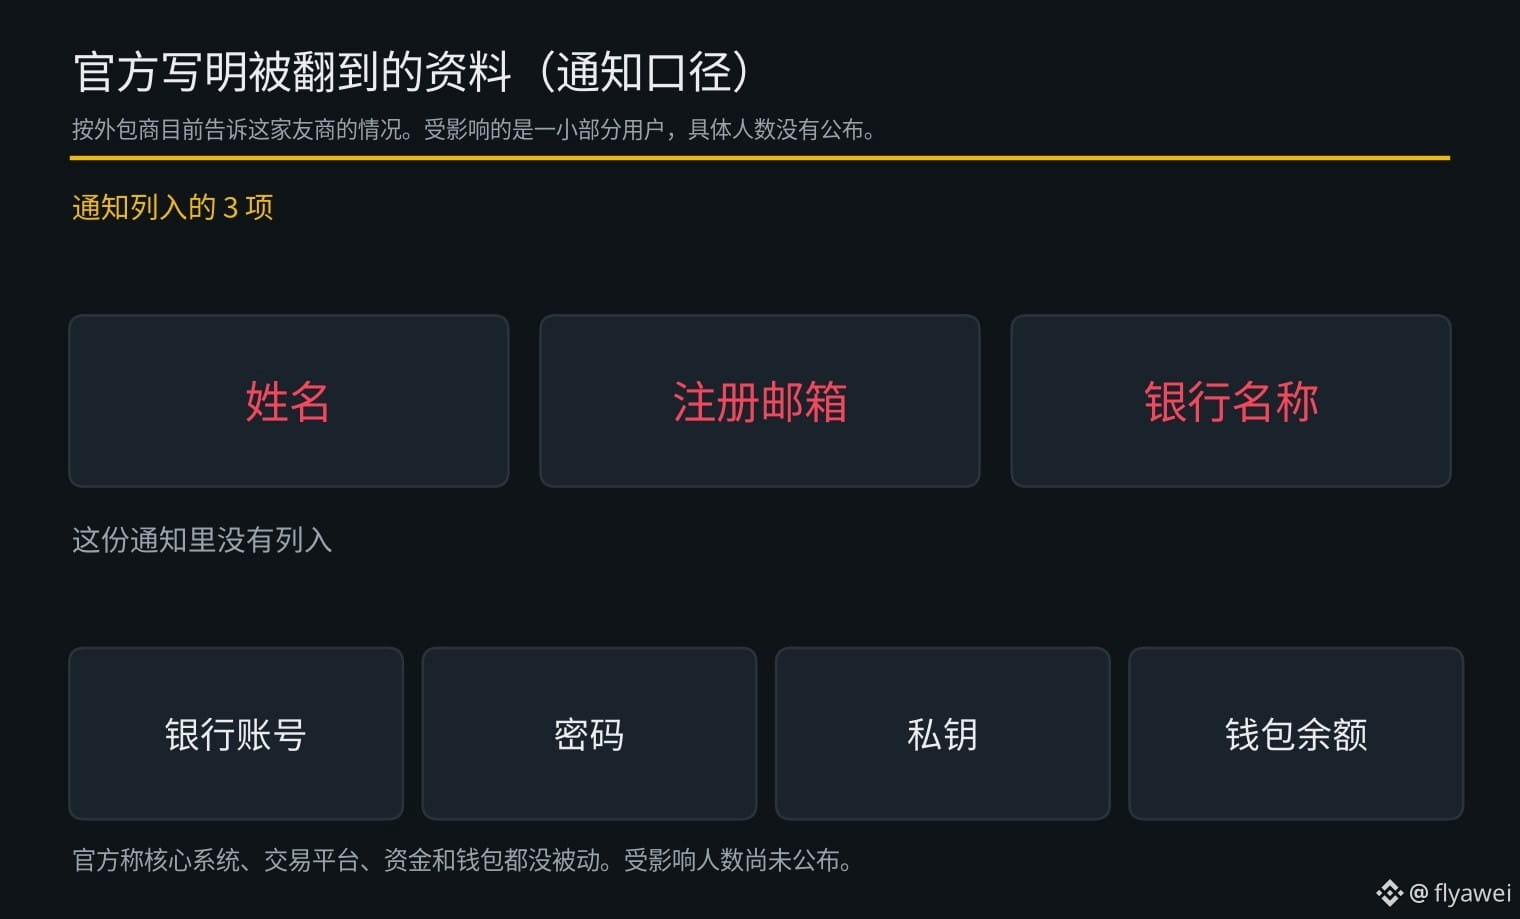
По официальным данным, согласно сведениям, которые подрядчик предоставил на данный момент, злоумышленники получили доступ к именам пользователей, адресам электронной почты, указанным при регистрации, и названиям банков, добавленных пользователями в свои аккаунты. Банковские счета, пароли, закрытые ключи и остатки средств в кошельках в уведомлении не упоминаются. Инцидент затронул небольшую часть пользователей, но точное число не раскрывается.
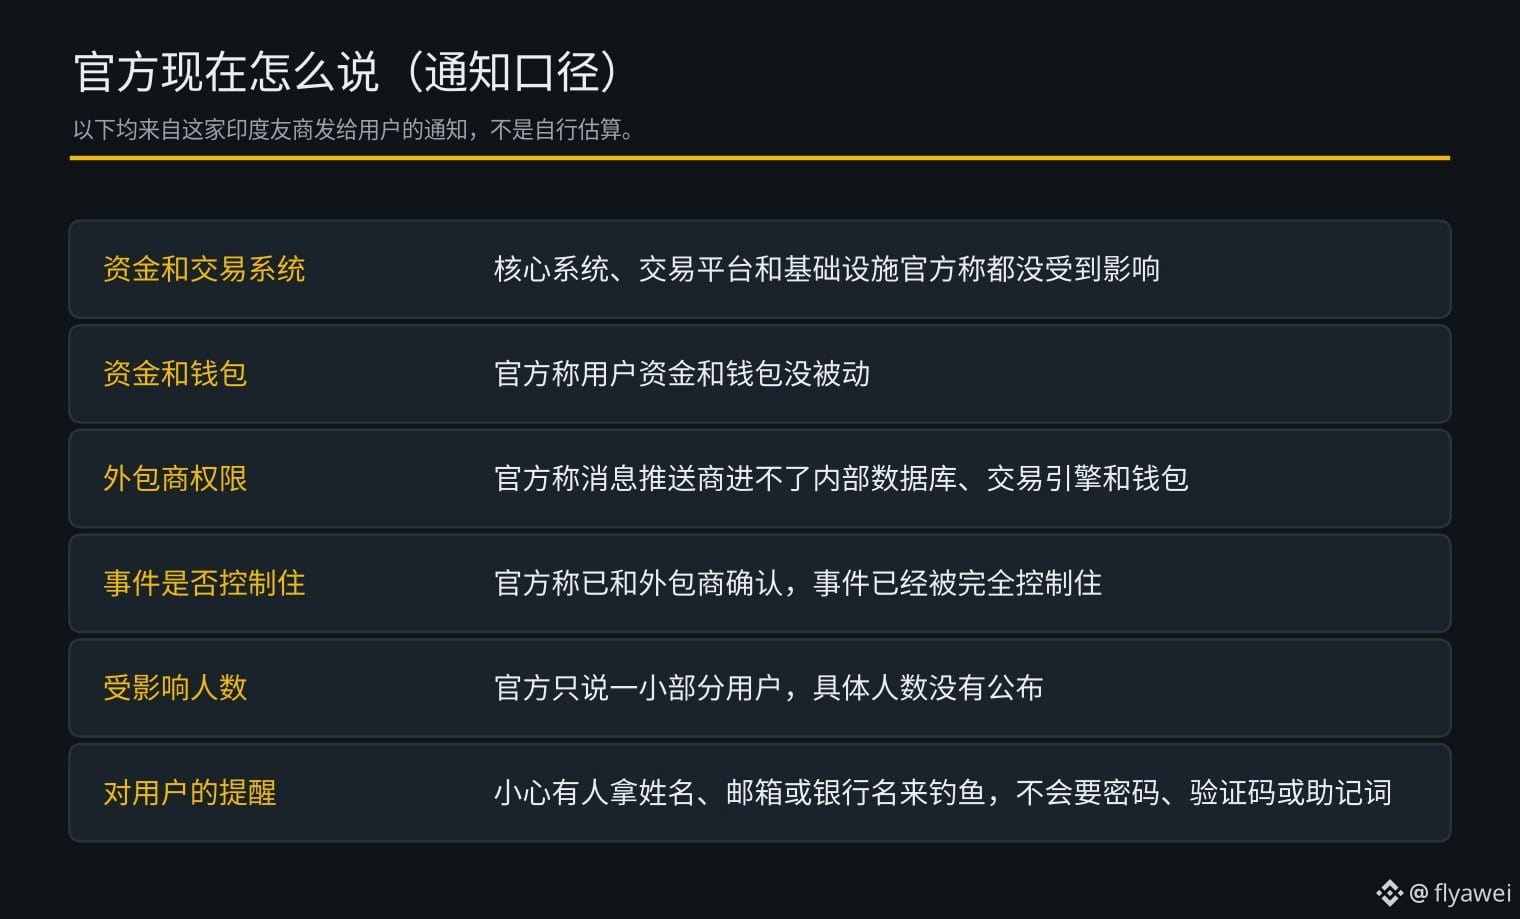
Компания также заявила, что её основные системы, торговая платформа и инфраструктура не пострадали, а средства пользователей и их кошельки остались нетронутыми. Plotline — лишь внешний инструмент, у которого нет доступа к внутренним базам данных, торговому движку и пользовательским кошелькам. По словам компании, она подтвердила с подрядчиком, что инцидент полностью взят под контроль, и начала проверять методы обеспечения безопасности подрядчика, а также пересматривать собственные процедуры управления рисками поставщиков.
Компания также напомнила, что пользователям не нужно предпринимать никаких дополнительных действий и приложением можно пользоваться как обычно, но следует остерегаться фишинговых атак с использованием имени, адреса электронной почты или названия банка. Компания подчеркнула, что не будет запрашивать у пользователей пароли, коды подтверждения или мнемонические фразы.
На мой взгляд, компания сейчас утверждает, что деньги не пропали, но сочетание имени, адреса электронной почты и названия банка может сделать последующие целевые фишинговые атаки более убедительными. Число пострадавших пока не раскрыто, поэтому лучше считать, что риск сохраняется.
Новичкам советую больше наблюдать и меньше действовать; покупать из криптовалют стоит только $BTC
17 ноября по пекинскому времени одна индийская компания-конкурент уведомила пользователей, что подрядчик Plotline, которого она использует для отправки сообщений и уведомлений в приложении, подвергся несанкционированному доступу в два периода: с 24 по 26 октября и с 30 по 31 октября. Подрядчик сообщил компании об инциденте только 31 октября, а от получения уведомления до информирования пользователей прошло 17 дней.
По официальным данным, согласно сведениям, которые подрядчик предоставил на данный момент, злоумышленники получили доступ к именам пользователей, адресам электронной почты, указанным при регистрации, и названиям банков, добавленных пользователями в свои аккаунты. Банковские счета, пароли, закрытые ключи и остатки средств в кошельках в уведомлении не упоминаются. Инцидент затронул небольшую часть пользователей, но точное число не раскрывается.
Компания также заявила, что её основные системы, торговая платформа и инфраструктура не пострадали, а средства пользователей и их кошельки остались нетронутыми. Plotline — лишь внешний инструмент, у которого нет доступа к внутренним базам данных, торговому движку и пользовательским кошелькам. По словам компании, она подтвердила с подрядчиком, что инцидент полностью взят под контроль, и начала проверять методы обеспечения безопасности подрядчика, а также пересматривать собственные процедуры управления рисками поставщиков.
Компания также напомнила, что пользователям не нужно предпринимать никаких дополнительных действий и приложением можно пользоваться как обычно, но следует остерегаться фишинговых атак с использованием имени, адреса электронной почты или названия банка. Компания подчеркнула, что не будет запрашивать у пользователей пароли, коды подтверждения или мнемонические фразы.
На мой взгляд, компания сейчас утверждает, что деньги не пропали, но сочетание имени, адреса электронной почты и названия банка может сделать последующие целевые фишинговые атаки более убедительными. Число пострадавших пока не раскрыто, поэтому лучше считать, что риск сохраняется.
Новичкам советую больше наблюдать и меньше действовать; покупать из криптовалют стоит только $BTC