


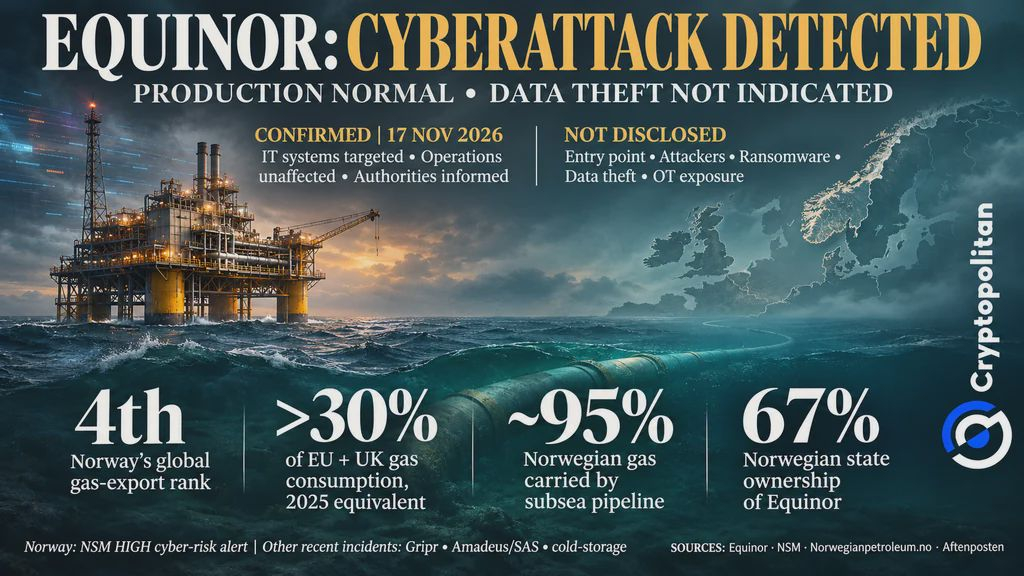
Equinor, международная энергетическая компания со штаб-квартирой в Норвегии, сообщила 17 ноября 2026 года, что некоторые её IT-системы подверглись кибератаке. Добыча нефти и газа продолжается в обычном режиме, и компания не обнаружила признаков кражи данных. Инцидент привлёк большое внимание, поскольку Норвегия является одним из основных поставщиков газа в Европу.
Что подтвердила Equinor, а что — нет
В заявлении от 17 ноября Equinor охарактеризовала кибератаку как продолжающуюся. Компания сообщила, что мобилизовала ресурсы, чтобы остановить атаку, и уведомляла соответствующие органы. Equinor также заявила:
Нет никаких признаков того, что данные были похищены. Атака не повлияла на работу Equinor и добычу компании.
В заявлении не уточнялось, кто стоял за атакой, как злоумышленники проникли в системы и использовалось ли вредоносное ПО. Equinor также ничего не сообщила о том, затронула ли атака каким-либо образом её системы промышленного управления. Компания заявила, что ничто не указывает на кражу данных, однако предварительная оценка не исключила такой возможности.
 Кибератака на IT-системы Equinor: добыча газа в Норвегии не пострадала
Как взлом IT-систем может затронуть оборудование
Equinor подтвердила атаку на свои информационные системы (IT), отвечающие за электронную почту, бизнес-программы и данные компании. Однако компания не сообщила, добрались ли злоумышленники до систем управления оборудованием. Эти системы относятся к операционным технологиям (OT), к которым относятся датчики, контроллеры и инженерные системы. Атака на IT-системы сама по себе не даёт злоумышленникам контроля над OT-системами.
IT- и OT-системы выполняют разные задачи, но это не означает, что их сети полностью изолированы друг от друга. Общие учётные данные для входа, подключения подрядчиков и слабая сетевая защита могут позволить злоумышленникам перемещаться между ними. По оценке Dragos за 2026 год, 29% компаний нефтегазового сектора крайне недостаточно разделяли IT- и OT-сети. Более широкое исследование кибератак, проведённое Verizon в 2026 году, показывает, что уязвимости в программном обеспечении использовались для первоначального проникновения в 31% атак.
Ни в одном из отчётов не приводились подробности произошедшего в Equinor. Сама по себе атака на IT-системы не свидетельствует о нарушении работы компании или о том, что злоумышленники смогли взять под контроль какое-либо оборудование. Для таких выводов потребовались бы другие доказательства.
В Норвегии объявлен самый высокий уровень киберугроз
На момент сообщения Equinor об атаке в Норвегии уже действовал высокий уровень киберугроз. 27 октября Национальное управление безопасности (NSM) повысило уровень киберриска в стране до HIGH — второго по высоте из пяти уровней. Ведомство впервые опубликовало свою оценку. Оно также сообщило, что за шесть месяцев число успешных киберопераций против норвежских организаций утроилось.
Aftenposten сообщила о других инцидентах: краже данных у Gripr, утечке записей о пассажирах SAS через Amadeus и изменении температуры холодильного оборудования на складе в Энебакке. В открытом доступе нет доказательств, связывающих эти инциденты с Equinor или друг с другом.
Почему перебои в Норвегии стали бы проблемой для Европы
Если бы кибератака нарушила добычу газа, её последствия могли бы выйти за пределы Норвегии. Норвегия — четвёртый крупнейший экспортёр газа в мире. В 2025 году объём её экспорта превысил 30% потребления газа в ЕС и Великобритании. Около 95% норвежского газа транспортируется по подводным трубопроводам. Кроме того, государству Норвегия принадлежит 67% Equinor.
О перебоях с поставками не сообщалось. Однако МЭА предупредило, что Европа вступила в зиму 2026–2027 годов с необычно низкими запасами газа. Длительная остановка поставок могла бы усугубить дефицит и привести к росту цен. Пока это лишь потенциальный риск, а не последствие кибератаки на Equinor.
Отголоски инцидента с Colonial Pipeline
Инцидент с Colonial Pipeline показывает, как атака на IT-систему компании может повлиять на поставки нефти и газа, даже если системы промышленного управления не затронуты. После атаки с использованием программ-вымогателей в 2021 году оператор трубопровода в качестве меры предосторожности временно остановил работу. Как сообщал Cryptopolitan, Colonial заплатила 4,4 миллиона долларов в биткоинах. Позднее официальные лица США вернули 2,3 миллиона долларов из этой суммы.
Согласно отчётам по кибербезопасности, промышленные компании по-прежнему сталкиваются со значительным давлением. В третьем квартале 2026 года Dragos зафиксировала 1 266 инцидентов с использованием программ-вымогателей в промышленном секторе — на 11% больше, чем в предыдущем квартале. Однако компания не выявила случаев, когда операторы программ-вымогателей напрямую вмешивались в работу систем промышленного управления.
В отчёте Zscaler говорится, что с апреля 2025 года по март 2026 года объём краж данных с использованием программ-вымогателей вырос более чем на 275%. Ни в одном из отчётов нет сведений о произошедшем в случае с Equinor. Масштаб атаки ещё предстоит установить.
Самые проницательные умы криптоиндустрии уже читают нашу рассылку. Хотите к ним присоединиться? Подписывайтесь.