Вчера я оставил в этой теме одну оговорку: ответа на вопрос, как именно они получили права на внесение изменений, всё ещё не было. Теперь ответ появился, и цифры нужно исправить.
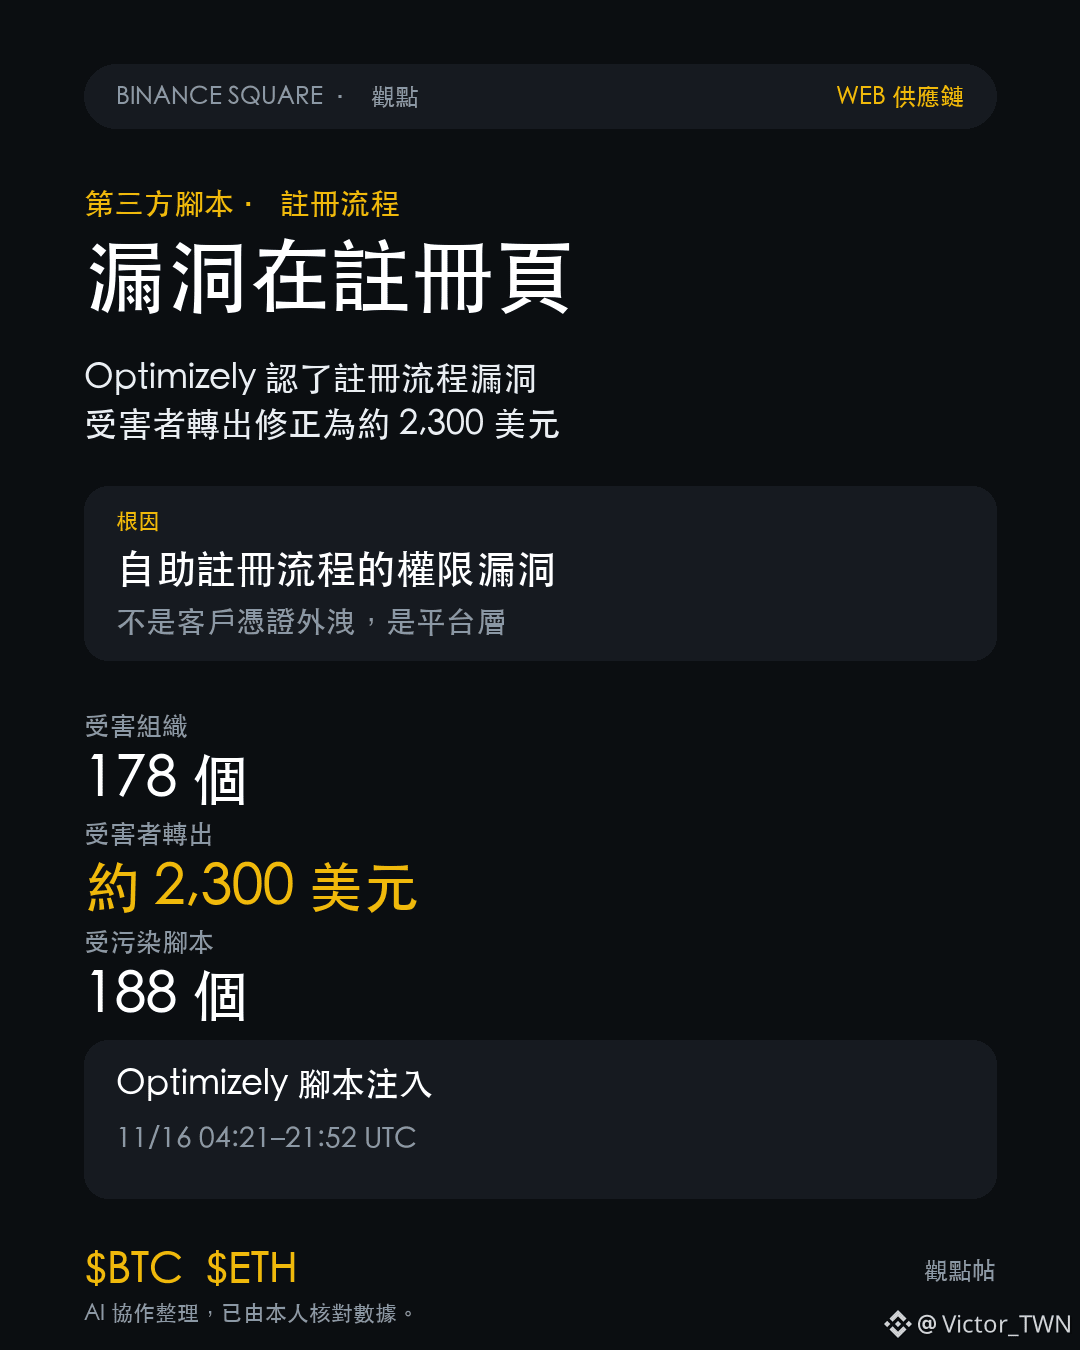
Представитель Optimizely подтвердил Cointelegraph: кто-то воспользовался уязвимостью в процессе регистрации в Experimentation и внедрил вредоносный JavaScript в проекты некоторых клиентов. Утечки учётных данных клиентов не было — проблема была в открытой регистрации на самой платформе. Токены отозваны, на уровне Cloudflare трафик заблокирован.
Разница — в том, как считать масштаб раскрытия. При утечке учётных данных клиентов под угрозой оказываются те проекты, к которым они относятся; при уязвимости в правах доступа в процессе регистрации под ударом может оказаться проект любого клиента. 178 организаций и 188 файлов скриптов — лишь число тех, куда код внедрили в этот раз. Границы доверия определяет самый лёгкий путь внутрь, а не самая надёжная аутентификация.
Второй момент ещё важнее. Я воспринял 7 100 долларов как нижнюю оценку, но после анализа денежных потоков Alex Thorn заявил, что большую часть поступивших биткоинов сам злоумышленник переводил между своими кошельками. Жертвы действительно перевели около 2 300 долларов. Это не нижняя оценка, а сумма, искажённая собственными средствами атакующего.
OANDA от имени Coinpass и TMS Brokers сообщила, что признаков воздействия на средства клиентов нет; Salesforce отключила скрипты Optimizely. Номера карт и cookie в блокчейне не видны, а 2 300 долларов — лишь сумма переводов, которую удалось связать с жертвами.
Рынок это не учёл: BTC — 64 062 доллара, −1,45%; ETH — 1 804 доллара, −0,85%. Так оценивается операционный риск.
Есть два основания пересмотреть вывод: заявление Optimizely будет опровергнуто и выяснится, что уязвимость была на уровне CDN или учётных данных; либо в блокчейне обнаружатся сборы средств от жертв на сумму значительно выше 2 300 долларов. Если в течение трёх месяцев не произойдёт второго подобного инцидента, тезис «границы доверия определяет самый лёгкий путь внутрь» придётся понизить до уровня недочёта реализации.
Вопрос: оценивая масштаб хакерской атаки, вы смотрите на сумму поступлений на связанные кошельки или на конкретный перевод, сделанный жертвой?
$BTC $ETH #Главные_новости_рынка
Представитель Optimizely подтвердил Cointelegraph: кто-то воспользовался уязвимостью в процессе регистрации в Experimentation и внедрил вредоносный JavaScript в проекты некоторых клиентов. Утечки учётных данных клиентов не было — проблема была в открытой регистрации на самой платформе. Токены отозваны, на уровне Cloudflare трафик заблокирован.
Разница — в том, как считать масштаб раскрытия. При утечке учётных данных клиентов под угрозой оказываются те проекты, к которым они относятся; при уязвимости в правах доступа в процессе регистрации под ударом может оказаться проект любого клиента. 178 организаций и 188 файлов скриптов — лишь число тех, куда код внедрили в этот раз. Границы доверия определяет самый лёгкий путь внутрь, а не самая надёжная аутентификация.
Второй момент ещё важнее. Я воспринял 7 100 долларов как нижнюю оценку, но после анализа денежных потоков Alex Thorn заявил, что большую часть поступивших биткоинов сам злоумышленник переводил между своими кошельками. Жертвы действительно перевели около 2 300 долларов. Это не нижняя оценка, а сумма, искажённая собственными средствами атакующего.
OANDA от имени Coinpass и TMS Brokers сообщила, что признаков воздействия на средства клиентов нет; Salesforce отключила скрипты Optimizely. Номера карт и cookie в блокчейне не видны, а 2 300 долларов — лишь сумма переводов, которую удалось связать с жертвами.
Рынок это не учёл: BTC — 64 062 доллара, −1,45%; ETH — 1 804 доллара, −0,85%. Так оценивается операционный риск.
Есть два основания пересмотреть вывод: заявление Optimizely будет опровергнуто и выяснится, что уязвимость была на уровне CDN или учётных данных; либо в блокчейне обнаружатся сборы средств от жертв на сумму значительно выше 2 300 долларов. Если в течение трёх месяцев не произойдёт второго подобного инцидента, тезис «границы доверия определяет самый лёгкий путь внутрь» придётся понизить до уровня недочёта реализации.
Вопрос: оценивая масштаб хакерской атаки, вы смотрите на сумму поступлений на связанные кошельки или на конкретный перевод, сделанный жертвой?
$BTC $ETH #Главные_новости_рынка