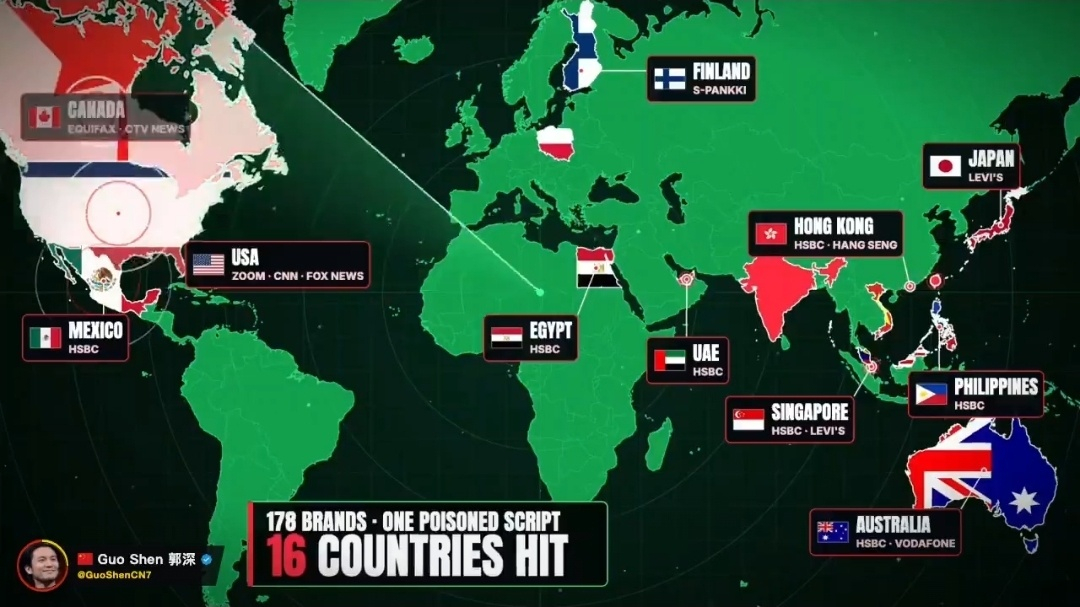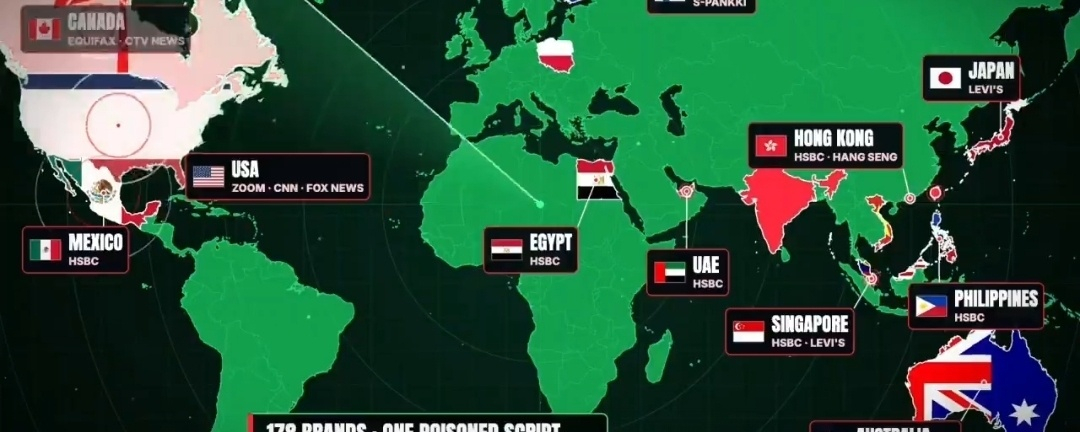
🚨 كود برمجي واحد مسموم اخترق 178 علامة تجارية عملاقة في 25 دولة (بينها مصر والإمارات) خلال يوم واحد فقط!
المفاجأة؟ لم يتم اختراق خوادم أيٍّ من هذه الشركات بشكل مباشر.
إليك كيف وقعت الكارثة ومن هم الضحايا، بدون أي تجميل أو حذف للأسماء: 🧵👇
نقطة الضعف القاتلة:
الهجوم استغل أداة خارجية تُدعى (Optimizely Web)، وهي أداة اختبار وتحليل تُحمَّل تلقائياً في كل صفحة تزورها على مواقع عملاقة مثل IKEA وGitLab.
بمجرد تسميم هذه الأداة، تحوّلت مواقع الشركات الكبرى إلى فخ يوزع برمجيات خبيثة على زوارها دون علمها:
▪️ يسرق أرقام البطاقات البنكية.
▪️ يستبدل عناوين محافظ العملات الرقمية أثناء التحويل.
▪️ يستهدف هواتف آيفون القديمة بأدوات اختراق إضافية.
قائمة أبرز الضحايا حول العالم (القطاع البنكي كان الأكثر تضرراً بـ 32 مؤسسة):
🇺🇸 أمريكا: Zoom، CNN، Fox News، NPR، Salesforce، وEquifax (مواقعها دفعت كوداً لسرقة بطاقات الزوار).
🇬🇧 بريطانيا: هيئة الإذاعة البريطانية BBC كانت أول من أُصيب.
🇫🇷 فرنسا: الخطوط الجوية Air France-KLM، وشركة محافظ الكريبتو الشهيرة Ledger (تم استبدال عناوين المحافظ).
🌍 الانتشار الأوسع (HSBC): البنك كان الأكثر تضرراً بـ 11 سوقاً عالمياً، شملت: مصر 🇪🇬، الإمارات 🇦🇪، أمريكا، أستراليا، هونغ كونغ، المكسيك، سنغافورة، ماليزيا، تايوان، فيتنام، والفلبين.
🇨🇦 كندا: ستاربكس، Equifax، وCTV News.
🇳🇱 هولندا: الخطوط الملكية KLM، وبنك ABN AMRO.
الخلاصة المرعبة:
المهاجمون أعادوا بناء الكود الخبيث سراً 26 مرة في يوم واحد لتجاوز أنظمة الحماية. وحتى عمالقة الإعلام مثل CNN وBBC كانوا ضحايا في هذه القائمة.
أمان بياناتك اليوم لم يعد يعتمد على قوة الموقع الذي تزوره فقط، بل على أمان كل أداة خارجية يثق بها هذا الموقع.
أغطي هنا كواليس أخطر الحصريات التقنية والاختراقات السيبرانية والذكاء الاصطناعي بكل شفافية وبدون فلترة إعلامية.. تابعني للمزيد. 🔍🛡️