Этот инструмент ИИ для взлома показывает, как быстро развиваются угрозы. Мы должны сохранять бдительность.
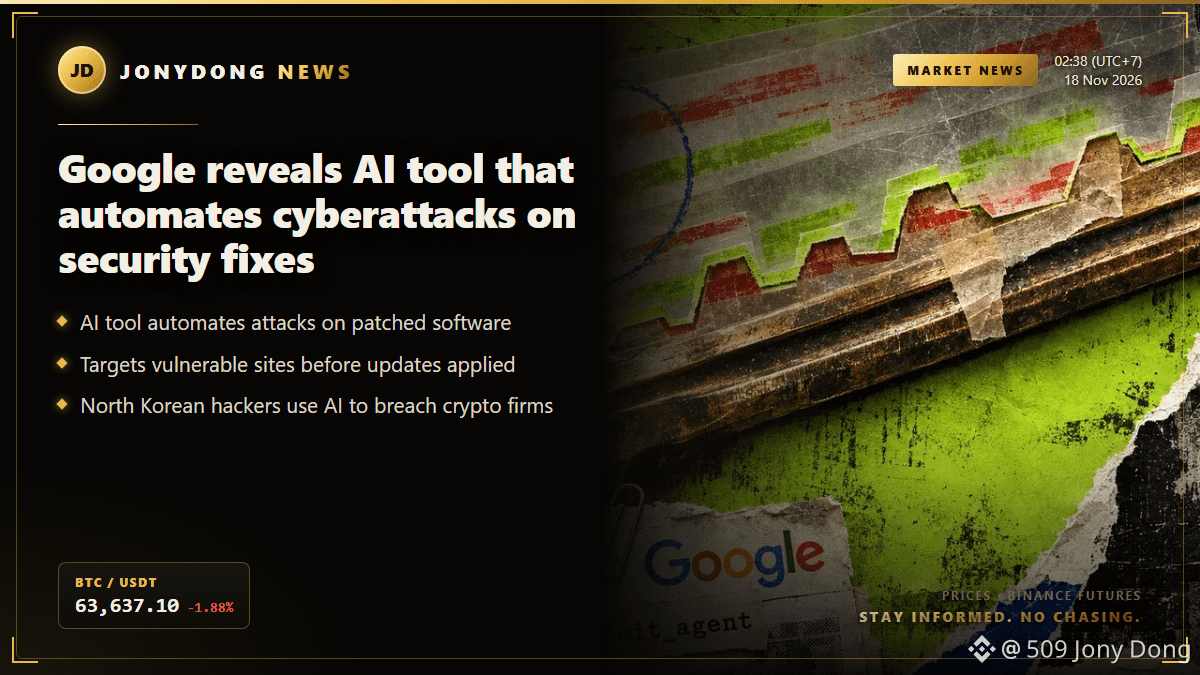
Google раскрыла инструмент ИИ, автоматизирующий кибератаки с использованием исправлений безопасности
Группа анализа угроз Google и компания Mandiant обнаружили новый инструмент для взлома на основе ИИ, который может превращать исправления безопасности программного обеспечения в автоматизированные атаки. Этот инструмент под названием exploit_agent предназначен для мониторинга обновлений программного обеспечения и использования уязвимостей, которые разработчики недавно устранили. Сравнивая обновлённый код с более ранними версиями, он может создавать и выполнять код для атак практически без участия человека.
Последствия вызывают тревогу: этот метод позволяет злоумышленникам сосредоточиться на известных уязвимостях, не тратя усилий на поиск новых. Исследование также показало, что оператор этого инструмента проявлял интерес к атакам на французские сайты, связанные со СМИ и образованием, что указывает на конкретную сферу интересов для таких автоматизированных атак.
Помимо этого открытия, Google сообщила, что предполагаемые северокорейские хакеры использовали инструменты разработки на основе ИИ для проникновения в криптовалютные организации Северной Америки и Европы. Они создавали поддельные профили рекрутеров с изображениями, сгенерированными ИИ, чтобы заманивать жертв и побуждать их запускать вредоносные скрипты.
Это событие демонстрирует растущую угрозу со стороны автономных систем эксплуатации уязвимостей, которые могут привести к ускорению атак на организации, использующие устаревшее программное обеспечение. По мере усложнения таких инструментов у операторов сайтов может оставаться всё меньше времени на установку необходимых обновлений безопасности, что повышает ставки в сфере кибербезопасности в целом.
$BTC
#Security #CryptoNews
Google раскрыла инструмент ИИ, автоматизирующий кибератаки с использованием исправлений безопасности
Группа анализа угроз Google и компания Mandiant обнаружили новый инструмент для взлома на основе ИИ, который может превращать исправления безопасности программного обеспечения в автоматизированные атаки. Этот инструмент под названием exploit_agent предназначен для мониторинга обновлений программного обеспечения и использования уязвимостей, которые разработчики недавно устранили. Сравнивая обновлённый код с более ранними версиями, он может создавать и выполнять код для атак практически без участия человека.
Последствия вызывают тревогу: этот метод позволяет злоумышленникам сосредоточиться на известных уязвимостях, не тратя усилий на поиск новых. Исследование также показало, что оператор этого инструмента проявлял интерес к атакам на французские сайты, связанные со СМИ и образованием, что указывает на конкретную сферу интересов для таких автоматизированных атак.
Помимо этого открытия, Google сообщила, что предполагаемые северокорейские хакеры использовали инструменты разработки на основе ИИ для проникновения в криптовалютные организации Северной Америки и Европы. Они создавали поддельные профили рекрутеров с изображениями, сгенерированными ИИ, чтобы заманивать жертв и побуждать их запускать вредоносные скрипты.
Это событие демонстрирует растущую угрозу со стороны автономных систем эксплуатации уязвимостей, которые могут привести к ускорению атак на организации, использующие устаревшее программное обеспечение. По мере усложнения таких инструментов у операторов сайтов может оставаться всё меньше времени на установку необходимых обновлений безопасности, что повышает ставки в сфере кибербезопасности в целом.
$BTC
#Security #CryptoNews