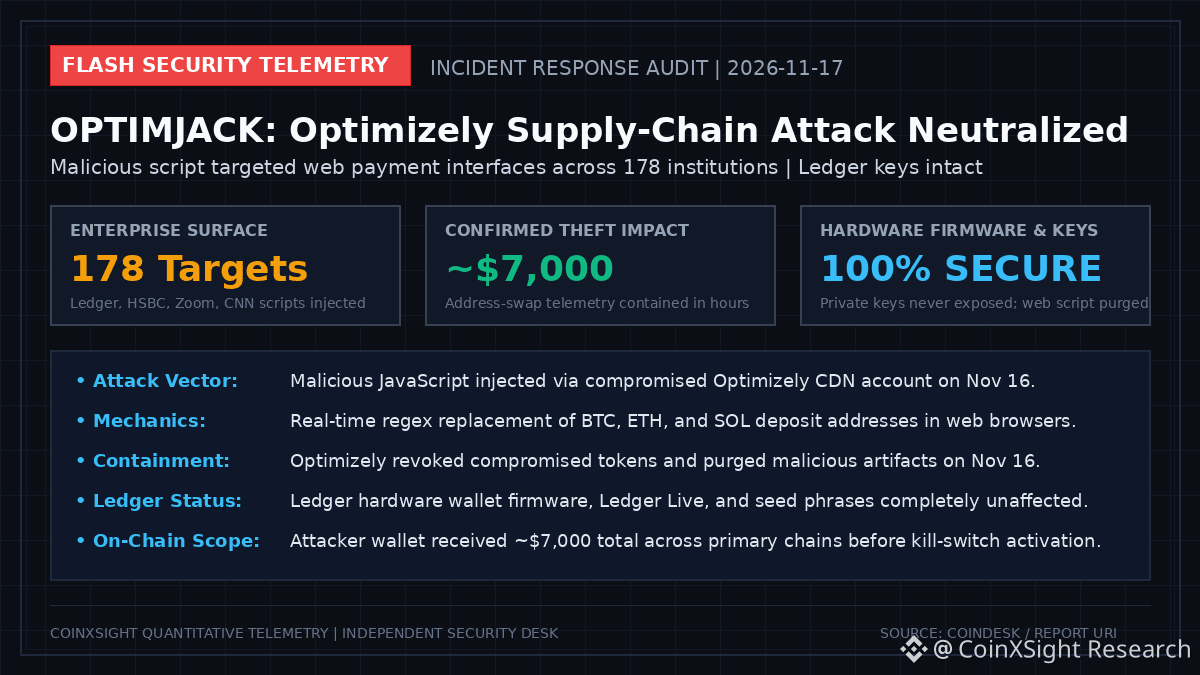
🚨 СРОЧНАЯ ТЕЛЕМЕТРИЯ БЕЗОПАСНОСТИ: атака OPTIMJACK на цепочку поставок проникла на 178 корпоративных сайтов — аппаратные ключи Ledger полностью не затронуты
16 ноября 2026 года была обнаружена и нейтрализована сложная атака на цепочку поставок программного обеспечения, нацеленная на платформу веб-экспериментов Optimizely.
Ключевые данные телеметрии и результаты расследования инцидента:
• Вектор атаки: вредоносный JavaScript внедрили через скомпрометированную учётную запись CDN Optimizely. Атака была направлена на веб-интерфейсы 178 организаций по всему миру, включая Ledger, HSBC, Zoom и CNN.
• Механизм: автоматическая замена с помощью регулярных выражений пыталась подменить отображаемые в браузере адреса для получения криптовалютных депозитов (Bitcoin, Ethereum, Solana).
• Локализация и выключение атаки: Optimizely отозвала скомпрометированные токены доступа и удалила все вредоносные веб-скрипты в течение нескольких часов после обнаружения атаки 16 ноября.
• Последствия для блокчейнов: до локализации атаки на кошелёк злоумышленника было перехвачено в общей сложности около ~,000 средств в разных блокчейнах.
• Статус аппаратной безопасности: Ledger подтвердила, что аппаратные устройства, прошивка, приложение Ledger Live и приватные сид-фразы не были скомпрометированы.
Вывод для организаций: перехват веб-скриптов на стороне клиента по-прежнему представляет угрозу для корпоративной безопасности, что подтверждает необходимость офлайн-проверки при переводе крупных сумм в криптовалюте.
#BTC #BinanceSquare
(Отказ от ответственности: количественные данные о рынках и безопасности публикуются исключительно в информационных целях. Не является финансовой рекомендацией.)
16 ноября 2026 года была обнаружена и нейтрализована сложная атака на цепочку поставок программного обеспечения, нацеленная на платформу веб-экспериментов Optimizely.
Ключевые данные телеметрии и результаты расследования инцидента:
• Вектор атаки: вредоносный JavaScript внедрили через скомпрометированную учётную запись CDN Optimizely. Атака была направлена на веб-интерфейсы 178 организаций по всему миру, включая Ledger, HSBC, Zoom и CNN.
• Механизм: автоматическая замена с помощью регулярных выражений пыталась подменить отображаемые в браузере адреса для получения криптовалютных депозитов (Bitcoin, Ethereum, Solana).
• Локализация и выключение атаки: Optimizely отозвала скомпрометированные токены доступа и удалила все вредоносные веб-скрипты в течение нескольких часов после обнаружения атаки 16 ноября.
• Последствия для блокчейнов: до локализации атаки на кошелёк злоумышленника было перехвачено в общей сложности около ~,000 средств в разных блокчейнах.
• Статус аппаратной безопасности: Ledger подтвердила, что аппаратные устройства, прошивка, приложение Ledger Live и приватные сид-фразы не были скомпрометированы.
Вывод для организаций: перехват веб-скриптов на стороне клиента по-прежнему представляет угрозу для корпоративной безопасности, что подтверждает необходимость офлайн-проверки при переводе крупных сумм в криптовалюте.
#BTC #BinanceSquare
(Отказ от ответственности: количественные данные о рынках и безопасности публикуются исключительно в информационных целях. Не является финансовой рекомендацией.)