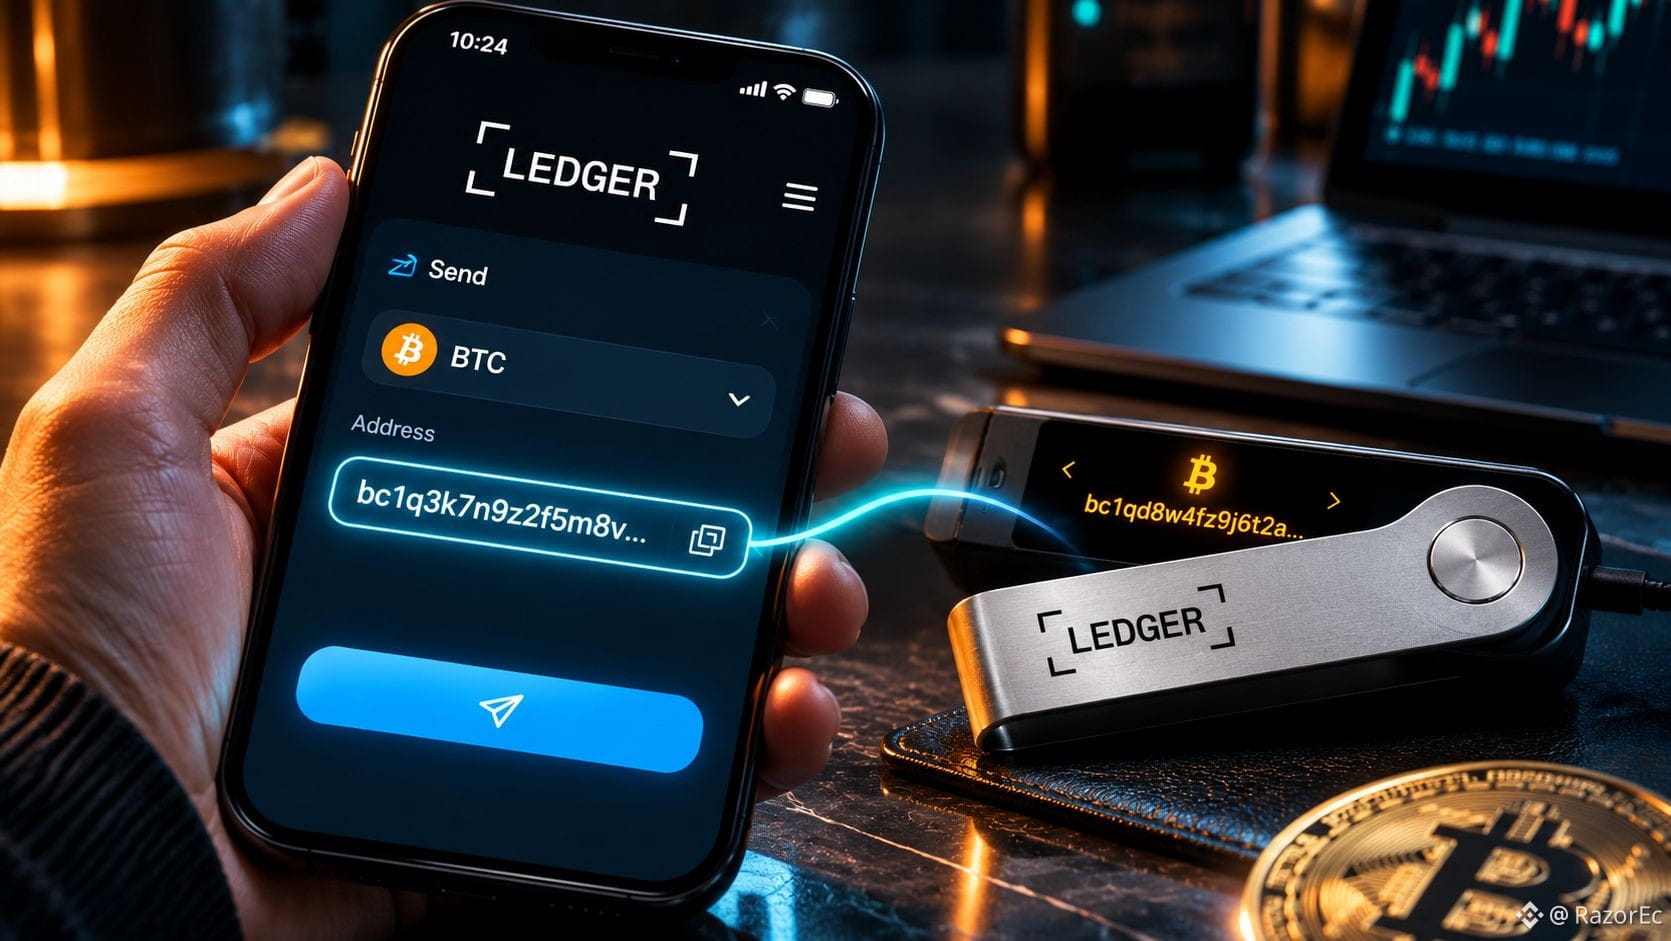
Вчера злоумышленник внедрил код в Optimizely и в итоге подменил адреса кошельков на самом сайте Ledger и ещё на 177 доменах, которым доверяют.
Вредоносная программа не затронула аппаратные ключи, но изменила момент копирования и вставки. Многие полагаются на то, что «страница выглядит нормально», и считают адрес правильным. Именно это доверие и стало уязвимым местом.
Сколько раз перед подписанием вы проверяли адрес на экране устройства?
Источник: Decrypt
Вредоносная программа не затронула аппаратные ключи, но изменила момент копирования и вставки. Многие полагаются на то, что «страница выглядит нормально», и считают адрес правильным. Именно это доверие и стало уязвимым местом.
Сколько раз перед подписанием вы проверяли адрес на экране устройства?
Источник: Decrypt