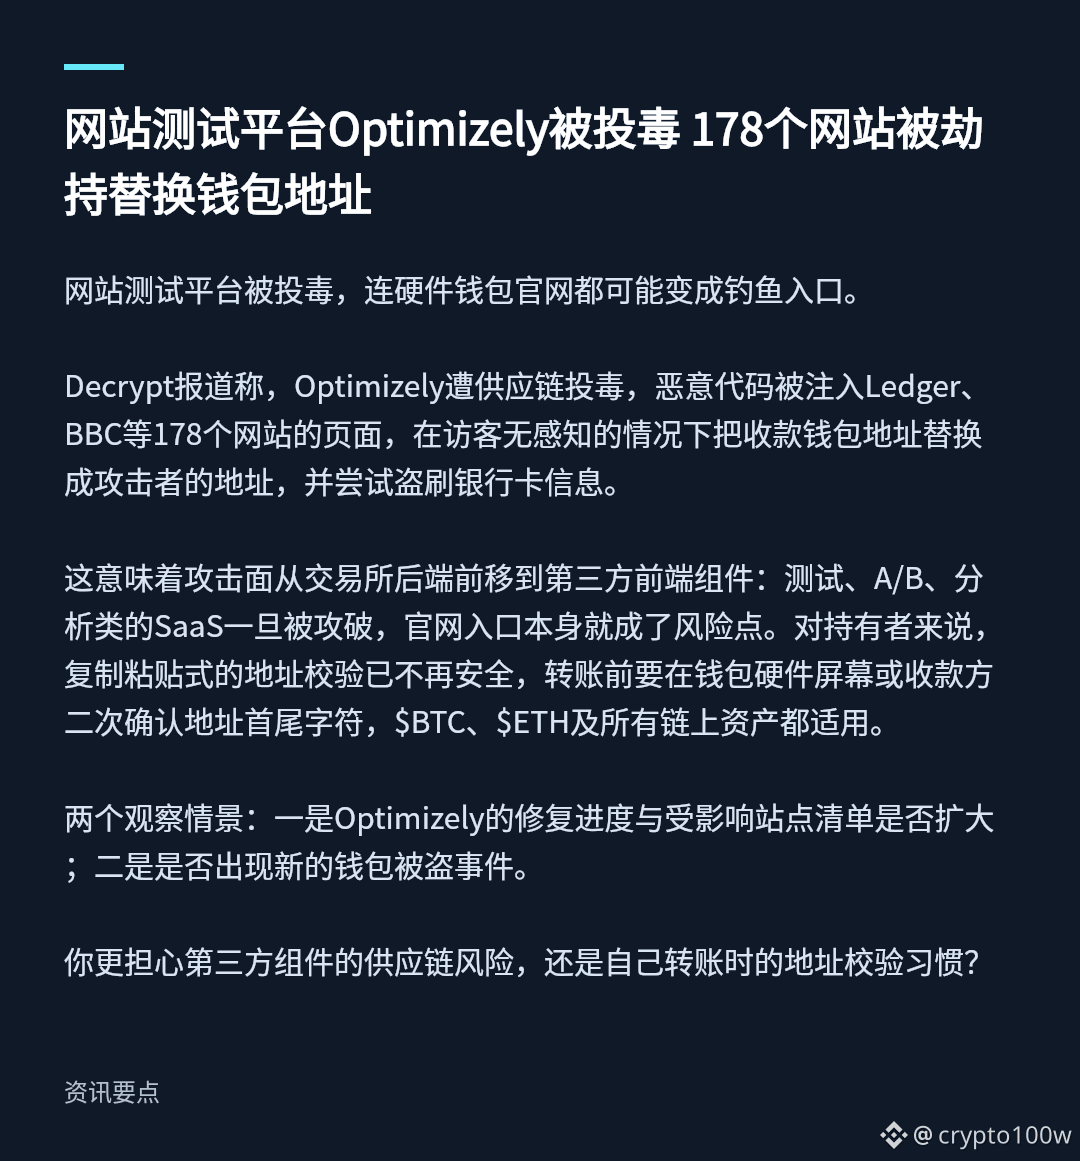
Платформа для тестирования сайтов подверглась атаке с внедрением вредоносного кода — даже официальный сайт аппаратного кошелька может превратиться в фишинговую ловушку.
Как сообщает Decrypt, в Optimizely внедрили вредоносный код в рамках атаки на цепочку поставок. Он попал на страницы 178 сайтов, включая Ledger и BBC, и незаметно для посетителей подменял адрес кошелька для получения средств на адрес злоумышленников, а также пытался похитить данные банковских карт.
Это означает, что поверхность атаки переместилась с серверной части бирж на сторонние компоненты фронтенда: если взломают SaaS-сервисы для тестирования, A/B-тестирования или аналитики, уязвимой точкой становится сам официальный сайт. Для держателей криптовалют проверка адреса простым копированием и вставкой больше не безопасна. Перед переводом следует сверить первые и последние символы адреса на экране аппаратного кошелька или повторно уточнить их у получателя. Это касается $BTC , $ETH и всех активов в блокчейне.
Стоит следить за двумя вещами: во-первых, за ходом устранения проблемы в Optimizely и возможным расширением списка затронутых сайтов; во-вторых, за появлением новых сообщений о кражах средств из кошельков.
Что вас тревожит больше: риски для цепочки поставок сторонних компонентов или ваша привычка проверять адрес при переводе?
Иллюстрация 1: В платформу для тестирования сайтов Optimizely внедрили вредоносный код: на 178 сайтах подменяли адреса криптокошельков · Главное из новостей
Источник изображения: https://decrypt.co/383414/optimizely-hack-hijacked-ledger-bbc-and-176-other-sites-to-swap-crypto-wallet-addresses
Как сообщает Decrypt, в Optimizely внедрили вредоносный код в рамках атаки на цепочку поставок. Он попал на страницы 178 сайтов, включая Ledger и BBC, и незаметно для посетителей подменял адрес кошелька для получения средств на адрес злоумышленников, а также пытался похитить данные банковских карт.
Это означает, что поверхность атаки переместилась с серверной части бирж на сторонние компоненты фронтенда: если взломают SaaS-сервисы для тестирования, A/B-тестирования или аналитики, уязвимой точкой становится сам официальный сайт. Для держателей криптовалют проверка адреса простым копированием и вставкой больше не безопасна. Перед переводом следует сверить первые и последние символы адреса на экране аппаратного кошелька или повторно уточнить их у получателя. Это касается $BTC , $ETH и всех активов в блокчейне.
Стоит следить за двумя вещами: во-первых, за ходом устранения проблемы в Optimizely и возможным расширением списка затронутых сайтов; во-вторых, за появлением новых сообщений о кражах средств из кошельков.
Что вас тревожит больше: риски для цепочки поставок сторонних компонентов или ваша привычка проверять адрес при переводе?
Иллюстрация 1: В платформу для тестирования сайтов Optimizely внедрили вредоносный код: на 178 сайтах подменяли адреса криптокошельков · Главное из новостей
Источник изображения: https://decrypt.co/383414/optimizely-hack-hijacked-ledger-bbc-and-176-other-sites-to-swap-crypto-wallet-addresses