


Группа Google по анализу угроз (GTIG) заявила, что впервые обнаружила злоумышленников, использующих фреймворки больших языковых моделей (LLM) для автоматизации поиска и эксплуатации уязвимостей в программном обеспечении без пошаговых указаний со стороны человека.
В отчёте, опубликованном в понедельник, исследователи описали инструмент, обнаруженный на доступном извне тестовом сервере. Он сравнивал версии программного обеспечения, выявлял потенциальные уязвимости, а также создавал и выполнял эксплойт-код.
«За последний квартал GTIG впервые выявила злоумышленников, использующих фреймворки LLM для полной автоматизации поиска и эксплуатации уязвимостей без участия человека», — заявили исследователи.
GTIG обнаружила открытый staging-сервер, на котором размещалась многоагентная платформа для исследования уязвимостей и создания эксплойтов. Она была настроена на непрерывный дифференциальный анализ кода популярных веб-приложений до и после публикации объявлений о выпуске патчей. Модель могла самостоятельно находить уязвимости в программном обеспечении и использовать их.
Google предупредила, что такие автоматизированные процессы оставляют организациям меньше времени на установку патчей безопасности, прежде чем злоумышленники найдут способы атаковать уязвимые системы.
В сентябрьском отчёте GTIG сообщила, что «пока не наблюдала, чтобы злоумышленники применяли полностью автономные конвейеры атак против реальных целей».
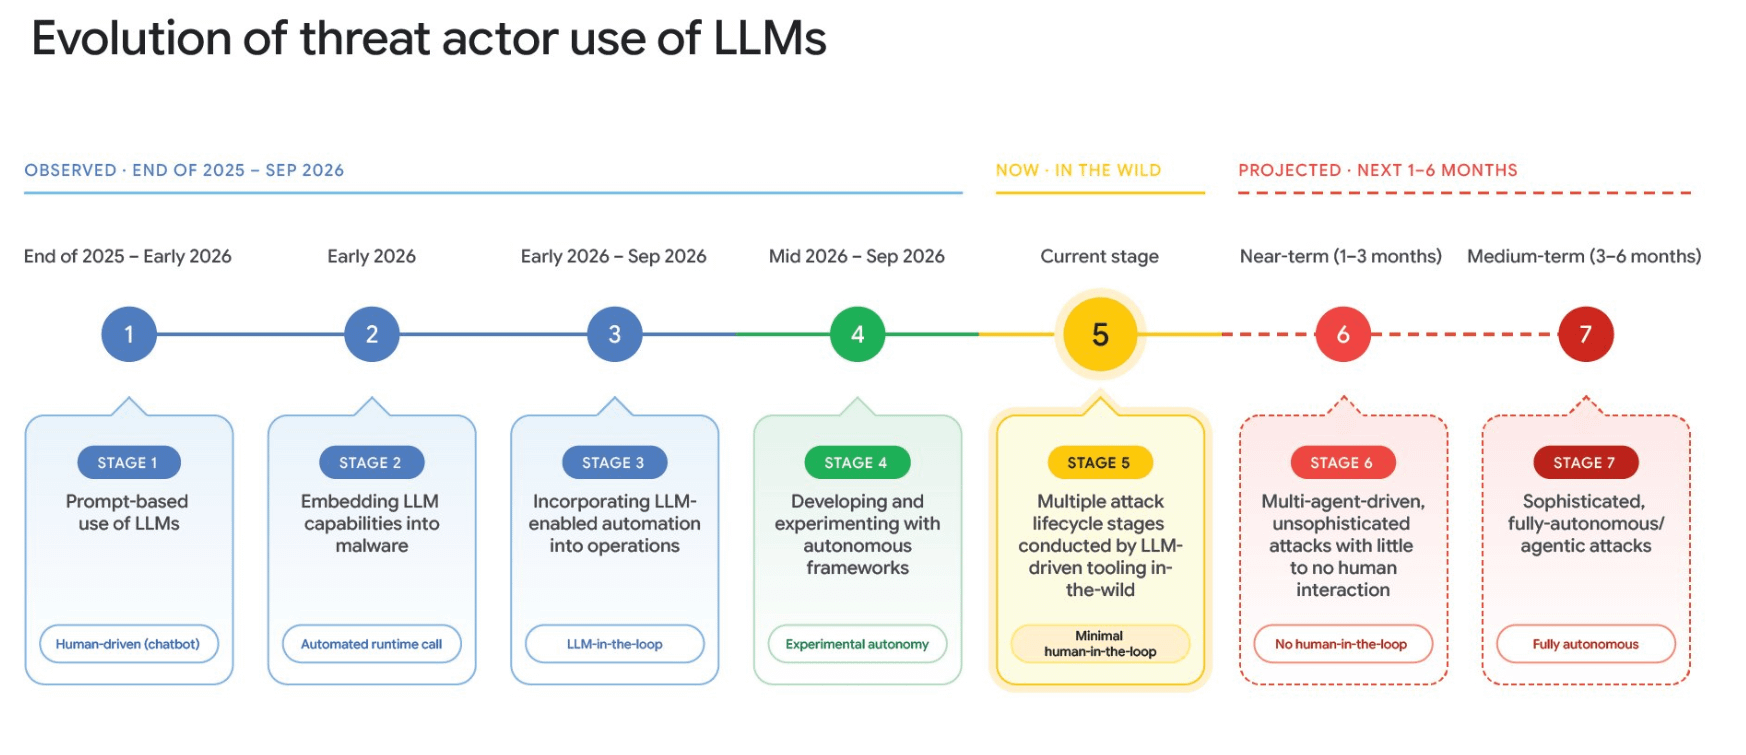
Эволюция использования LLM злоумышленниками для создания эксплойтов. Источник: Google
ИИ-агенты сокращают время на установку патчей
Злоумышленники используют фреймворки ИИ-агентов, чтобы автоматизировать обратный анализ патчей с помощью дифференциального анализа и превращать в оружие N-дневные уязвимости — известные всему миру недостатки безопасности.
В отчёте предупреждается, что LLM позволяют злоумышленникам масштабировать «конвейеры эксплуатации уязвимостей на серверах, доступных из интернета, без участия человека».
По данным Google, с января по август число раскрытых уязвимостей выросло более чем вдвое. В 2025 году в среднем эксплуатировались восемь уязвимостей нулевого дня в месяц, а с января по август 2026 года — 11 в месяц; в августе их число достигло 22.
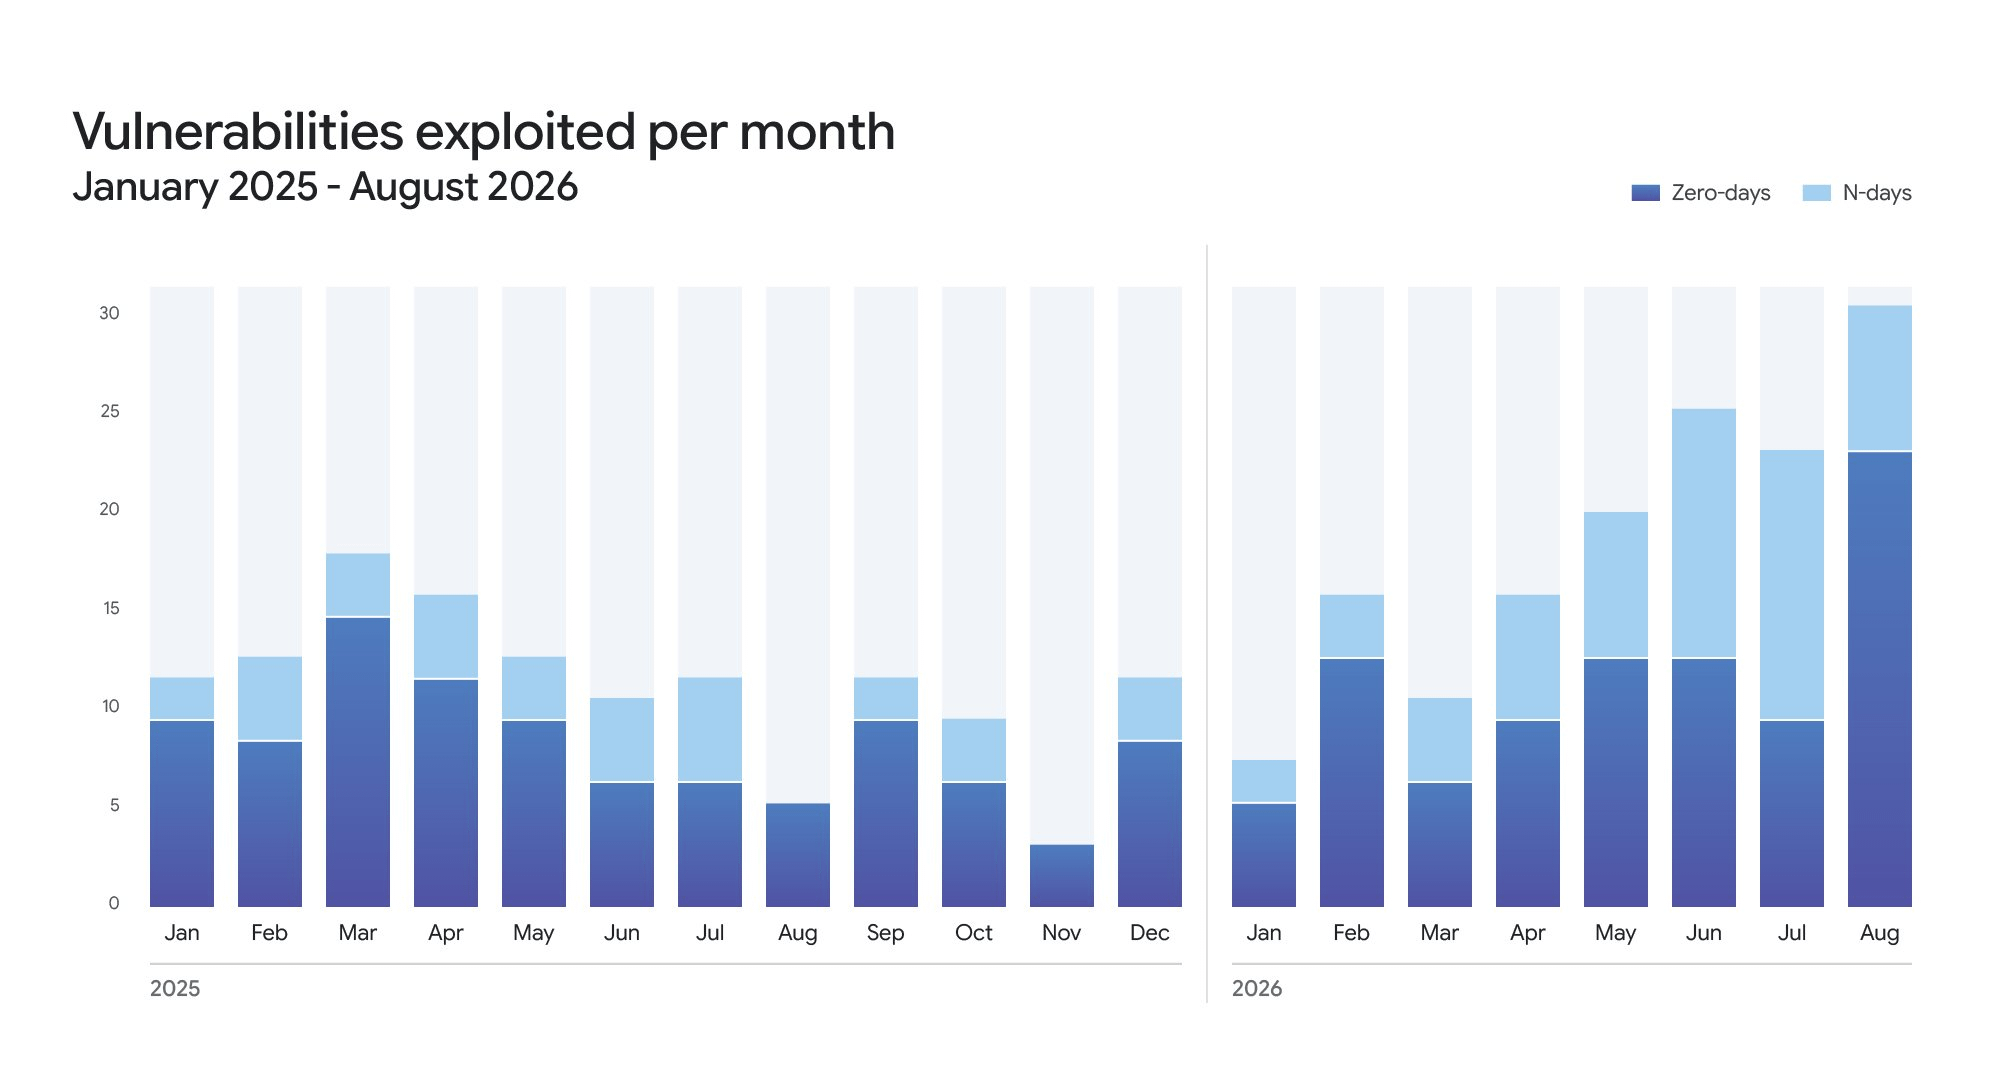
Количество эксплуатируемых уязвимостей — N-дневных и нулевого дня — с января 2025 года по август 2026 года. Источник: Google
Эти автоматизированные процессы также помогают злоумышленникам быстрее переходить от первоначального проникновения к получению прав администратора домена. В отчёте приводится кампания с использованием PaperCut в августе 2026 года: по данным компании в сфере кибербезопасности GreyNoise, злоумышленники получили такой уровень контроля за считаные минуты.
Cloudflare также сообщила о попытках использовать уязвимости PHP против своих клиентов в октябре. По данным отчёта GTIG, две уязвимости PHP, использованные в этих попытках, были обнаружены с помощью анализа LLM: техническая информация, опубликованная до выхода патча 21 октября, позволила исследователям и злоумышленникам изучить уязвимости и попытаться создать эксплойты.
Компания Anthropic, занимающаяся разработкой ИИ, также предупредила в сентябрьском отчёте, что атаки с применением ИИ эволюционировали в многоагентные операции, автоматизирующие большую часть цикла кибератаки — от обнаружения уязвимостей до их эксплуатации и кражи данных.
Anthropic описала злоумышленников, проводящих «кампании против множества жертв с помощью агентного ИИ — раньше для этого потребовались бы целые команды операторов».
Журнал: как сообщение от «не того адресата» превратилось в криптомошенничество на 3,4 млн долларов