Взломали логистического партнёра, данные 27 тысяч заказов похитили
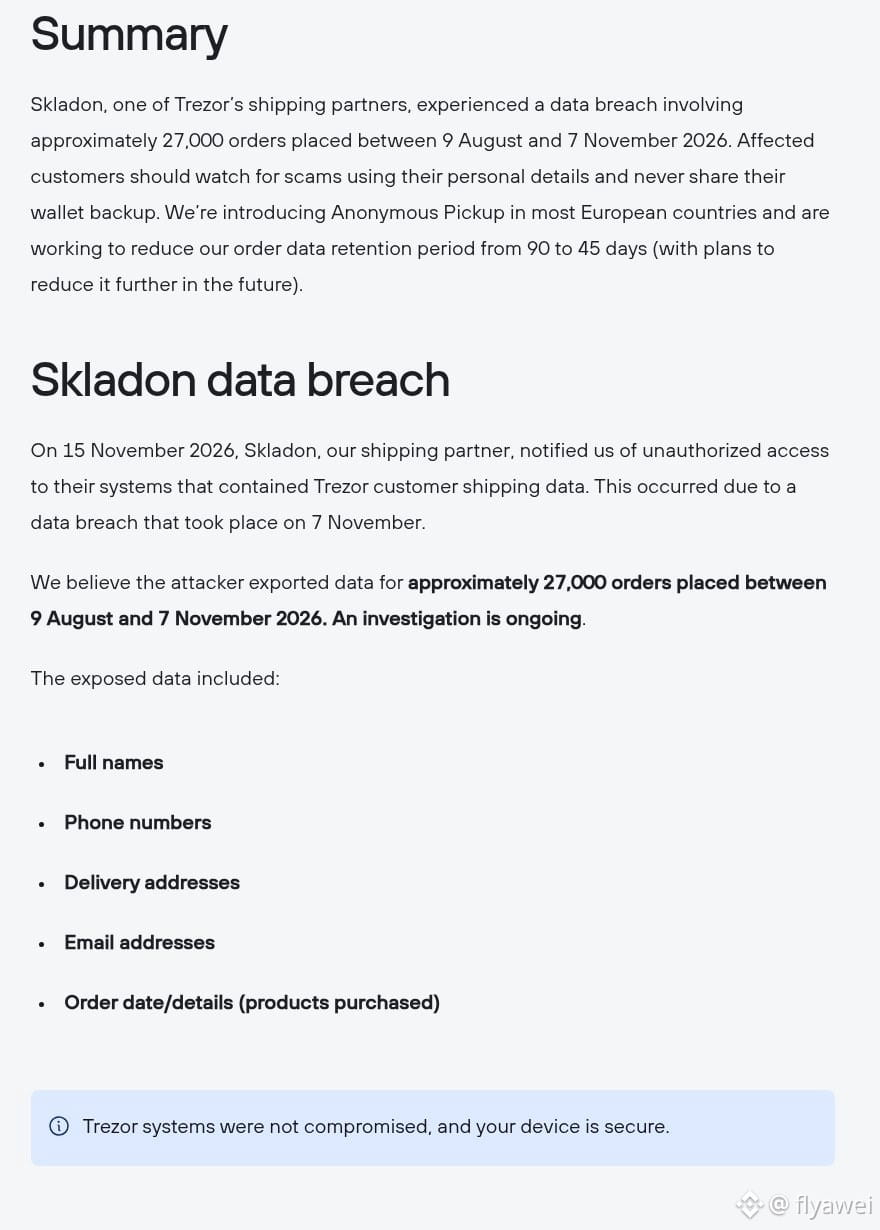
17 ноября в 00:18 по пекинскому времени Trezor сообщила, что 15 ноября её логистический партнёр Skladon уведомил её о несанкционированном доступе к системе с данными заказов, который произошёл 7 ноября. По оценкам компании, были выгружены данные примерно 27 тысяч заказов.
Заказы были оформлены с 9 августа по 7 ноября. Среди похищенных данных — имена, номера телефонов, адреса доставки, адреса электронной почты, а также сведения о покупках и их стоимости. Trezor заявила, что её системы и устройства не были взломаны, а сид-фразы, PIN-коды и парольные фразы не хранятся ни у неё, ни у логистического партнёра. Skladon не доставляет товары в США, поэтому американских клиентов этот инцидент не затронул.
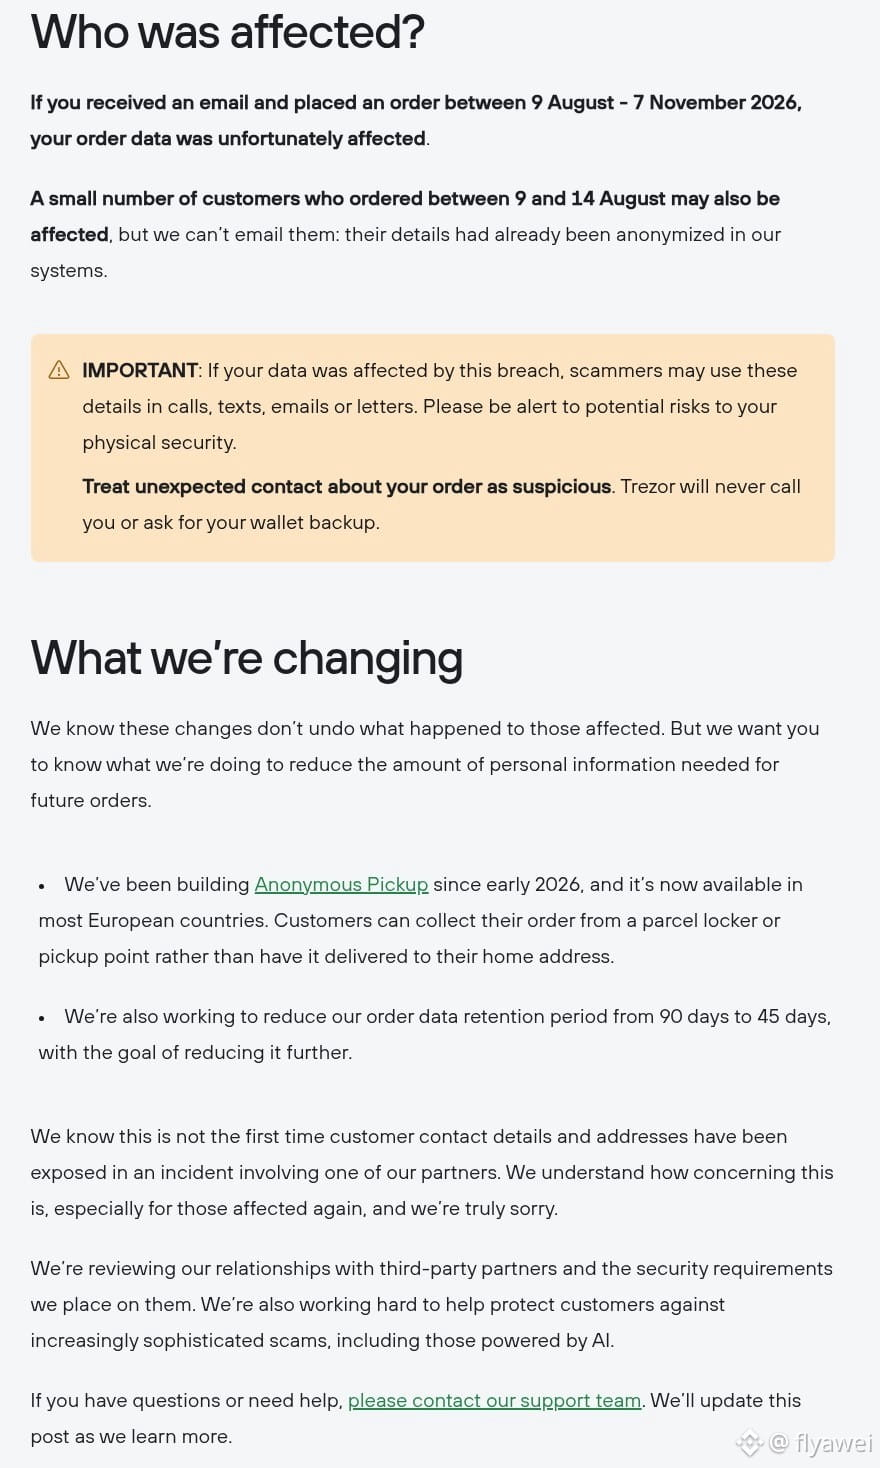
Данные всех, кто оформил заказ с 9 августа по 7 ноября и получил письмо с уведомлением, попали в число выгруженных.
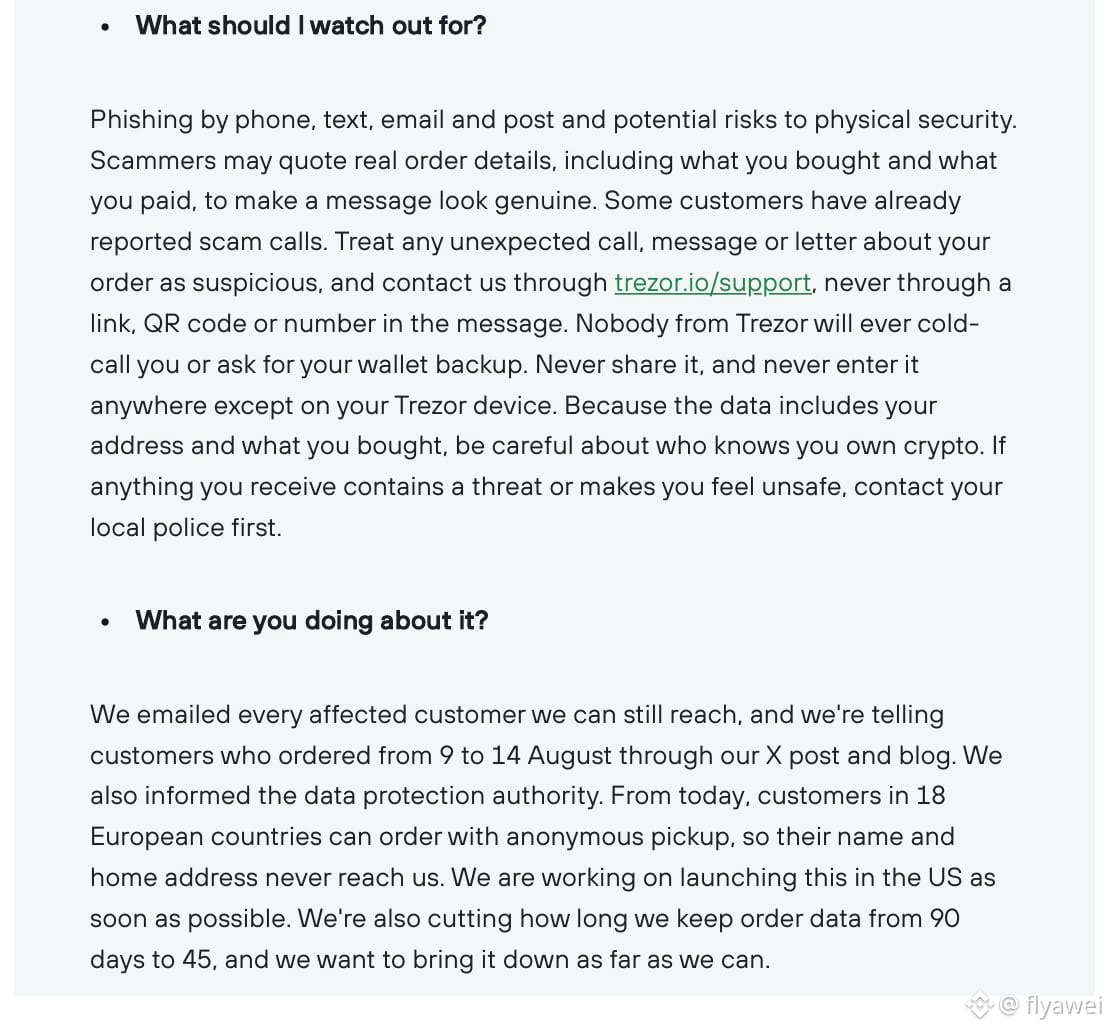
Некоторые клиенты уже получили мошеннические звонки. Злоумышленники могут располагать настоящими сведениями о заказах и связываться с людьми по телефону, SMS или электронной почте. Компания предупреждает: любые неожиданные сообщения или звонки с вопросами о заказе следует считать подозрительными. Сотрудники компании не звонят клиентам первыми и не просят предоставить резервную копию кошелька. Будьте осторожны: ваш домашний адрес может быть связан с покупкой аппаратного кошелька, что создаёт риск для личной безопасности.
Начиная со дня публикации объявления, в 18 европейских странах можно забирать заказы анонимно, не указывая домашний адрес. Кроме того, срок хранения данных о заказах планируют сократить с 90 до 45 дней.
Аппаратные кошельки в этот раз не взломали, но адреса проживания и история покупок оказались в чужих руках — поэтому последующие фишинговые атаки могут выглядеть куда убедительнее. Сид-фразу храните только на своём устройстве и не отдавайте её из-за звонка, который звучит правдоподобно.
Новичкам советуем больше читать и поменьше действовать: из криптовалют покупайте только $BTC
17 ноября в 00:18 по пекинскому времени Trezor сообщила, что 15 ноября её логистический партнёр Skladon уведомил её о несанкционированном доступе к системе с данными заказов, который произошёл 7 ноября. По оценкам компании, были выгружены данные примерно 27 тысяч заказов.
Заказы были оформлены с 9 августа по 7 ноября. Среди похищенных данных — имена, номера телефонов, адреса доставки, адреса электронной почты, а также сведения о покупках и их стоимости. Trezor заявила, что её системы и устройства не были взломаны, а сид-фразы, PIN-коды и парольные фразы не хранятся ни у неё, ни у логистического партнёра. Skladon не доставляет товары в США, поэтому американских клиентов этот инцидент не затронул.
Данные всех, кто оформил заказ с 9 августа по 7 ноября и получил письмо с уведомлением, попали в число выгруженных.
Некоторые клиенты уже получили мошеннические звонки. Злоумышленники могут располагать настоящими сведениями о заказах и связываться с людьми по телефону, SMS или электронной почте. Компания предупреждает: любые неожиданные сообщения или звонки с вопросами о заказе следует считать подозрительными. Сотрудники компании не звонят клиентам первыми и не просят предоставить резервную копию кошелька. Будьте осторожны: ваш домашний адрес может быть связан с покупкой аппаратного кошелька, что создаёт риск для личной безопасности.
Начиная со дня публикации объявления, в 18 европейских странах можно забирать заказы анонимно, не указывая домашний адрес. Кроме того, срок хранения данных о заказах планируют сократить с 90 до 45 дней.
Аппаратные кошельки в этот раз не взломали, но адреса проживания и история покупок оказались в чужих руках — поэтому последующие фишинговые атаки могут выглядеть куда убедительнее. Сид-фразу храните только на своём устройстве и не отдавайте её из-за звонка, который звучит правдоподобно.
Новичкам советуем больше читать и поменьше действовать: из криптовалют покупайте только $BTC