Самая страшная криптоистория на сегодня — не о какой-то монете. Она о скрипте, который незаметно работает на сайтах, которым вы уже доверяете.
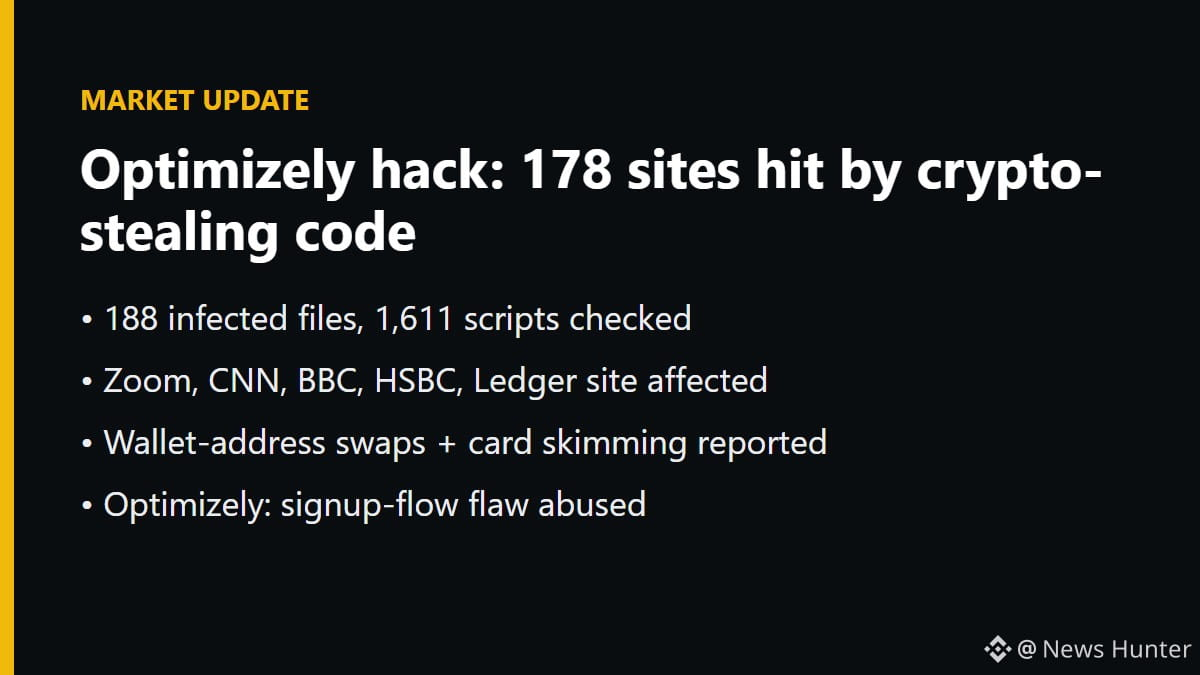
Компания по кибербезопасности Report URI сообщает, что злоумышленники внедрили вредоносный JavaScript в проекты, размещённые на Optimizely — платформе для тестирования сайтов. Проверив 1 611 её скриптов, они обнаружили 188 заражённых файлов в 178 организациях, включая Zoom, CNN, BBC, HSBC и сайт Ledger. Среди выявленных действий: подмена адресов кошельков, кража данных банковских карт при оплате, похищение файлов cookie и даже атаки на старые модели iPhone. Optimizely подтвердила, что посторонний злоумышленник воспользовался уязвимостью в процессе регистрации аккаунта. Report URI продаёт инструменты для обнаружения угроз, а 178 — это лишь нижняя граница, так что я бы дождался итогового отчёта.
Я в этой сфере с 2014 года, и схема никогда не меняется. Деньги редко крадут из блокчейна. Их крадут на последнем шаге — когда вы вставляете адрес или нажимаете «Подтвердить» на странице, которую никогда не подвергали сомнению. $BTC — это примерно 64,2 тыс. долларов, а $ETH — около 1 814 долларов, но опустошённому кошельку всё равно, о какой из этих сумм идёт речь.
Что бы я сделал на этой неделе:
• сверял бы первые и последние символы каждого адреса на экране аппаратного кошелька, а не в браузере
• был бы особенно осторожен с крупными переводами, пока ситуация не прояснится
• считал бы любой «знакомый» сайт, который запрашивает новые разрешения, потенциально опасным
Вы действительно проверяете полный адрес на своём устройстве или только первые несколько символов?
#CryptoSecurity #Ledger #SupplyChainAttack #WalletSecurity #BinanceSquare
Не является финансовой рекомендацией. DYOR.
Компания по кибербезопасности Report URI сообщает, что злоумышленники внедрили вредоносный JavaScript в проекты, размещённые на Optimizely — платформе для тестирования сайтов. Проверив 1 611 её скриптов, они обнаружили 188 заражённых файлов в 178 организациях, включая Zoom, CNN, BBC, HSBC и сайт Ledger. Среди выявленных действий: подмена адресов кошельков, кража данных банковских карт при оплате, похищение файлов cookie и даже атаки на старые модели iPhone. Optimizely подтвердила, что посторонний злоумышленник воспользовался уязвимостью в процессе регистрации аккаунта. Report URI продаёт инструменты для обнаружения угроз, а 178 — это лишь нижняя граница, так что я бы дождался итогового отчёта.
Я в этой сфере с 2014 года, и схема никогда не меняется. Деньги редко крадут из блокчейна. Их крадут на последнем шаге — когда вы вставляете адрес или нажимаете «Подтвердить» на странице, которую никогда не подвергали сомнению. $BTC — это примерно 64,2 тыс. долларов, а $ETH — около 1 814 долларов, но опустошённому кошельку всё равно, о какой из этих сумм идёт речь.
Что бы я сделал на этой неделе:
• сверял бы первые и последние символы каждого адреса на экране аппаратного кошелька, а не в браузере
• был бы особенно осторожен с крупными переводами, пока ситуация не прояснится
• считал бы любой «знакомый» сайт, который запрашивает новые разрешения, потенциально опасным
Вы действительно проверяете полный адрес на своём устройстве или только первые несколько символов?
#CryptoSecurity #Ledger #SupplyChainAttack #WalletSecurity #BinanceSquare
Не является финансовой рекомендацией. DYOR.