

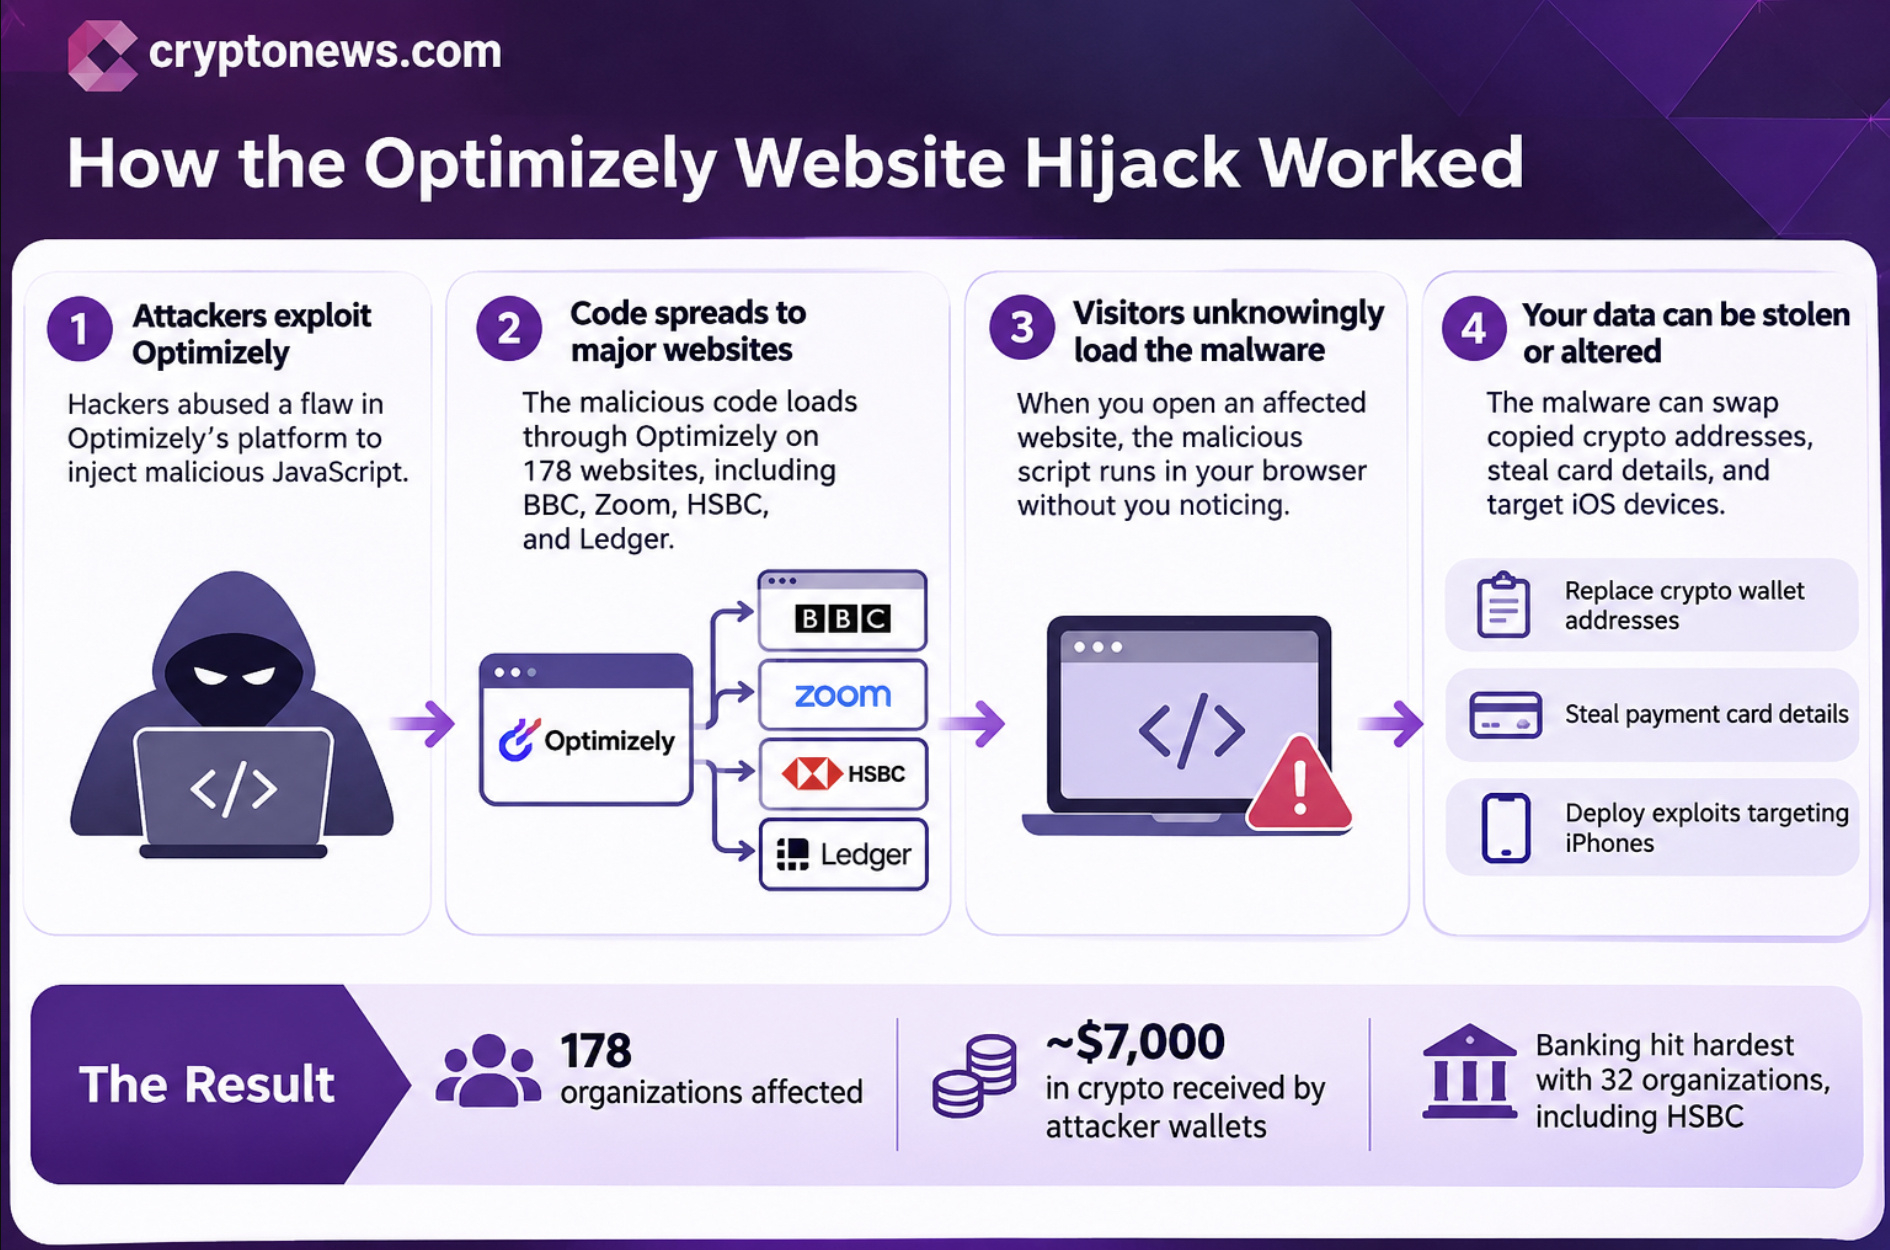
Хакеры превратили некоторые из самых узнаваемых сайтов в мире в потенциальные ловушки для кражи криптовалюты, скомпрометировав стороннюю платформу, которой пользуются 178 крупных организаций. Атака внедрила вредоносный JavaScript через Optimizely — платформу для тестирования сайтов, которой доверяют такие компании, как BBC, Zoom, CNN, HSBC, Salesforce, IKEA и производитель аппаратных криптокошельков Ledger.
Посетители могли незаметно для себя загрузить вредоносное ПО, просто открыв заражённую веб-страницу, а последствия могут быть куда серьёзнее, чем кража данных о просмотренных сайтах. Вредоносный код может подменять скопированные в буфер обмена адреса криптокошельков и перенаправлять платежи прямо на кошельки злоумышленников. Исследователи в области безопасности уже обнаружили криптовалюту на сумму 7 040 долларов США, поступившую на кошельки, связанные с этой кампанией.
 СРОЧНО: Ledger и ещё 177 крупных организаций, включая Zoom, CNN и Salesforce, пострадали от масштабной JavaScript-атаки.
Вредоносная программа похищала криптовалюту, данные платёжных карт и пользовательские данные, а также атаковала iPhone с помощью эксплойт-китов.
— Crypto Rover (@cryptorover) 17 ноября 2026 года
Хакеры взламывают сайты, чтобы похищать криптовалюту и платёжные данные
В ходе расследования компания по кибербезопасности Report URI обнаружила 188 заражённых фрагментов JavaScript, связанных со 178 организациями, проверив 1 611 скриптов Optimizely. Вредоносная программа действовала через инфраструктуру доверенных сайтов, что делало атаку особенно опасной. Вместо того чтобы взламывать серверы каждой компании по отдельности, злоумышленники внедрили вредоносный код в проекты клиентов Optimizely.
Заражённые сайты продолжали загружать JavaScript через легитимную сеть доставки контента Optimizely. У посетителей было мало причин подозревать, что знакомый сайт выдаёт вредоносные инструкции. Это опасный механизм подмены содержимого буфера обмена.
Вредоносная программа искала на веб-страницах адреса криптокошельков и подменяла настоящие адреса адресами, контролируемыми злоумышленниками. Она также могла перехватывать скопированные адреса, а значит, человек, просматривающий заражённый сайт, мог вставить поддельный адрес кошелька в другом месте.
Атака была направлена на несколько крупных криптовалютных сетей, включая Bitcoin, Ethereum, Solana, TRON и Litecoin.
Жертва могла думать, что отправляет средства на биржу, другой кошелёк или другу. На деле транзакция могла попасть прямо в кошелёк злоумышленника.
По данным Report URI, к 16 ноября на кошельки, контролируемые злоумышленниками, поступило средств на сумму 7 040 долларов. Среди них были Bitcoin, Litecoin, Ethereum, TRON и стейблкоины.
Однако кража криптовалюты была лишь частью операции. Исследователи также обнаружили код, предназначенный для перехвата номеров платёжных карт, сроков их действия и защитных кодов, введённых в формы на сайтах. Кроме того, вредоносная программа могла похищать доступные ей файлы cookie браузера и делать снимки экрана заражённых веб-страниц.
Узнайте: лучшие предварительные продажи токенов
BBC, HSBC и Ledger — среди 178 взломанных организаций
Масштаб инцидента заставляет задуматься о том, насколько компании полагаются на сторонние сервисы для работы сайтов. Пострадавшие организации представляют разные отрасли, включая банковское дело, технологии, СМИ, розничную торговлю и криптовалюты.
Среди пострадавших финансовых учреждений оказался HSBC, а также Equifax и другие крупные организации. В расследовании Report URI также фигурировали BBC, CNN, Fox News, Zoom, Salesforce, GitLab, IKEA и Air France-KLM.
Присутствие Ledger среди пострадавших вызывает особое беспокойство у пользователей криптовалют. Компания известна своими аппаратными кошельками, которые помогают клиентам хранить закрытые ключи отдельно от устройств, подключённых к интернету. Однако этот инцидент показывает, что угрозы могут достигать пользователей во время обычного просмотра сайтов, минуя сам аппаратный кошелёк.
Вредоносная кампания также включала средства для атак на устройства Apple. Исследователи выявили инфраструктуру эксплойтов, связанную с Coruna и DarkSword, — двумя наборами эксплойтов для iOS, предназначенными для использования уязвимостей в iPhone и iPad.
Это означает, что операция не ограничивалась кражей криптовалюты или платёжных данных. Она также включала инструменты, способные атаковать мобильные устройства через вредоносное содержимое веб-страниц.
Optimizely подтвердила утечку данных после взлома сайтов хакерами
Optimizely подтвердила, что злоумышленники воспользовались уязвимостью в процессе регистрации аккаунта Experimentation и внедрили вредоносный JavaScript в проекты клиентов. Компания сообщила, что заблокировала уязвимый маршрут, установила исправление, удалила внедрённый код, отозвала активные токены и сбросила доступ к затронутым аккаунтам.
Сегодня ранее Optimizely выявила и локализовала инцидент безопасности, затронувший некоторых клиентов Optimizely Web Experimentation. Уязвимый маршрут заблокирован, внедрённый код удалён, а с клиентами связались напрямую.
Обновления: https://t.co/ptZHZviIeC
— Optimizely (@Optimizely) 17 ноября 2026 года
Однако этот инцидент вызывает серьёзные вопросы о безопасности сторонних веб-сервисов. В ходе расследования Report URI выяснила, что вредоносный код присутствовал даже на собственных сайтах Optimizely. Исследователи также наблюдали, как злоумышленник пересобирал вредоносную программу 26 раз за время кампании, добавляя новые возможности и дополнительные криптовалютные кошельки.
Впоследствии большинство заражённых фрагментов очистили: во время последней проверки 16 ноября Report URI обнаружила лишь один оставшийся заражённый фрагмент.
Однако финансовый ущерб и возможный масштаб утечки данных по-прежнему трудно оценить. Исследователи обнаружили поступления криптовалюты, но неизвестно, сколько посетителей пострадало, сколько платёжных карт было скомпрометировано и сколько браузерных сеансов оказалось под угрозой.
Более серьёзная проблема заключается в том, что посетители сайтов редко знают, какие сторонние скрипты работают на страницах, которым они доверяют. Знакомый сайт банка, новостное издание или криптоплатформа могут неожиданно стать точкой проникновения вредоносного кода, причём посетители ничего необычного не заметят.
Узнайте: предварительные продажи криптовалютных токенов в IV квартале 2026 года
Статья «Хакеры взломали 178 крупных сайтов, включая BBC, Zoom, CNN, HSBC и Ledger» впервые опубликована на Cryptonews.