Мнение «Золотой свиньи»: в случае с Lighter проблема была не в протоколе, а в коде подписи самого пользователя. $LIT Я настроен по-бычьи, но не гонюсь за ценой.
В официальном разборе всё изложено предельно ясно: утёк API-ключ одного из трейдеров. Он использовал неофициальный SDK и при подписании повторно применил одно и то же случайное число, из-за чего закрытый ключ можно было вычислить по открытым подписям. Контракты и инфраструктура не пострадали, а после активации защитного режима пострадавшим трейдерам вернули около 5 млн USDC.
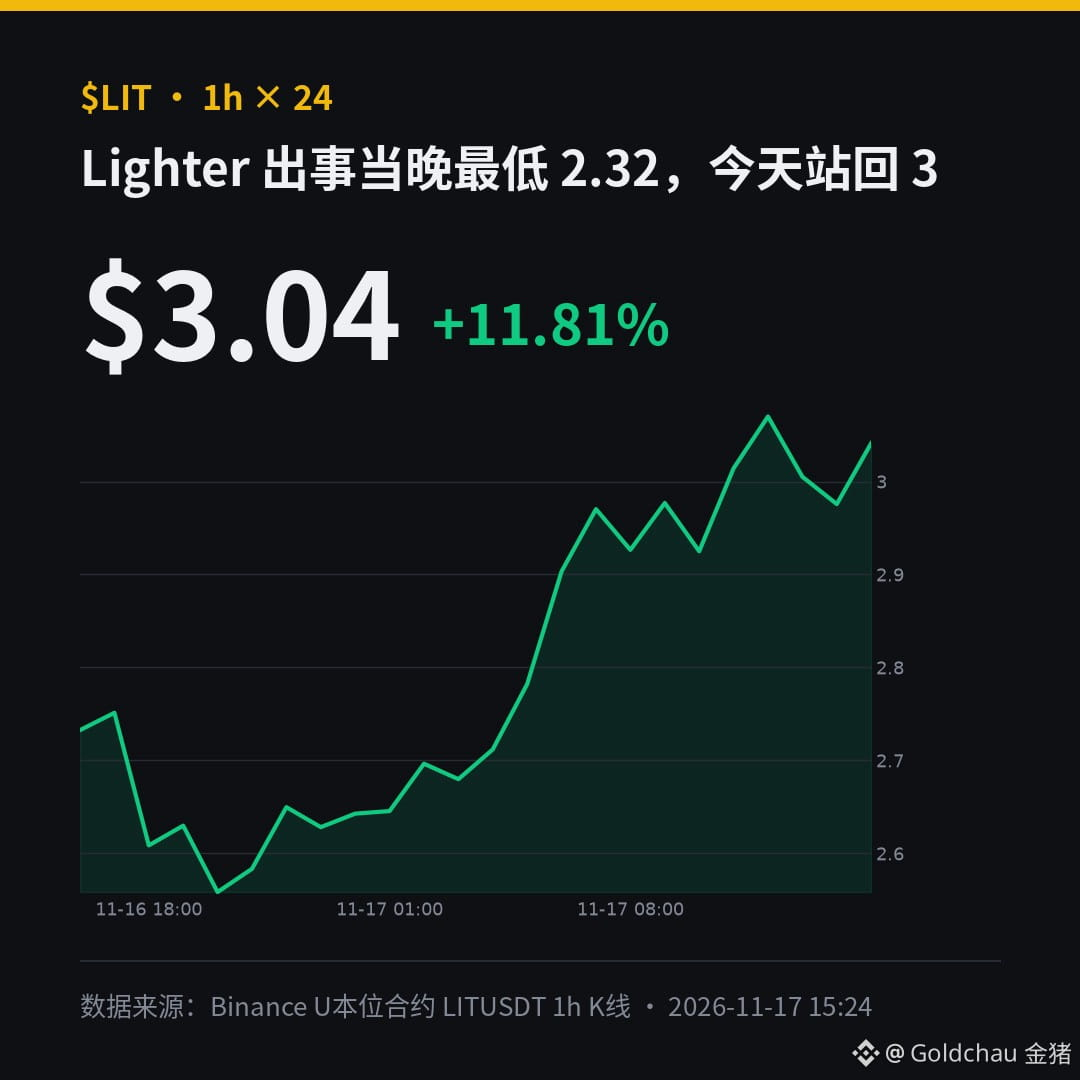
Цена сначала отреагировала паникой: в ночь инцидента бессрочный контракт LIT на Binance рухнул до минимума 2,32.
Сейчас цена уже вернулась примерно к 3,0 — от минимума отскок составил около 30% (мой расчёт).
Мой план: при откате к 2,85 набирать позицию небольшими частями; если цена опустится ниже 2,5 — выйти; если закрепится выше 3,1 — докупить. Высокое кредитное плечо не использую.
И ещё напоминание: если вы запускаете торговых ботов через API, сегодня же настройте список разрешённых IP-адресов и ограничьте права доступа. Если можно отключить право на вывод средств — отключите.
Если вы торгуете через API или ботов, как сейчас управляете ключами и правами доступа?
#Lighter #LIT #API安全 #АнализРынка
Источник данных: официальный пост Lighter в X от 16.11; график K-линий бессрочного контракта LITUSDT с маржой в USDT на Binance (мой расчёт)
DYOR, не является инвестиционной рекомендацией
В официальном разборе всё изложено предельно ясно: утёк API-ключ одного из трейдеров. Он использовал неофициальный SDK и при подписании повторно применил одно и то же случайное число, из-за чего закрытый ключ можно было вычислить по открытым подписям. Контракты и инфраструктура не пострадали, а после активации защитного режима пострадавшим трейдерам вернули около 5 млн USDC.
Цена сначала отреагировала паникой: в ночь инцидента бессрочный контракт LIT на Binance рухнул до минимума 2,32.
Сейчас цена уже вернулась примерно к 3,0 — от минимума отскок составил около 30% (мой расчёт).
Мой план: при откате к 2,85 набирать позицию небольшими частями; если цена опустится ниже 2,5 — выйти; если закрепится выше 3,1 — докупить. Высокое кредитное плечо не использую.
И ещё напоминание: если вы запускаете торговых ботов через API, сегодня же настройте список разрешённых IP-адресов и ограничьте права доступа. Если можно отключить право на вывод средств — отключите.
Если вы торгуете через API или ботов, как сейчас управляете ключами и правами доступа?
#Lighter #LIT #API安全 #АнализРынка
Источник данных: официальный пост Lighter в X от 16.11; график K-линий бессрочного контракта LITUSDT с маржой в USDT на Binance (мой расчёт)
DYOR, не является инвестиционной рекомендацией