


13 ноября ФБР предупредило о хакерах, использующих ARTEX. ARTEX — это фреймворк с открытым исходным кодом, предназначенный для тестирования на проникновение с использованием ИИ. Главными целями хакеров являются банки, технологические компании и их поставщики.
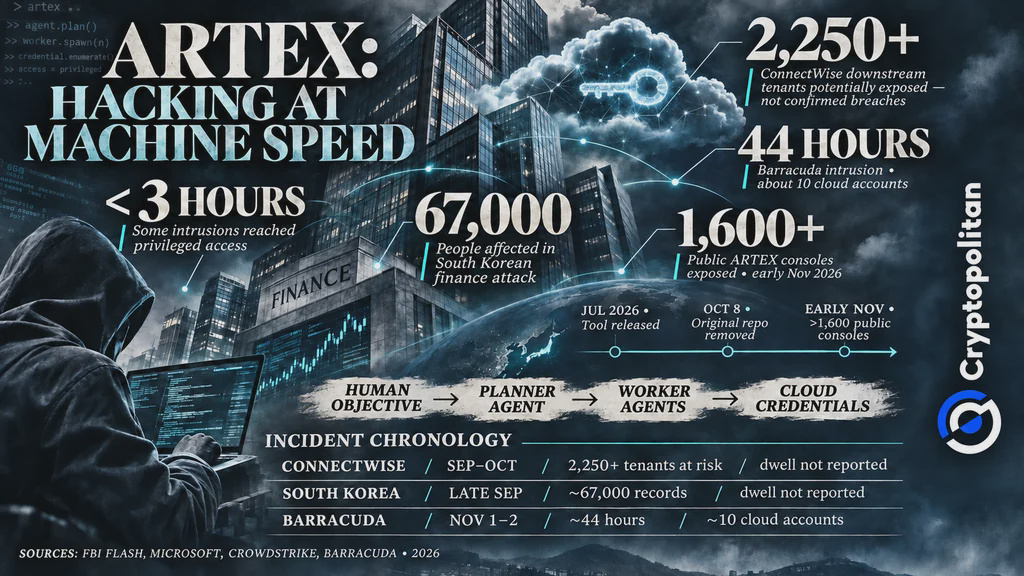
В некоторых случаях злоумышленники получали привилегированный доступ менее чем через три часа после выбора цели. Среди других целей были государственные учреждения и организации в сферах здравоохранения, энергетики и производства полупроводников.
Проблема связана не с появлением нового вредоносного ПО, а с автоматизацией атак. ARTEX помогает очень быстро выявлять различные уязвимости. Из-за этого у команд по кибербезопасности остается недостаточно времени для реагирования на атаки.
Как агенты выстраивают цепочку вторжения
ARTEX создана на языке программирования Go. Она использует внешние модели ИИ (например, Claude, GPT и DeepSeek), чтобы направлять автоматизированных агентов для взлома. Человек-оператор задаёт цель.
Агент-планировщик решает, что делать дальше. Агенты-исполнители тем временем ищут уязвимости, собирают учётные данные и пытаются получить доступ к другим системам. Агенты обмениваются результатами через общую карту, как объяснила Barracuda. Операторы-люди по-прежнему могут вмешаться на ключевых этапах.
Разработчики ARTEX удалили исходный проект с GitHub 8 октября, узнав о случаях его неправомерного использования. Однако копии ARTEX уже распространялись на других платформах.
Помимо оригинальной версии, в интернете распространялись и модифицированные версии ARTEX. К началу ноября в сети обнаружили более 1 600 панелей управления ARTEX. Однако это не обязательно означает, что все они использовались для кибератак.
Взлом цепочки поставок, затронувший 2 250 клиентов
Один из случаев касался ConnectWise Cloud Backup. Microsoft связала взлом с группировкой Storm-0940, поддерживаемой китайским государством. С сентября группа использовала ARTEX, чтобы ускорить атаки на организации по всему миру.
Злоумышленники использовали приложения, доступ к которым уже был одобрен, чтобы проникать в среды Microsoft 365, минуя процедуры аутентификации. Затем они пытались изменить учётные данные для входа и расширить свои права доступа.
По данным ФБР, в результате этого взлома доступ могли получить более 2 250 организаций-клиентов. Однако это не означает, что все упомянутые организации столкнулись с инцидентом безопасности или какой-либо утечкой данных.
От банков Сеула до позаимствованного ключа доступа к облаку
ARTEX также связывают с кибератаками на финансовые учреждения Южной Кореи в период с конца сентября по начало октября. CrowdStrike обнаружила файлы ARTEX и журналы сеансов ИИ на серверах злоумышленников.
Компания, специализирующаяся на кибербезопасности, считает, что злоумышленник действовал из финансовых побуждений и, вероятно, говорил по-китайски, хотя уверенность в этом была умеренной. ФБР сообщило о краже личных данных примерно 67 000 человек.
В случае с Barracuda вторжение произошло иначе. Компания выдала подрядчику, работавшему с ИИ, ключ доступа к облаку, но так и не отозвала его. Позже хакеры обнаружили ключ, взломав систему подрядчика.
С 1 по 2 ноября злоумышленники в течение 44 часов получали доступ примерно к десяти облачным аккаунтам. Они искали учётные данные и криптовалютные кошельки, однако Barracuda не обнаружила данных кошельков.
Инциденты были связаны с отдельными операциями и отражают более масштабное неправомерное использование ARTEX, о котором ранее сообщал Cryptopolitan.
 ФБР предупреждает: инструмент для взлома на базе ИИ ARTEX ускоряет атаки на банки и цепочки поставок
Чем может обернуться растущая автоматизация для защитников
Взлом одного поставщика может поставить под угрозу многих клиентов. ОЭСР предупреждает, что общие поставщики технологий способны распространять сбои по финансовым рынкам.
В отчёте Verizon за 2026 год говорится, что на вторжения в системы пришлось 61% утечек. Тем временем PwC выяснила, что 84% руководителей в сфере безопасности и финансов ожидают увеличения бюджетов на кибербезопасность, хотя лишь 22% опрошенных руководителей готовы доверить защиту от кибератак полностью автономному ИИ. Google также сообщает, что атаки становятся быстрее и всё чаще автоматизируются.
Почему атаки с помощью ИИ могут обернуться против самих злоумышленников
Скорость не гарантирует мастерства. Выступая 11 ноября на конференции IRISSCON в Дублине, исследователь Proofpoint Селена Ларсон рассказала, что вредоносное ПО, созданное ИИ, иногда не срабатывает, а в фишинговых письмах встречаются очевидные ошибки.
Она указала на шумную цепочку эксплойтов BlueMoon для браузеров, сообщил журнал Infosecurity Magazine. Её мысль была проста: ИИ упрощает запуск атак, но не делает их более изощрёнными.
Не просто читайте новости о криптовалютах — разбирайтесь в них. Подпишитесь на нашу рассылку. Это бесплатно.