В 178 сайтов внедрили скрипт для кражи криптовалюты — уже похищено 7040 долларов
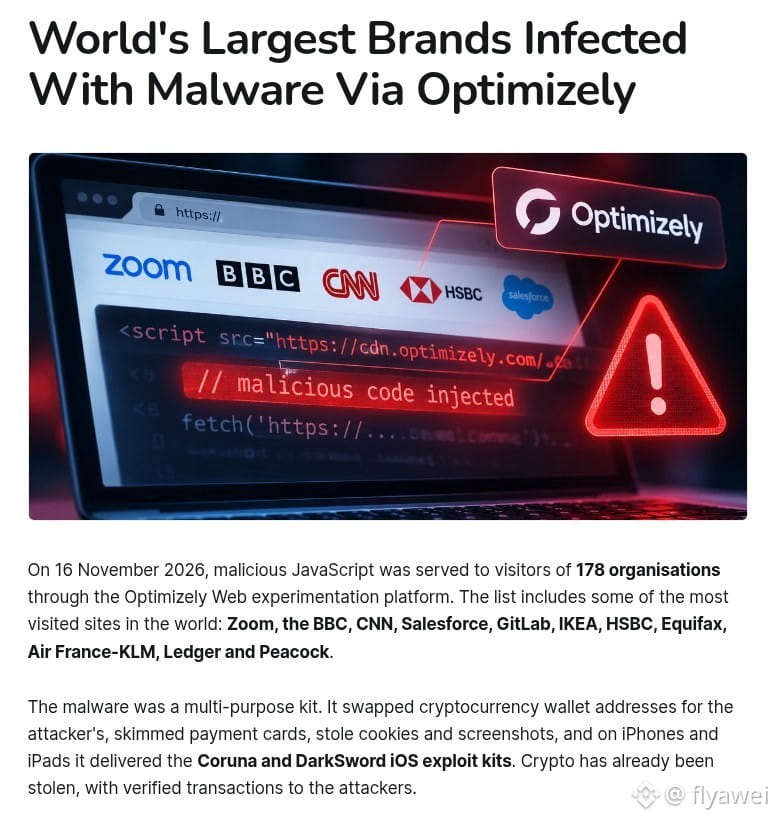
В скрипты, которые компания Optimizely, занимающаяся тестированием сайтов, рассылала сайтам клиентов, добавили вредоносный код. Это произошло 16 ноября, начиная с 12:21 по пекинскому времени. Позже кто-то проверил 1611 фрагментов скриптов и обнаружил 188 заражённых фрагментов на сайтах 178 организаций. Среди них — официальные сайты Ledger, HSBC, BBC, CNN и Zoom, которыми часто пользуются.
Этот код подменял адреса криптокошельков на странице, в полях ввода и в буфере обмена адресами злоумышленников, а также отслеживал номера банковских карт. При открытии этих страниц на iPhone пользователям могли также доставить эксплойт.
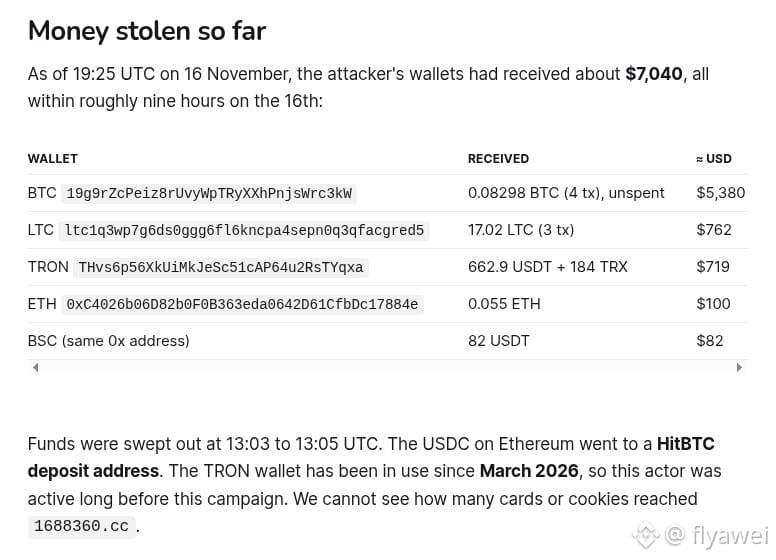
Согласно данным блокчейна, к 3:25 17 ноября по пекинскому времени злоумышленники получили около 7040 долларов. Деньги поступили примерно за 9 часов. Из них около 0,08298 биткоина, или примерно 5380 долларов. Из открытых материалов пока неясно, сколько данных банковских карт и веб-cookie было похищено.
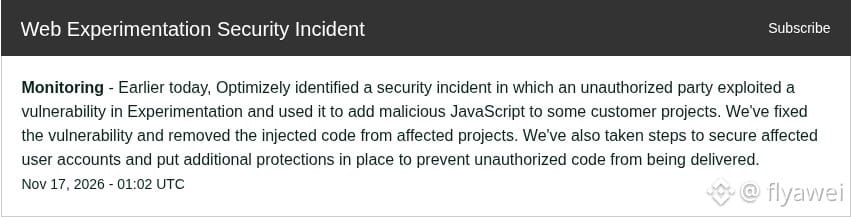
17 ноября в 9:02 по пекинскому времени компания сообщила, что кто-то воспользовался уязвимостью в экспериментальном продукте, чтобы внедрить вредоносный код в некоторые проекты клиентов. Уязвимость уже устранена, код удалён, а затронутые учётные записи обработаны. Дальнейшая проверка показала, что большинство скриптов удалили 17 ноября между 4:40 и 5:10 утра. К 5:52 проблема сохранялась лишь в одном из 188 фрагментов.
Как я это вижу, такие скрипты распространяются с доменов, которым все обычно доверяют, поэтому защититься от них довольно сложно. Если с 16 ноября до раннего утра 17 ноября вы копировали адреса кошельков на этих сайтах, перед переводом лучше перепроверить адрес.
Новичкам советую больше наблюдать и меньше действовать. Если покупаете криптовалюту, берите только $BTC
В скрипты, которые компания Optimizely, занимающаяся тестированием сайтов, рассылала сайтам клиентов, добавили вредоносный код. Это произошло 16 ноября, начиная с 12:21 по пекинскому времени. Позже кто-то проверил 1611 фрагментов скриптов и обнаружил 188 заражённых фрагментов на сайтах 178 организаций. Среди них — официальные сайты Ledger, HSBC, BBC, CNN и Zoom, которыми часто пользуются.
Этот код подменял адреса криптокошельков на странице, в полях ввода и в буфере обмена адресами злоумышленников, а также отслеживал номера банковских карт. При открытии этих страниц на iPhone пользователям могли также доставить эксплойт.
Согласно данным блокчейна, к 3:25 17 ноября по пекинскому времени злоумышленники получили около 7040 долларов. Деньги поступили примерно за 9 часов. Из них около 0,08298 биткоина, или примерно 5380 долларов. Из открытых материалов пока неясно, сколько данных банковских карт и веб-cookie было похищено.
17 ноября в 9:02 по пекинскому времени компания сообщила, что кто-то воспользовался уязвимостью в экспериментальном продукте, чтобы внедрить вредоносный код в некоторые проекты клиентов. Уязвимость уже устранена, код удалён, а затронутые учётные записи обработаны. Дальнейшая проверка показала, что большинство скриптов удалили 17 ноября между 4:40 и 5:10 утра. К 5:52 проблема сохранялась лишь в одном из 188 фрагментов.
Как я это вижу, такие скрипты распространяются с доменов, которым все обычно доверяют, поэтому защититься от них довольно сложно. Если с 16 ноября до раннего утра 17 ноября вы копировали адреса кошельков на этих сайтах, перед переводом лучше перепроверить адрес.
Новичкам советую больше наблюдать и меньше действовать. Если покупаете криптовалюту, берите только $BTC