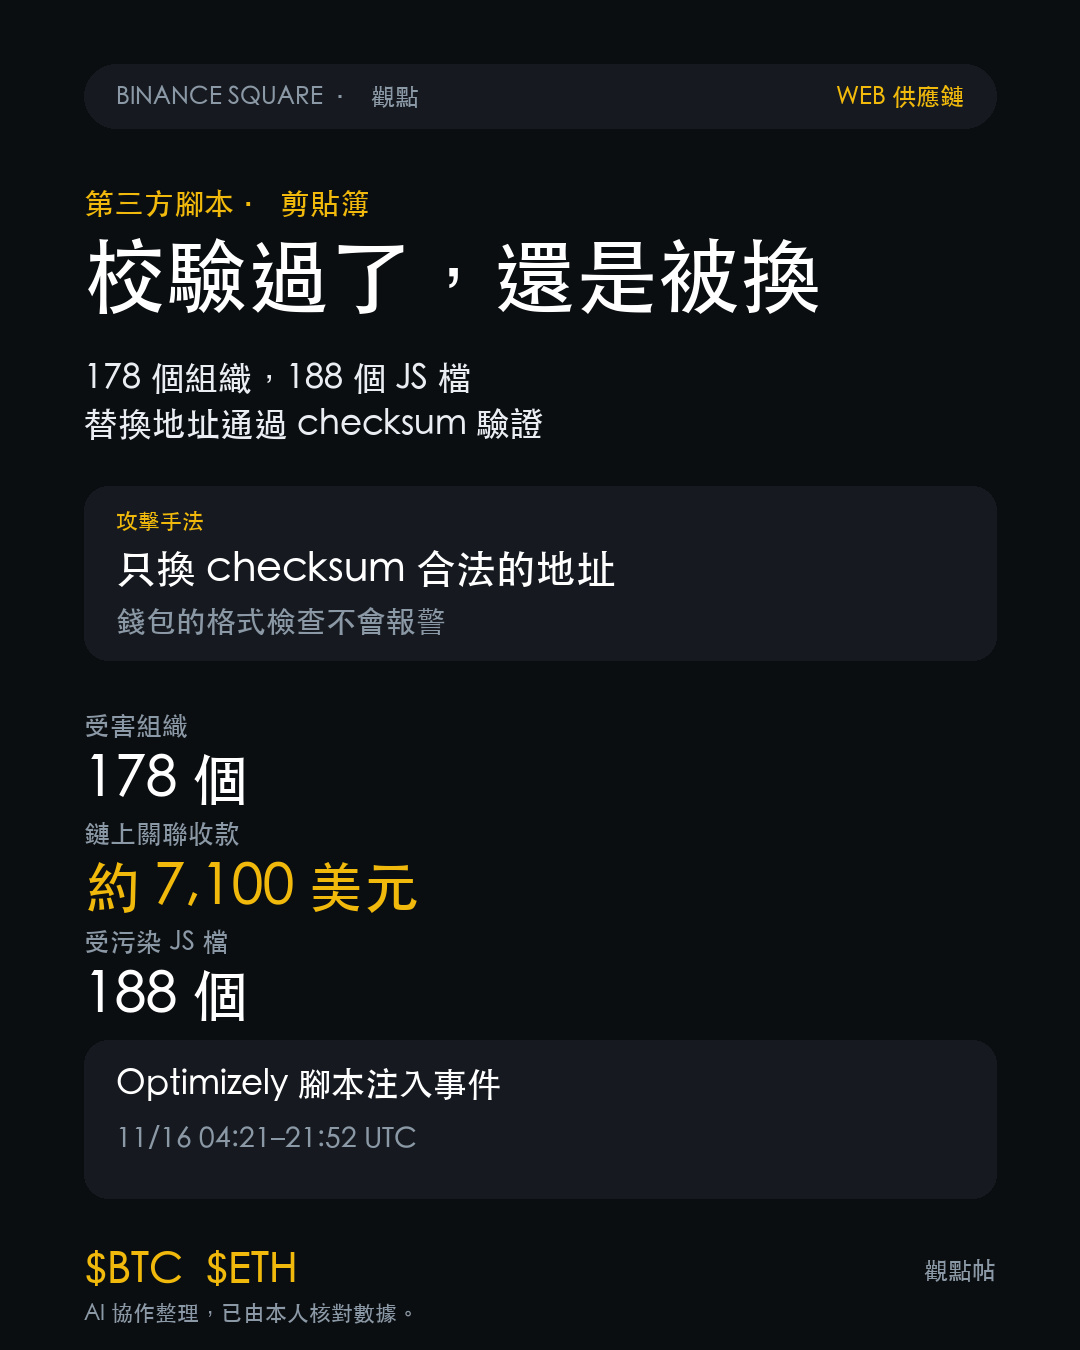
В понедельник сайты 178 организаций несколько часов запускали вредоносный скрипт для атакующих. Первым его заметили на BBC: загрузка началась в 04:21 UTC. На сайте Ledger скрипт оставался до 20:41. Источником были не серверы этих компаний, а общая сторонняя платформа для скриптов Optimizely: вредоносный код внедрили в 188 JS-файлов, 187 из них удалили к 21:52 UTC.
Скрипт делал немногое: подменял адреса и собирал номера карт. В нём были подменные адреса для восьми активов, включая BTC, ETH и SOL. Он срабатывал только при появлении поблизости таких слов, как wallet, deposit или send, и подменял только адреса, прошедшие проверку checksum.
Я долго смотрел на последнее предложение. Checksum — это способ, которому мы учим людей, чтобы проверять адреса, и единственная самопроверка кошелька. Для атакующих это было не препятствием, а критерием отбора: подставленный адрес был настоящим, формат — правильным, и кошелёк не издавал ни звука. То, что вы считали защитой, на деле оказалось для них входным порогом.
Результаты в блокчейне скромные. Связанные кошельки, которые удалось отследить исследователям, содержали в сумме около 7 100 долларов; по оценке StepSecurity — примерно 6 600. На некоторых кошельках движение средств было ещё до атаки. Номера карт, cookie и эксплойт для второй стадии атаки на iOS в блокчейне не видны, поэтому это нижняя граница, а не полный масштаб.
Рынок тоже не отреагировал. BTC — 64 825 долларов, +0,08% за 24 часа; ETH — 1 822,94 доллара, +0,54%. Открытый интерес по обоим активам за час немного снизился. Я не собираюсь представлять это как событие, повлиявшее на рынок.
Но кое-что стоит запомнить: десять лет мы учили «перед переводом проверьте первые шесть и последние четыре символа адреса». На этот раз не нужно было обманывать вас — достаточно было обмануть ваш браузер.
Мой вывод: сумма невелика из-за ограниченных возможностей вывести средства, а не потому, что защита сработала. Уязвимым оказалось звено доверия: сайт, платформа скриптов, браузер и буфер обмена — всё это находится за пределами кошелька. Кошелёк может проверить формат, но не может проверить, где побывала эта строка до того, как попала в буфер обмена.
Есть два условия, при которых мне придётся пересмотреть свою оценку. Первое: если дальнейшее расследование выявит суммы намного больше тех, что видны в блокчейне, например крупную консолидацию средств на бирже, придётся отказаться от вывода «потери невелики». Второе: если выяснится, что вредоносный код внедрили после взлома самой платформы Optimizely, а не отдельных клиентских проектов, придётся заново оценить масштаб последствий. Пока нет ответа даже на вопрос, как атакующие получили права на изменение кода.
Вопрос к вам: если бы кошелёк при вставке адреса ещё раз спрашивал: «Вы уже использовали этот адрес?», вы бы сочли это заботой или раздражающей помехой?
$BTC $ETH #Тренды рынка
Скрипт делал немногое: подменял адреса и собирал номера карт. В нём были подменные адреса для восьми активов, включая BTC, ETH и SOL. Он срабатывал только при появлении поблизости таких слов, как wallet, deposit или send, и подменял только адреса, прошедшие проверку checksum.
Я долго смотрел на последнее предложение. Checksum — это способ, которому мы учим людей, чтобы проверять адреса, и единственная самопроверка кошелька. Для атакующих это было не препятствием, а критерием отбора: подставленный адрес был настоящим, формат — правильным, и кошелёк не издавал ни звука. То, что вы считали защитой, на деле оказалось для них входным порогом.
Результаты в блокчейне скромные. Связанные кошельки, которые удалось отследить исследователям, содержали в сумме около 7 100 долларов; по оценке StepSecurity — примерно 6 600. На некоторых кошельках движение средств было ещё до атаки. Номера карт, cookie и эксплойт для второй стадии атаки на iOS в блокчейне не видны, поэтому это нижняя граница, а не полный масштаб.
Рынок тоже не отреагировал. BTC — 64 825 долларов, +0,08% за 24 часа; ETH — 1 822,94 доллара, +0,54%. Открытый интерес по обоим активам за час немного снизился. Я не собираюсь представлять это как событие, повлиявшее на рынок.
Но кое-что стоит запомнить: десять лет мы учили «перед переводом проверьте первые шесть и последние четыре символа адреса». На этот раз не нужно было обманывать вас — достаточно было обмануть ваш браузер.
Мой вывод: сумма невелика из-за ограниченных возможностей вывести средства, а не потому, что защита сработала. Уязвимым оказалось звено доверия: сайт, платформа скриптов, браузер и буфер обмена — всё это находится за пределами кошелька. Кошелёк может проверить формат, но не может проверить, где побывала эта строка до того, как попала в буфер обмена.
Есть два условия, при которых мне придётся пересмотреть свою оценку. Первое: если дальнейшее расследование выявит суммы намного больше тех, что видны в блокчейне, например крупную консолидацию средств на бирже, придётся отказаться от вывода «потери невелики». Второе: если выяснится, что вредоносный код внедрили после взлома самой платформы Optimizely, а не отдельных клиентских проектов, придётся заново оценить масштаб последствий. Пока нет ответа даже на вопрос, как атакующие получили права на изменение кода.
Вопрос к вам: если бы кошелёк при вставке адреса ещё раз спрашивал: «Вы уже использовали этот адрес?», вы бы сочли это заботой или раздражающей помехой?
$BTC $ETH #Тренды рынка