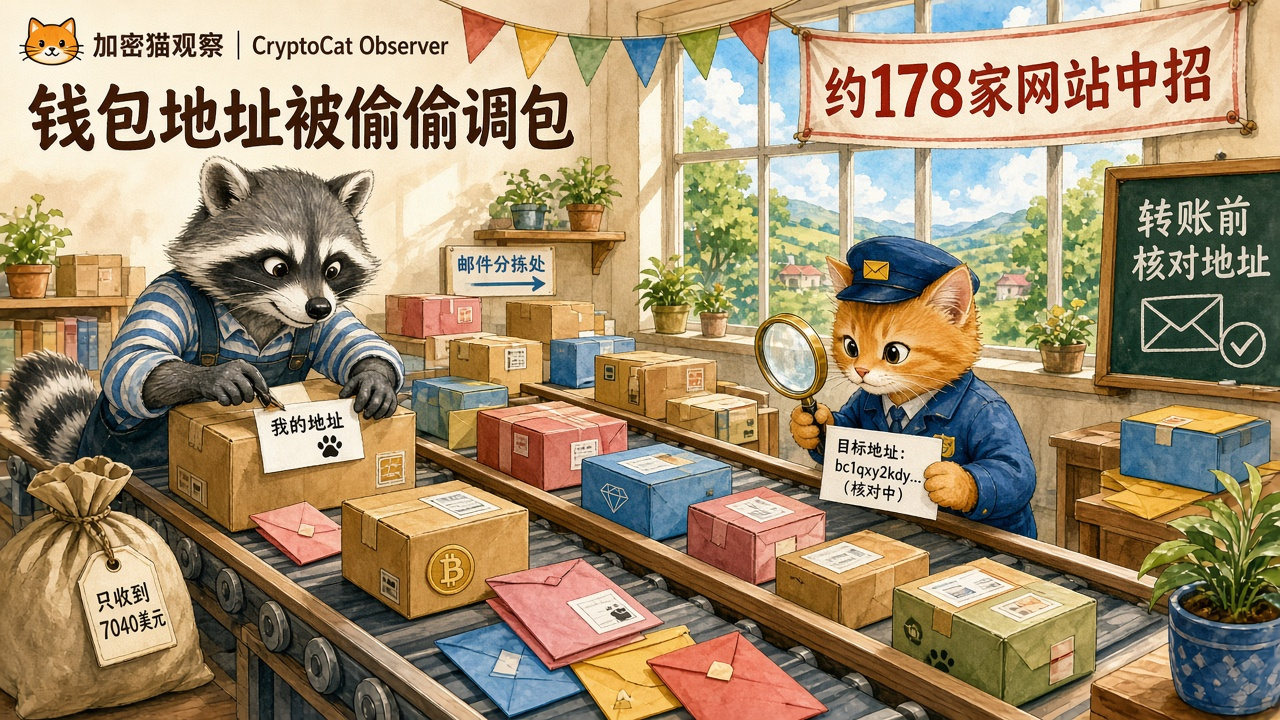
На сайтах примерно 178 организаций, включая Zoom, BBC и Ledger, 16 ноября обнаружили вредоносный код, подменяющий адреса криптокошельков. Пока злоумышленники получили лишь около 7040 долларов
16 ноября возникла проблема с инструментом для тестирования веб-страниц Optimizely Web: злоумышленники внедрили вредоносный код в размещённый там скрипт. При открытии сайтов примерно 178 организаций, включая Zoom, BBC, CNN, IKEA и производителя аппаратных кошельков Ledger, у посетителей загружался этот код. Первым об атаке публично сообщил исследователь безопасности Скотт Хелме.
В первую очередь код охотился за адресами криптовалютных кошельков. Если на веб-странице, в форме или буфере обмена появлялся действительный адрес кошелька BTC, ETH, TRON, Solana и других криптовалют, код незаметно подменял его адресом злоумышленников. Иными словами, вы копируете свой адрес, а вставить можете уже чужой. Кроме того, код похищал данные банковских карт, файлы cookie и снимки веб-страниц.
Примечательно, что при таком размахе добыча оказалась скромной. По подсчётам Скотта Хелме, к 3:25 17 ноября (UTC+8) на несколько кошельков злоумышленников поступило в общей сложности лишь около 7040 долларов. Основную часть суммы составили примерно 0,083 биткоина, остальное — лайткоины, USDT и другие активы. К 5:52 утра 17 ноября вредоносный код оставался только в одном из 188 заражённых скриптов.
Обычным пользователям стоит запомнить главное: перед переводом несколько раз проверьте первые и последние символы вставленного адреса. При выводе средств с Binance также можно включить белый список адресов вывода — тогда переводить средства можно будет только на заранее сохранённые адреса.
#安全 #BTC #Ledger Не является инвестиционной рекомендацией
16 ноября возникла проблема с инструментом для тестирования веб-страниц Optimizely Web: злоумышленники внедрили вредоносный код в размещённый там скрипт. При открытии сайтов примерно 178 организаций, включая Zoom, BBC, CNN, IKEA и производителя аппаратных кошельков Ledger, у посетителей загружался этот код. Первым об атаке публично сообщил исследователь безопасности Скотт Хелме.
В первую очередь код охотился за адресами криптовалютных кошельков. Если на веб-странице, в форме или буфере обмена появлялся действительный адрес кошелька BTC, ETH, TRON, Solana и других криптовалют, код незаметно подменял его адресом злоумышленников. Иными словами, вы копируете свой адрес, а вставить можете уже чужой. Кроме того, код похищал данные банковских карт, файлы cookie и снимки веб-страниц.
Примечательно, что при таком размахе добыча оказалась скромной. По подсчётам Скотта Хелме, к 3:25 17 ноября (UTC+8) на несколько кошельков злоумышленников поступило в общей сложности лишь около 7040 долларов. Основную часть суммы составили примерно 0,083 биткоина, остальное — лайткоины, USDT и другие активы. К 5:52 утра 17 ноября вредоносный код оставался только в одном из 188 заражённых скриптов.
Обычным пользователям стоит запомнить главное: перед переводом несколько раз проверьте первые и последние символы вставленного адреса. При выводе средств с Binance также можно включить белый список адресов вывода — тогда переводить средства можно будет только на заранее сохранённые адреса.
#安全 #BTC #Ledger Не является инвестиционной рекомендацией