В мультисиг-кошельке никто не подписал транзакцию, но 6,43 млн долларов всё равно вывели
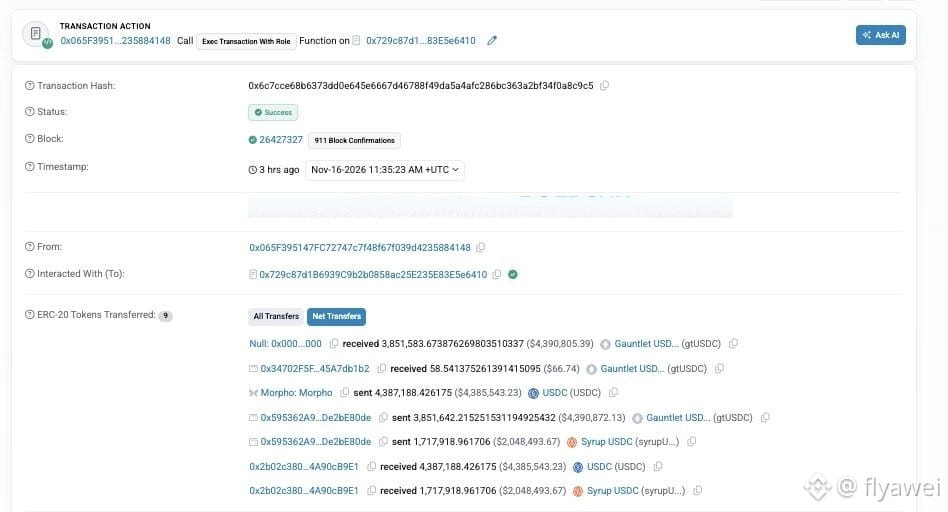
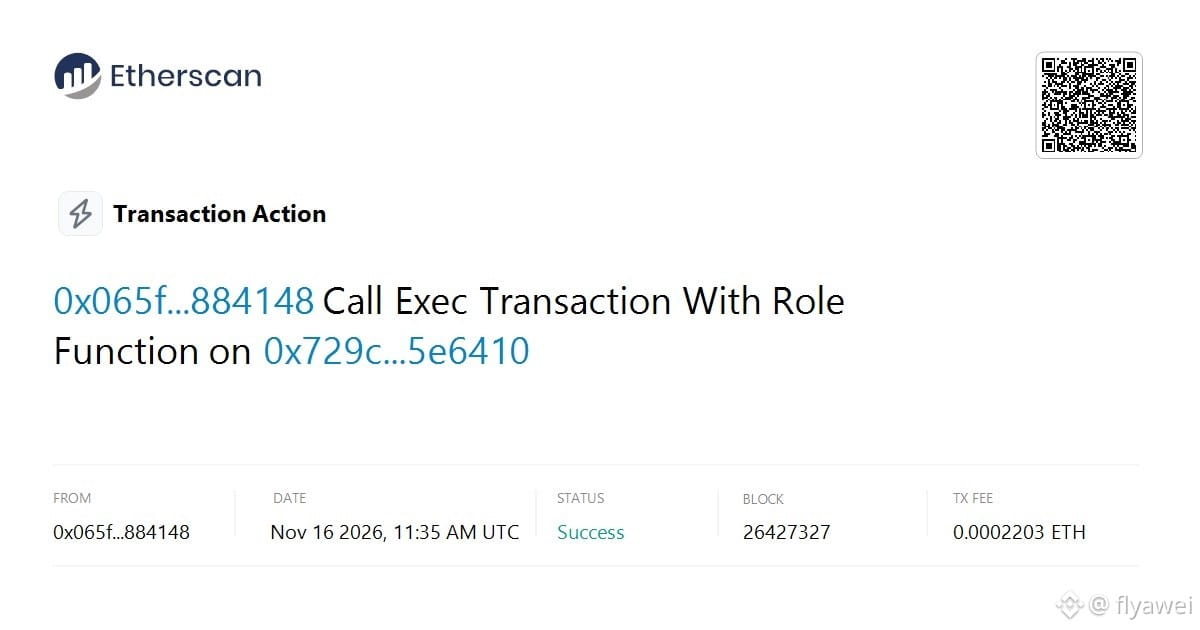
Из мультисиг-кошелька на базе Safe (0x5953…) 16 ноября в 19:35 по пекинскому времени одной транзакцией вывели 4,387,188.43 USDC и 1,717,918.96 syrupUSDC — по публичным котировкам на тот момент это около 6,434 млн долларов.
В этой транзакции ни один из подписантов мультисиг-кошелька не поставил подпись. Средства вывели через сторонний модуль управления правами, установленный поверх кошелька. Вероятно, утёк ключ одного из участников с ролью в модуле. Транзакция, отправленная с помощью этого ключа, прошла благодаря правам, заранее настроенным самим кошельком. В рамках той же транзакции сначала вывели средства из хранилища USDC, а затем вместе с 1,7179 млн syrupUSDC перевели на другой адрес (0x2b02…).
Позже представители проекта сообщили, что пострадал только этот мультисиг-кошелёк: контракты Safe и официальный кошелёк не были затронуты. Команда, разработавшая модуль управления правами, также заявила, что уязвимостей в контракте не обнаружили: причиной стала утечка ключа в сочетании со слишком широкими правами. Кто владелец мультисиг-кошелька, до сих пор не раскрыли.
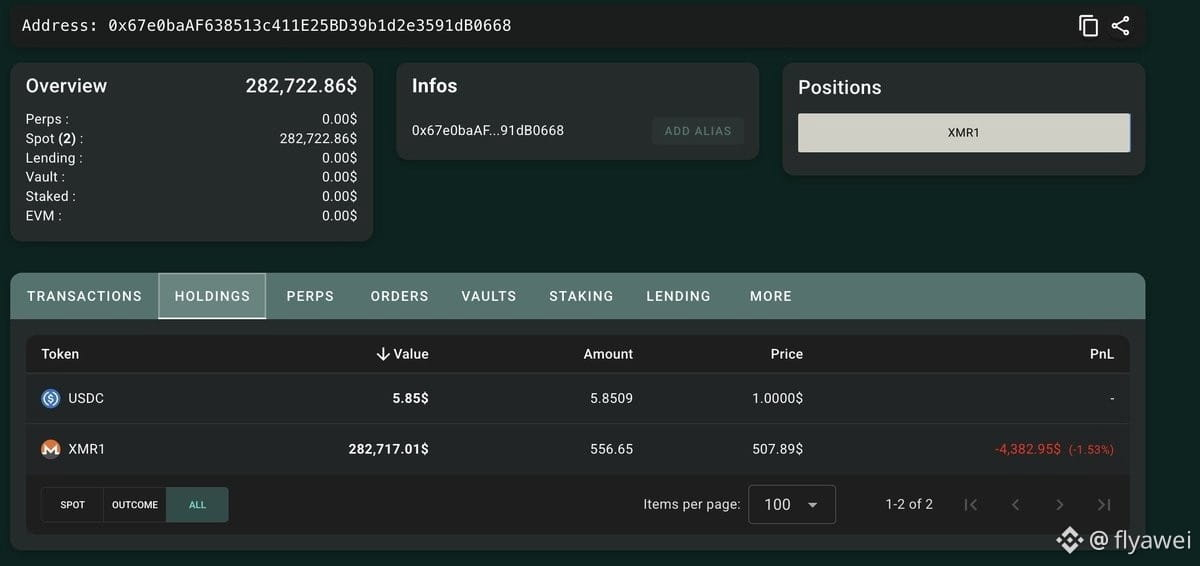
Позже специалисты по безопасности заметили, что связанные с атакой адреса потратили около 813 тысяч долларов на покупку Monero. На момент публикации сообщений о возврате этих средств не было.
Похоже, в этот раз проблема возникла с дополнительными правами, настроенными поверх мультисиг-кошелька. Мультисиг контролирует только транзакции, требующие подписи. Если утечёт ключ модуля, средства, доступные этому модулю, можно вывести без подписей. Тем, кто использует такие модули, стоит проверить, какие именно права у них включены.
Новичкам советую побольше изучать и поменьше действовать. Из криптовалют покупайте только $BTC
Из мультисиг-кошелька на базе Safe (0x5953…) 16 ноября в 19:35 по пекинскому времени одной транзакцией вывели 4,387,188.43 USDC и 1,717,918.96 syrupUSDC — по публичным котировкам на тот момент это около 6,434 млн долларов.
В этой транзакции ни один из подписантов мультисиг-кошелька не поставил подпись. Средства вывели через сторонний модуль управления правами, установленный поверх кошелька. Вероятно, утёк ключ одного из участников с ролью в модуле. Транзакция, отправленная с помощью этого ключа, прошла благодаря правам, заранее настроенным самим кошельком. В рамках той же транзакции сначала вывели средства из хранилища USDC, а затем вместе с 1,7179 млн syrupUSDC перевели на другой адрес (0x2b02…).
Позже представители проекта сообщили, что пострадал только этот мультисиг-кошелёк: контракты Safe и официальный кошелёк не были затронуты. Команда, разработавшая модуль управления правами, также заявила, что уязвимостей в контракте не обнаружили: причиной стала утечка ключа в сочетании со слишком широкими правами. Кто владелец мультисиг-кошелька, до сих пор не раскрыли.
Позже специалисты по безопасности заметили, что связанные с атакой адреса потратили около 813 тысяч долларов на покупку Monero. На момент публикации сообщений о возврате этих средств не было.
Похоже, в этот раз проблема возникла с дополнительными правами, настроенными поверх мультисиг-кошелька. Мультисиг контролирует только транзакции, требующие подписи. Если утечёт ключ модуля, средства, доступные этому модулю, можно вывести без подписей. Тем, кто использует такие модули, стоит проверить, какие именно права у них включены.
Новичкам советую побольше изучать и поменьше действовать. Из криптовалют покупайте только $BTC