🚨 Мультисиг взломали? Из Safe Wallet украли $6.45M, и дело не в ошибке кода 💸
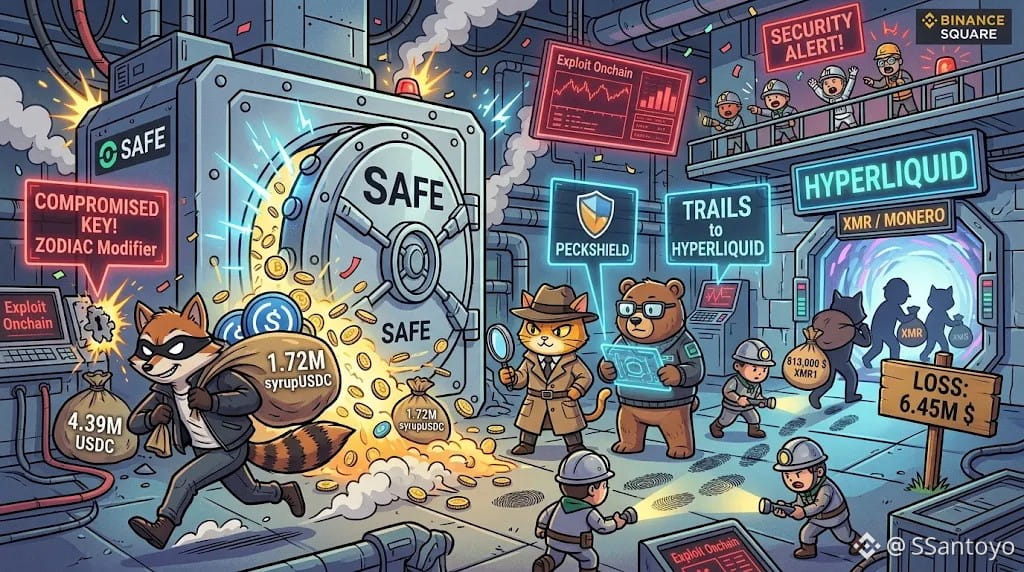
В этот понедельник из кошелька Safe украли около 6,45 миллиона долларов. Но внимание: это был не «эксплойт» и не ошибка в смарт-контракте, а всё тот же человеческий фактор.
Как им это удалось? Похоже, злоумышленник получил приватный ключ бывшего участника, у которого были права в «Zodiac Roles» (модуле, который определяет, кто и что может делать внутри кошелька).
Получив доступ, злоумышленник просто одобрил транзакцию на перевод 4.39 миллиона USDC и 1.72 миллиона syrupUSDC за один раз. Код не взламывали: контракты работали безупречно, но хакер воспользовался действующим ключом с правами, которые позволили вывести деньги, не вызвав подозрений.
🕵️♂️ След денег: PeckShield и Bitquery отследили средства прямо до Hyperliquid, где хакер использовал около $813,000 для покупки токенов Monero ($XMR), чтобы попытаться замести следы.
Это напоминает нам, что даже лучший мультисиг-кошелёк в мире не защищён от взлома, если пренебрегать управлением ключами и оставлять старые разрешения активными. Самое слабое звено — всегда владелец ключа.
Как вы управляете разрешениями и безопасностью в Web3? 👇
#SeguridadCripto #SafeWallet #Binance $USDC $SYRUP
В этот понедельник из кошелька Safe украли около 6,45 миллиона долларов. Но внимание: это был не «эксплойт» и не ошибка в смарт-контракте, а всё тот же человеческий фактор.
Как им это удалось? Похоже, злоумышленник получил приватный ключ бывшего участника, у которого были права в «Zodiac Roles» (модуле, который определяет, кто и что может делать внутри кошелька).
Получив доступ, злоумышленник просто одобрил транзакцию на перевод 4.39 миллиона USDC и 1.72 миллиона syrupUSDC за один раз. Код не взламывали: контракты работали безупречно, но хакер воспользовался действующим ключом с правами, которые позволили вывести деньги, не вызвав подозрений.
🕵️♂️ След денег: PeckShield и Bitquery отследили средства прямо до Hyperliquid, где хакер использовал около $813,000 для покупки токенов Monero ($XMR), чтобы попытаться замести следы.
Это напоминает нам, что даже лучший мультисиг-кошелёк в мире не защищён от взлома, если пренебрегать управлением ключами и оставлять старые разрешения активными. Самое слабое звено — всегда владелец ключа.
Как вы управляете разрешениями и безопасностью в Web3? 👇
#SeguridadCripto #SafeWallet #Binance $USDC $SYRUP