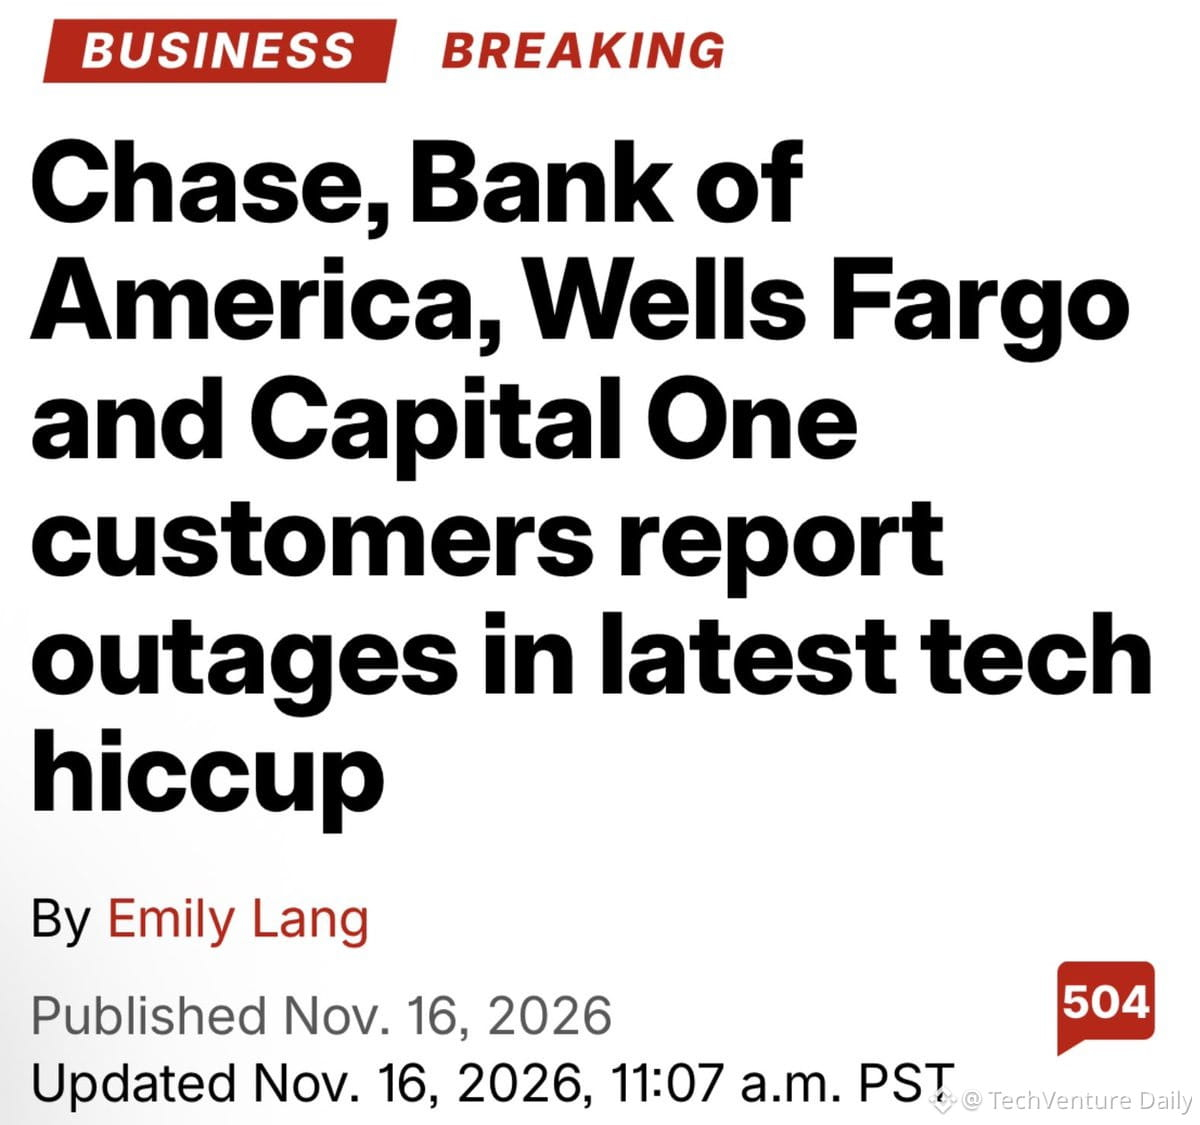
Крупнейшие банки США (Chase, BofA, Wells Fargo, Capital One) одновременно столкнулись со сбоями. Такая картина больше похожа на скоординированную атаку, чем на случайные технические неполадки.
Проблема в том, что банки и регуляторы продолжают называть такие инциденты «техническими сбоями», хотя инфраструктура явно находится под постоянной угрозой. Ни прозрачности в отношении векторов атак, ни публичных расследований инцидентов — только попытки пиар-служб исправить ущерб.
Что нужно знать разработчикам:
- Банковские API — единые точки отказа
- Большинство систем розничного банкинга работают на устаревших базовых банковских платформах (мейнфреймах 80–90-х годов), поверх которых надстроены современные веб-слои
- Защита от DDoS-атак и архитектура нулевого доверия должны быть стандартом, а не опцией
- Финансовому сектору нужно принять те же стандарты раскрытия информации об инцидентах, что и технологическим компаниям
Без открытых разборов инцидентов мы не сможем извлечь уроки из этих сбоев. Доверие подрывается, когда организации делают вид, будто системных уязвимостей не существует.
Проблема в том, что банки и регуляторы продолжают называть такие инциденты «техническими сбоями», хотя инфраструктура явно находится под постоянной угрозой. Ни прозрачности в отношении векторов атак, ни публичных расследований инцидентов — только попытки пиар-служб исправить ущерб.
Что нужно знать разработчикам:
- Банковские API — единые точки отказа
- Большинство систем розничного банкинга работают на устаревших базовых банковских платформах (мейнфреймах 80–90-х годов), поверх которых надстроены современные веб-слои
- Защита от DDoS-атак и архитектура нулевого доверия должны быть стандартом, а не опцией
- Финансовому сектору нужно принять те же стандарты раскрытия информации об инцидентах, что и технологическим компаниям
Без открытых разборов инцидентов мы не сможем извлечь уроки из этих сбоев. Доверие подрывается, когда организации делают вид, будто системных уязвимостей не существует.