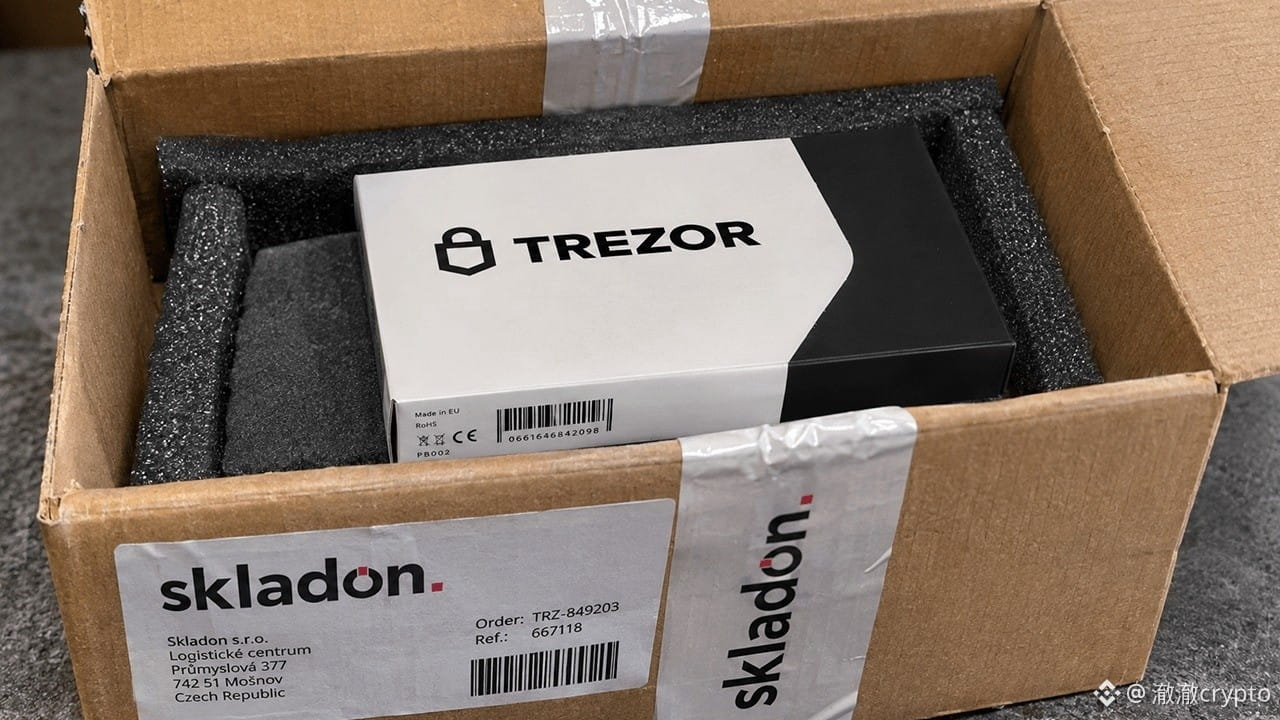
Почтовые данные для доставки аппаратного кошелька утекли раньше, чем сам кошелёк: данные примерно 27 тысяч заказов Trezor оказались скомпрометированы
16 ноября Trezor объявила: 7 ноября物流-компания Skladon подверглась взлому и сообщила об этом Trezor только 15 ноября.
Были выгружены данные примерно 27 тысяч заказов, оформленных с 9 августа по 7 ноября: имена, телефоны, домашние адреса, электронная почта, модели и цены. Пользователи из США не пострадали.
Некоторым пользователям уже звонили мошенники, выдававшие себя за службу поддержки: они сразу называют настоящие данные вашего заказа.
С устройством, сид-фразой и PIN-кодом всё в порядке, деньги не пропадут, но адреса утекли — теперь распознать мошеннический звонок будет особенно сложно.
Это уже третья утечка через стороннего подрядчика у Trezor в этом году: в августе — около 14 тысяч заказов через ShipMonk, в сентябре — 347 тысяч контактов у почтового сервиса Brevo.
Если вы оформляли заказ с 9 августа по 7 ноября, считайте мошенническими любые звонки, сообщения и письма с просьбой сообщить данные заказа. Связывайтесь со службой поддержки только через официальный сайт.
Опровергнуть эту оценку можно только одним способом: если Trezor изменит заявление и скажет, что данные не утекли. В противном случае считайте, что произошла утечка.
Как вы считаете, должны ли производители аппаратных кошельков отвечать за утечки у логистических компаний или вся вина лежит на подрядчиках?
$BTC $ETH $SOL
#硬件钱包 #Trezor
16 ноября Trezor объявила: 7 ноября物流-компания Skladon подверглась взлому и сообщила об этом Trezor только 15 ноября.
Были выгружены данные примерно 27 тысяч заказов, оформленных с 9 августа по 7 ноября: имена, телефоны, домашние адреса, электронная почта, модели и цены. Пользователи из США не пострадали.
Некоторым пользователям уже звонили мошенники, выдававшие себя за службу поддержки: они сразу называют настоящие данные вашего заказа.
С устройством, сид-фразой и PIN-кодом всё в порядке, деньги не пропадут, но адреса утекли — теперь распознать мошеннический звонок будет особенно сложно.
Это уже третья утечка через стороннего подрядчика у Trezor в этом году: в августе — около 14 тысяч заказов через ShipMonk, в сентябре — 347 тысяч контактов у почтового сервиса Brevo.
Если вы оформляли заказ с 9 августа по 7 ноября, считайте мошенническими любые звонки, сообщения и письма с просьбой сообщить данные заказа. Связывайтесь со службой поддержки только через официальный сайт.
Опровергнуть эту оценку можно только одним способом: если Trezor изменит заявление и скажет, что данные не утекли. В противном случае считайте, что произошла утечка.
Как вы считаете, должны ли производители аппаратных кошельков отвечать за утечки у логистических компаний или вся вина лежит на подрядчиках?
$BTC $ETH $SOL
#硬件钱包 #Trezor