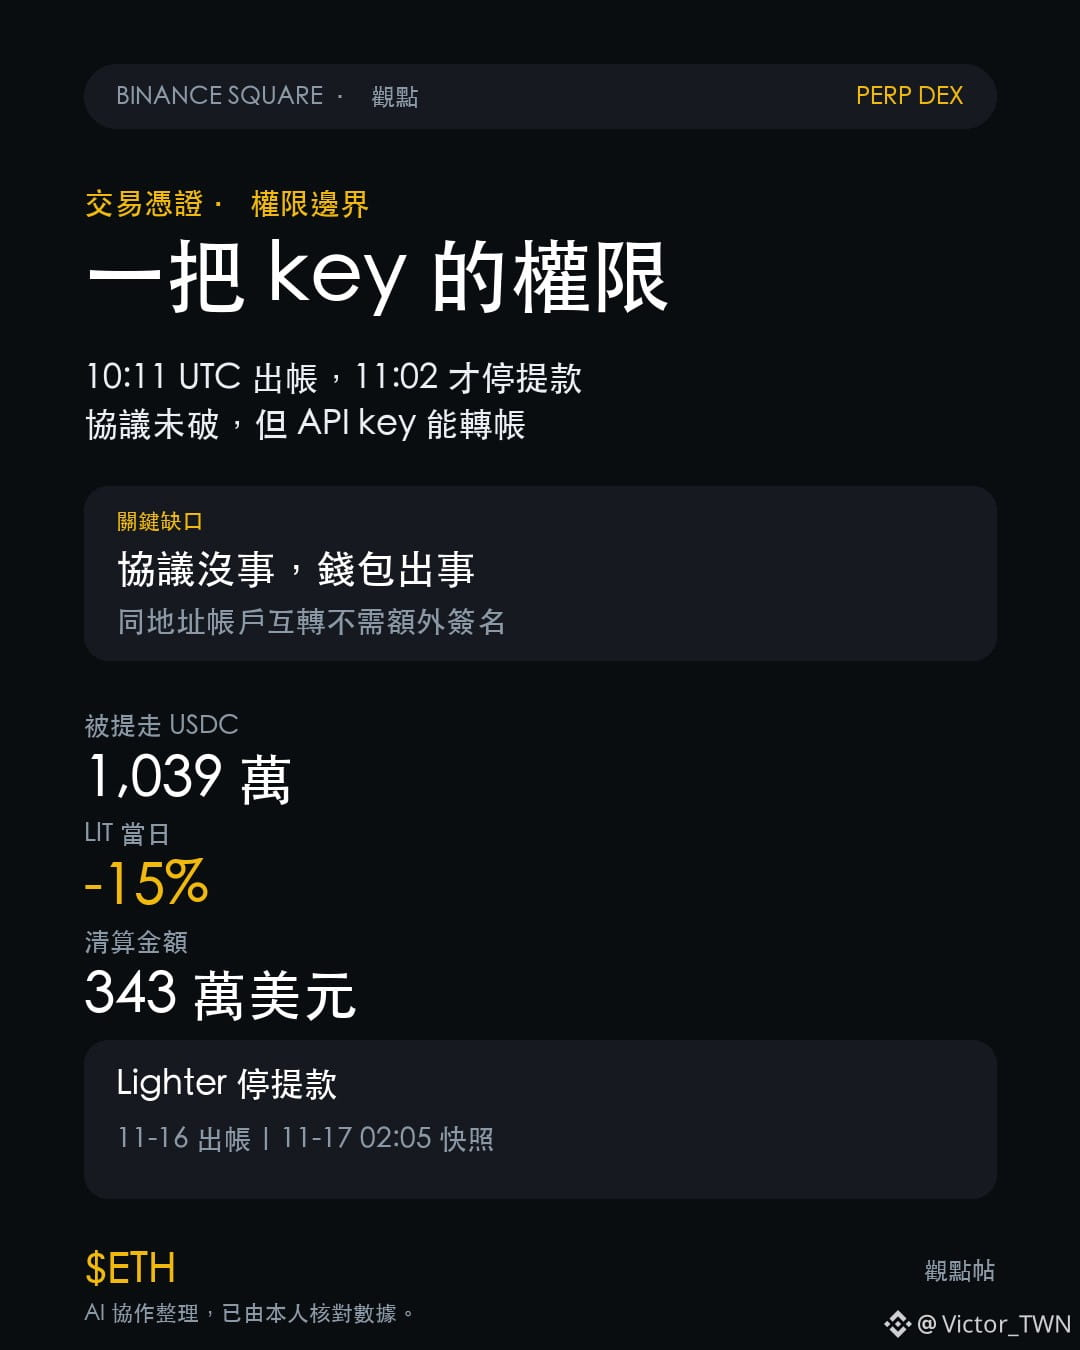
Lighter вчера полностью остановил вывод средств. 10,393,057 USDC вышли из его контракта Ethereum в 10:11 UTC и за четыре минуты были обменены на ETH; объявление о приостановке вывода появилось лишь в 11:02 UTC — между этими событиями прошло 50 минут.
Позиция Lighter предельно ясна: утек один торговый API-ключ, протокол и смарт-контракты взломаны не были.
Технически это может быть правдой, но вкладчикам от этого мало утешения. Согласно документации самого Lighter, API-ключ позволяет размещать ордера, управлять позициями и переводить средства между аккаунтами, привязанными к одному адресу в блокчейне. Для перевода другому человеку владельцу нужно подписать транзакцию ещё раз. Именно эту лазейку обнаружили исследователи: используя украденный аккаунт, создать пул с комиссией 0%, забрать себе 99,99%, а затем частями переводить туда USDC жертв и выводить их. Это версия ончейн-исследователей; Lighter подтвердил только утечку API-ключа, но не сумму в 15,48 млн долларов.
Я спрашиваю не «был ли взломан смарт-контракт», а «какие полномочия даёт один ключ». В статье от 11/15 я спрашивал, где хранятся ключи, а в этой — сколько денег можно переместить после утечки ключа.
$ETH получил около 1 920 монет, ещё 3 845 остаются в кошельке атакующего. LIT упал на 15%, до минимума в 2,35; ликвидации составили 3,43 млн долларов, а Upbit и Bithumb напрямую приостановили переводы LIT. В это же время BTC был на уровне 64 829, ETH — 1 817: за 24 часа они почти не изменились.
Один кошелёк опустошили, а весь рынок не отреагировал. Это не системный риск, а переоценка премии за риск токена perp DEX.
Чтобы опровергнуть меня, следите за двумя вещами: устойчивым чистым оттоком средств после возобновления вывода или подтверждением перевода 5,09 млн долларов со второго аккаунта. Если подтвердится второе, значит, проблема касается модели разрешений аккаунтов в целом, а не одного ключа.
Как вы считаете, должен ли торговый ключ perp DEX давать право на переводы?
#ГлавноеНаРынке
Позиция Lighter предельно ясна: утек один торговый API-ключ, протокол и смарт-контракты взломаны не были.
Технически это может быть правдой, но вкладчикам от этого мало утешения. Согласно документации самого Lighter, API-ключ позволяет размещать ордера, управлять позициями и переводить средства между аккаунтами, привязанными к одному адресу в блокчейне. Для перевода другому человеку владельцу нужно подписать транзакцию ещё раз. Именно эту лазейку обнаружили исследователи: используя украденный аккаунт, создать пул с комиссией 0%, забрать себе 99,99%, а затем частями переводить туда USDC жертв и выводить их. Это версия ончейн-исследователей; Lighter подтвердил только утечку API-ключа, но не сумму в 15,48 млн долларов.
Я спрашиваю не «был ли взломан смарт-контракт», а «какие полномочия даёт один ключ». В статье от 11/15 я спрашивал, где хранятся ключи, а в этой — сколько денег можно переместить после утечки ключа.
$ETH получил около 1 920 монет, ещё 3 845 остаются в кошельке атакующего. LIT упал на 15%, до минимума в 2,35; ликвидации составили 3,43 млн долларов, а Upbit и Bithumb напрямую приостановили переводы LIT. В это же время BTC был на уровне 64 829, ETH — 1 817: за 24 часа они почти не изменились.
Один кошелёк опустошили, а весь рынок не отреагировал. Это не системный риск, а переоценка премии за риск токена perp DEX.
Чтобы опровергнуть меня, следите за двумя вещами: устойчивым чистым оттоком средств после возобновления вывода или подтверждением перевода 5,09 млн долларов со второго аккаунта. Если подтвердится второе, значит, проблема касается модели разрешений аккаунтов в целом, а не одного ключа.
Как вы считаете, должен ли торговый ключ perp DEX давать право на переводы?
#ГлавноеНаРынке