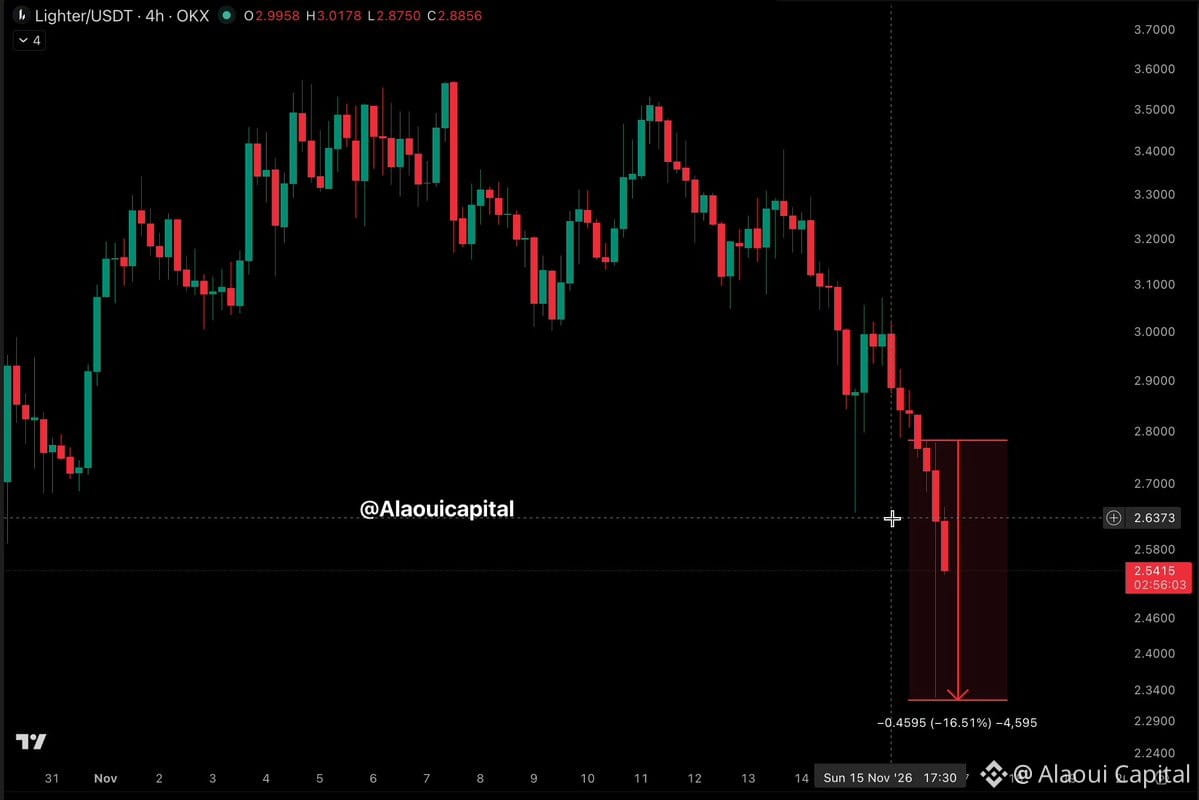

$LIT удар пришёлся туда, где пользователи меньше всего этого ожидали.
Предположительно, через скомпрометированные API-ключи маркетмейкеров и механизм Public Pools платформы Lighter было выведено 15,6 млн долларов.
Самое пугающее? Злоумышленнику не требовалось стандартное разрешение на внешний вывод средств.
По имеющимся сведениям, для перемещения средств он использовал пулы, связанные с L1-адресами самих жертв.
Довольно дорогостоящий урок о разрешениях.
Теперь каждый пользователь задаётся вопросом:
Можно ли доверить свои средства системе разрешений, пулам и инфраструктуре вывода?
Вернуть средства — это одно. Вернуть доверие — совсем другое.
Предположительно, через скомпрометированные API-ключи маркетмейкеров и механизм Public Pools платформы Lighter было выведено 15,6 млн долларов.
Самое пугающее? Злоумышленнику не требовалось стандартное разрешение на внешний вывод средств.
По имеющимся сведениям, для перемещения средств он использовал пулы, связанные с L1-адресами самих жертв.
Довольно дорогостоящий урок о разрешениях.
Теперь каждый пользователь задаётся вопросом:
Можно ли доверить свои средства системе разрешений, пулам и инфраструктуре вывода?
Вернуть средства — это одно. Вернуть доверие — совсем другое.