Одной строки отладочного кода оказалось достаточно.
Proxima, приложение для торговли на Solana, в субботу вечером опубликовала разбор инцидента. Он читается как журнал происшествий:
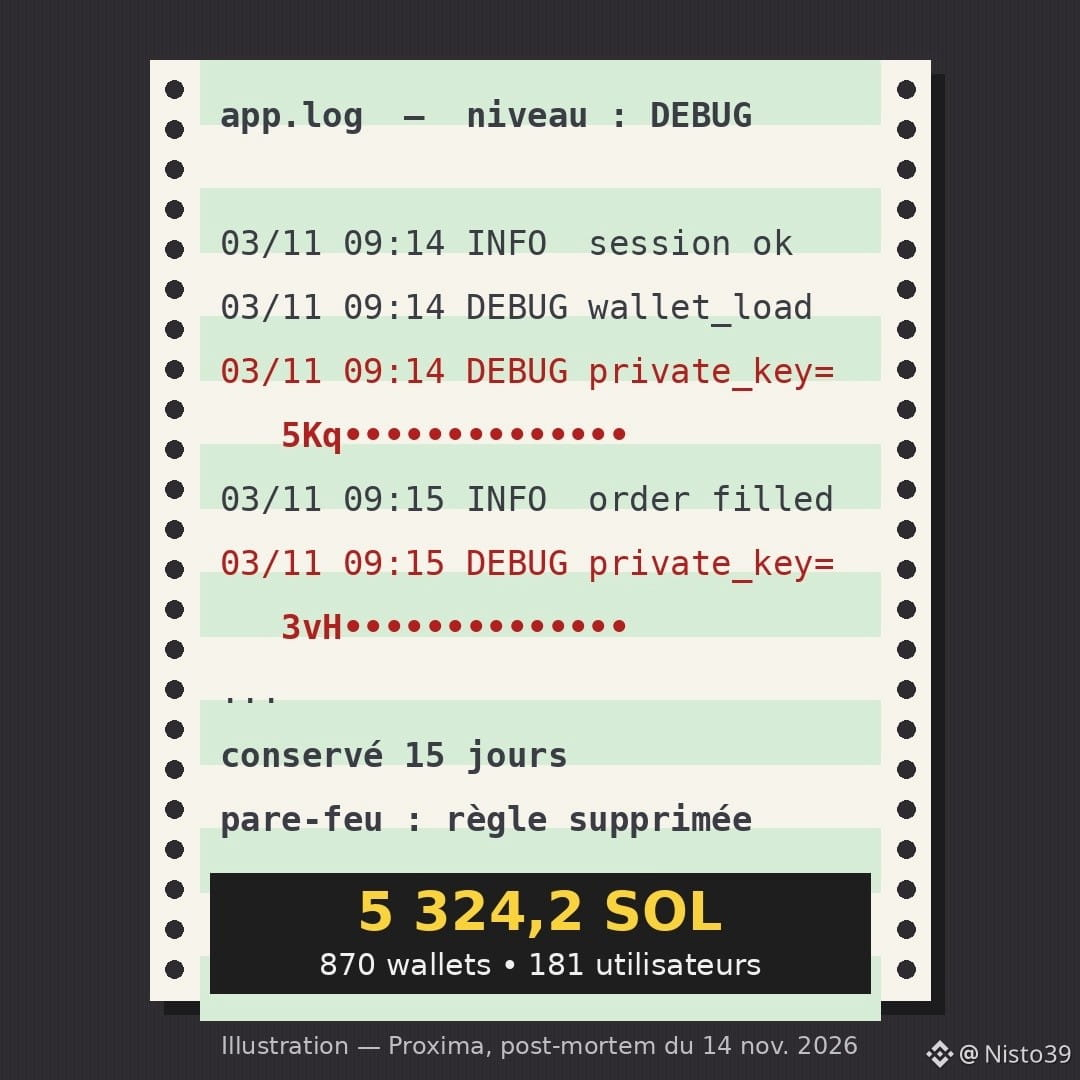
3 ноября — строка лога, предназначенная для бета-тестирования, начинает записывать приватные ключи в технические журналы. В продакшене она никогда не должна была работать. Кто-то включил режим «debug» в логах, чтобы следить за производительностью.
10 ноября — строку удаляют. Но журналы хранятся 15 дней в инструменте мониторинга SigNoz, обновление безопасности которого «неоднократно откладывали».
14 ноября, 02:16 GMT — злоумышленник выгружает журналы. Правило брандмауэра, которое должно было скрывать этот инструмент от интернета, «случайно удалили».
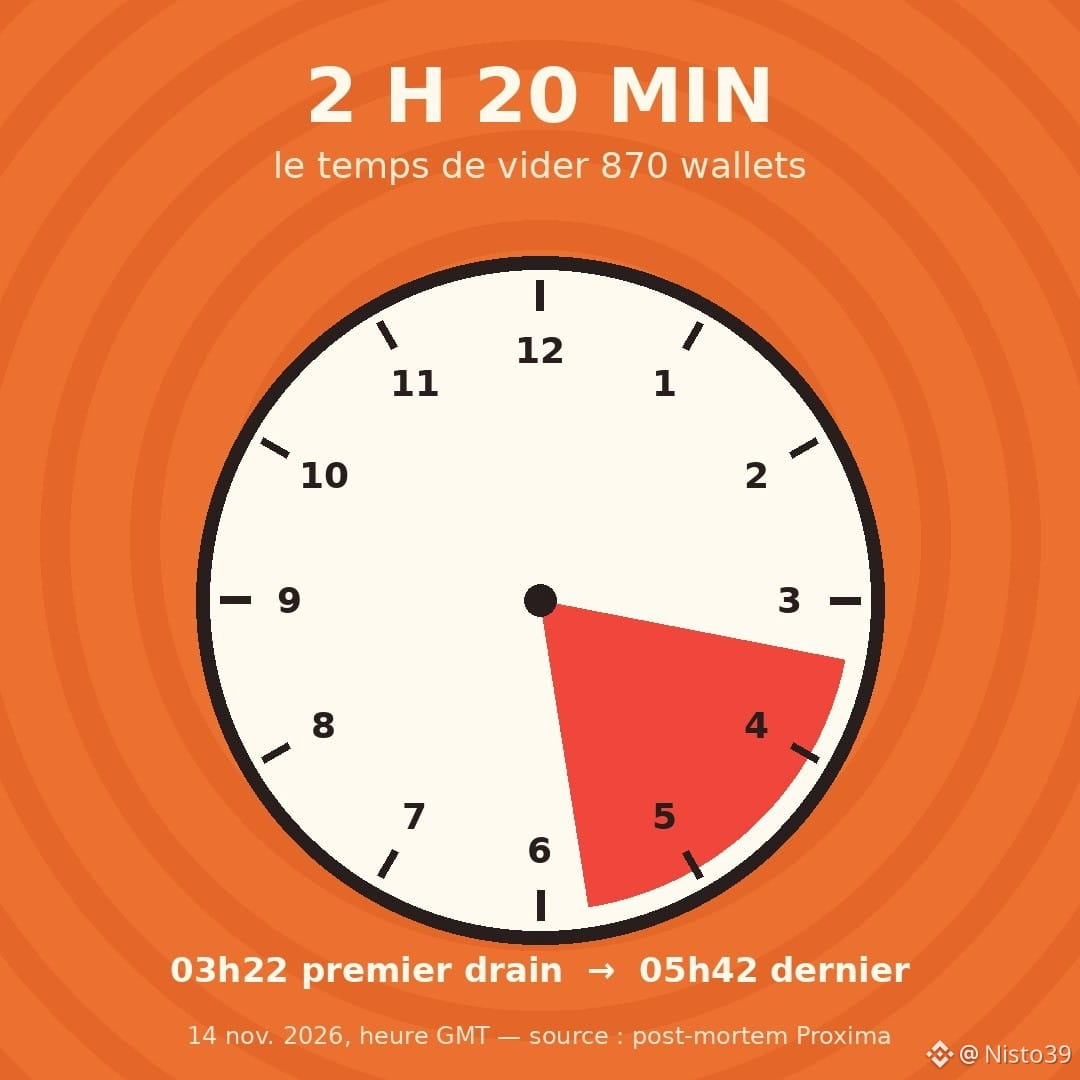
03:22 — опустошён первый кошелёк.
05:42 — последний.
По данным Proxima, выведено 5 324,2 $SOL из 870 кошельков, принадлежащих 181 пользователю, — около 0,1 % всех её кошельков. Всем возместили потери из средств компании.
Есть одна нестыковка: первоначальная оценка ущерба составляла от 200 000 до 250 000 долларов. По цене SOL во время атаки (около 75 долларов) сумма, скорее, приближается к 400 000 долларов (расчёт Cryptowatchdesk). В отчёте расхождение не объясняется.
Меня поражает, что ни одна из этих ошибок не выглядит чем-то из ряда вон выходящим. Боту, который покупает и продаёт за тебя, нужно где-то хранить твой приватный ключ — ключ, по сути, главный пароль, дающий право тратить средства. Каждое место, через которое он проходит (лог, сервер, сторонний сервис), — ещё одна дверь, о которой ты можешь даже не знать.
Моё правило: в приложениях такого типа держать только ту сумму, которую я готов потерять, и никогда не использовать где-либо ещё кошелёк, созданный приложением.
Ты смог бы сказать, где хранится твой ключ, если бы последний бот, которому ты доверил кошелёк, оказался под угрозой?
#Solana #Securite #CryptoNews #TradingBot #Web3
Proxima, приложение для торговли на Solana, в субботу вечером опубликовала разбор инцидента. Он читается как журнал происшествий:
3 ноября — строка лога, предназначенная для бета-тестирования, начинает записывать приватные ключи в технические журналы. В продакшене она никогда не должна была работать. Кто-то включил режим «debug» в логах, чтобы следить за производительностью.
10 ноября — строку удаляют. Но журналы хранятся 15 дней в инструменте мониторинга SigNoz, обновление безопасности которого «неоднократно откладывали».
14 ноября, 02:16 GMT — злоумышленник выгружает журналы. Правило брандмауэра, которое должно было скрывать этот инструмент от интернета, «случайно удалили».
03:22 — опустошён первый кошелёк.
05:42 — последний.
По данным Proxima, выведено 5 324,2 $SOL из 870 кошельков, принадлежащих 181 пользователю, — около 0,1 % всех её кошельков. Всем возместили потери из средств компании.
Есть одна нестыковка: первоначальная оценка ущерба составляла от 200 000 до 250 000 долларов. По цене SOL во время атаки (около 75 долларов) сумма, скорее, приближается к 400 000 долларов (расчёт Cryptowatchdesk). В отчёте расхождение не объясняется.
Меня поражает, что ни одна из этих ошибок не выглядит чем-то из ряда вон выходящим. Боту, который покупает и продаёт за тебя, нужно где-то хранить твой приватный ключ — ключ, по сути, главный пароль, дающий право тратить средства. Каждое место, через которое он проходит (лог, сервер, сторонний сервис), — ещё одна дверь, о которой ты можешь даже не знать.
Моё правило: в приложениях такого типа держать только ту сумму, которую я готов потерять, и никогда не использовать где-либо ещё кошелёк, созданный приложением.
Ты смог бы сказать, где хранится твой ключ, если бы последний бот, которому ты доверил кошелёк, оказался под угрозой?
#Solana #Securite #CryptoNews #TradingBot #Web3