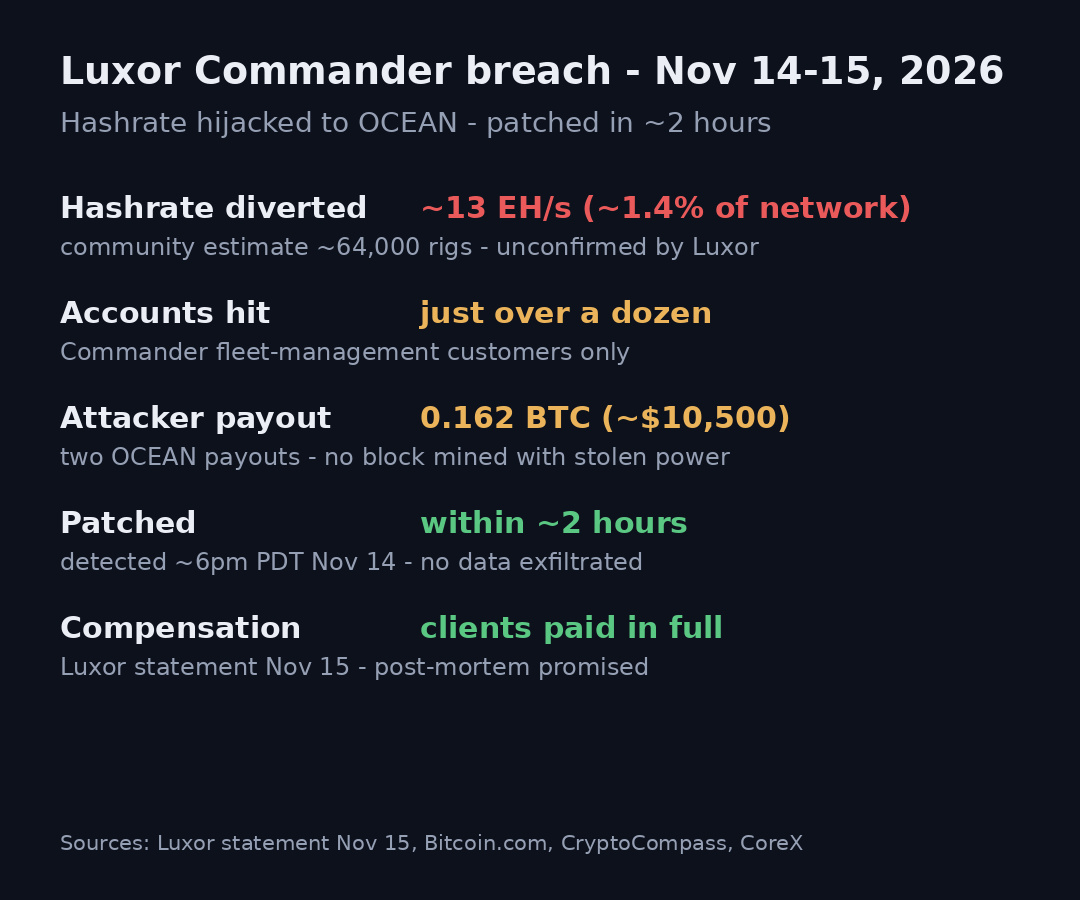
Кто-то только что украл 13 EH/s хешрейта Bitcoin на два часа — и ушёл примерно с $10 500.
Вчера Luxor подтвердила, что злоумышленник проник в Commander — программу для управления парком майнинговых машин — и незаметно перенаправил установки чуть более чем дюжины клиентов в пул OCEAN. По предварительным данным, речь шла примерно о 64 000 машинах — около 1,4% всей сети. Luxor устранила уязвимость за два часа, заявила, что данные не утекли, и пообещала полностью компенсировать потери всем пострадавшим клиентам.
Вот что меня действительно беспокоит. Злоумышленник заработал совсем немного — 0,162 BTC, — и на украденных мощностях не добыли ни одного блока. То есть это было не ограбление, а проверка концепции. А гендиректор Luxor назвал это «изощрённым вектором атаки с применением ИИ», не объяснив, как именно она работала. Одна панель управления, один поставщик — и внезапно 13 EH/s подчиняются кому-то другому.
Сама сеть $BTC не пострадала — это стоит сказать прямо, ведь блокчейн сработал именно так, как и должен. Но управление майнингом всё больше централизуется через ПО для управления парком оборудования, и эти выходные показали, что уязвимое место — не блокчейн, а уровень, который указывает машинам, куда направлять мощности.
Если вы управляете майнерами через стороннюю панель, когда вы в последний раз проверяли настройки пула?
Вчера Luxor подтвердила, что злоумышленник проник в Commander — программу для управления парком майнинговых машин — и незаметно перенаправил установки чуть более чем дюжины клиентов в пул OCEAN. По предварительным данным, речь шла примерно о 64 000 машинах — около 1,4% всей сети. Luxor устранила уязвимость за два часа, заявила, что данные не утекли, и пообещала полностью компенсировать потери всем пострадавшим клиентам.
Вот что меня действительно беспокоит. Злоумышленник заработал совсем немного — 0,162 BTC, — и на украденных мощностях не добыли ни одного блока. То есть это было не ограбление, а проверка концепции. А гендиректор Luxor назвал это «изощрённым вектором атаки с применением ИИ», не объяснив, как именно она работала. Одна панель управления, один поставщик — и внезапно 13 EH/s подчиняются кому-то другому.
Сама сеть $BTC не пострадала — это стоит сказать прямо, ведь блокчейн сработал именно так, как и должен. Но управление майнингом всё больше централизуется через ПО для управления парком оборудования, и эти выходные показали, что уязвимое место — не блокчейн, а уровень, который указывает машинам, куда направлять мощности.
Если вы управляете майнерами через стороннюю панель, когда вы в последний раз проверяли настройки пула?