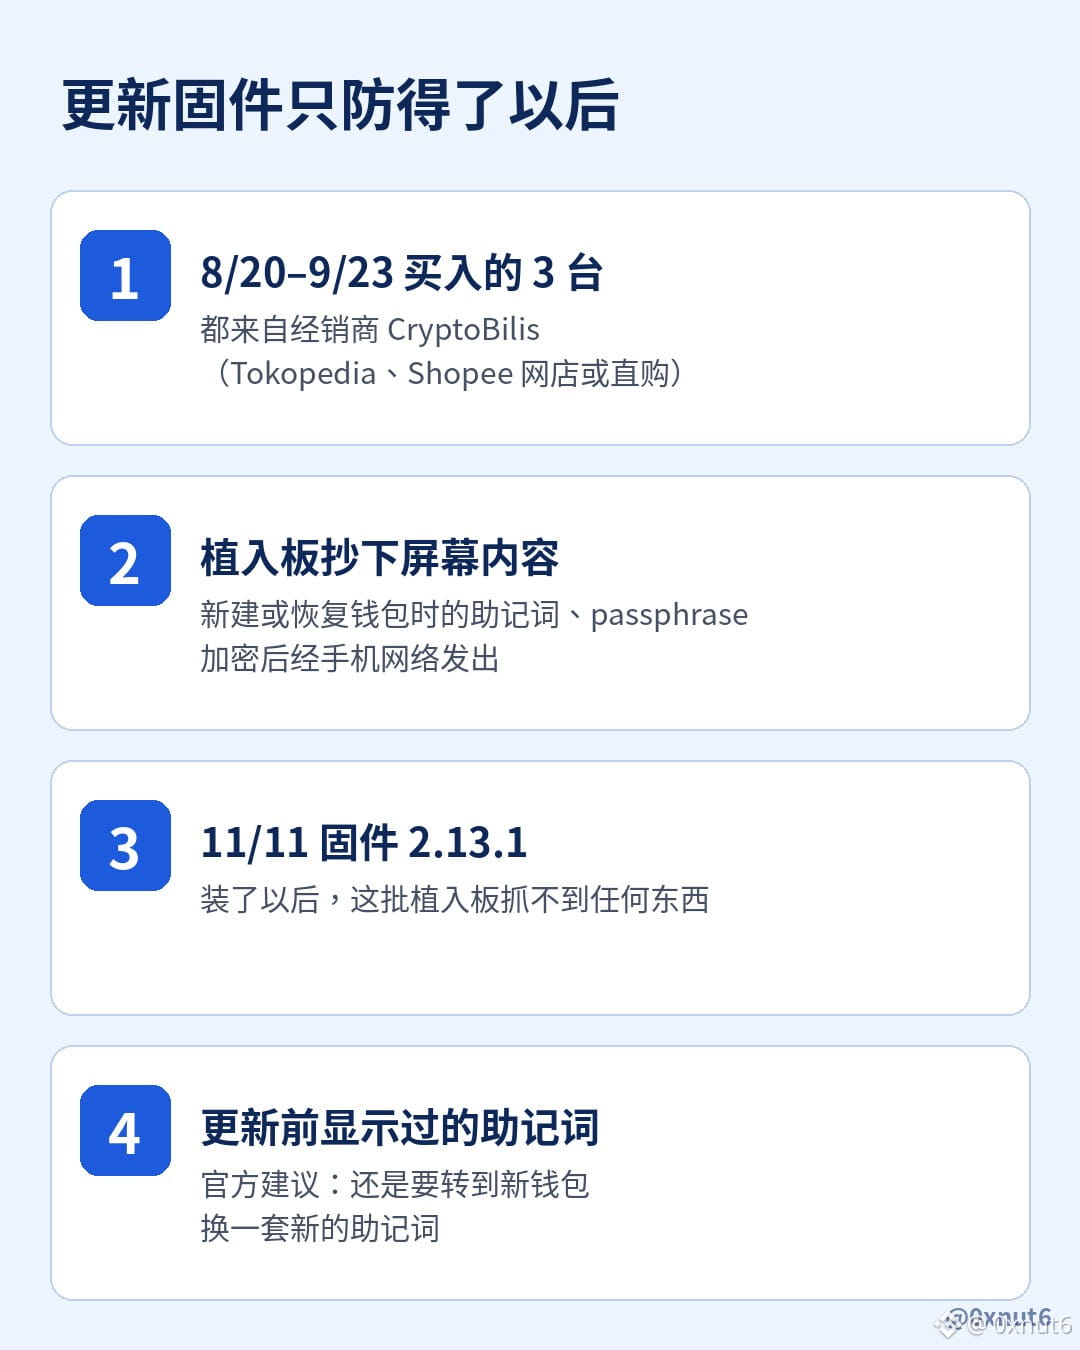
Производитель аппаратных кошельков Trezor 12 ноября подтвердил, что в три устройства Safe 5 установили плату, предназначенную для кражи сид-фраз. Все три устройства были куплены в период с 20 августа по 23 сентября: одни — в интернет-магазинах дистрибьютора CryptoBilis на Tokopedia и Shopee, другие — напрямую у CryptoBilis.
Эта плата находится между материнской платой и экраном и копирует всё, что на нём отображается. Она сохраняет сид-фразу, показанную на экране при создании кошелька, сид-фразу, введённую на устройстве при восстановлении кошелька, а также парольную фразу (passphrase). Затем данные шифруются и отправляются через мобильную сеть на сервер злоумышленников. Если подключиться к сети не удаётся, устройство продолжает попытки. Плата не изменяет прошивку и не затрагивает защищённый чип.
11 ноября Trezor выпустила прошивку версии 2.13.1. После её установки на устройство внедрённая плата больше не может перехватывать данные. Однако компания также предупредила, что обновление прошивки не защитит сид-фразы, скопированные до обновления. Поэтому тем, кто покупал устройство у CryptoBilis, всё равно нужно перевести монеты на новый кошелёк и создать новую сид-фразу.
К настоящему времени с Trezor связались 48 покупателей CryptoBilis: некоторые отправили устройства в лабораторию на проверку, а другие прислали фотографии внутренних компонентов. Помимо этих трёх устройств, в остальных проверенных устройствах следов вмешательства не обнаружили; сообщений о пропаже монет также не поступало. Trezor сократила число своих дистрибьюторов примерно на 80%. Покупатели, приобретшие устройства у CryptoBilis после марта 2026 года, могут подать заявку на замену. Компания также предупредила, что мошенники могут выдавать себя за Trezor и рассылать уведомления о замене устройства или возврате денег. Trezor никогда не просит пользователей сообщать сид-фразу.
Эта плата находится между материнской платой и экраном и копирует всё, что на нём отображается. Она сохраняет сид-фразу, показанную на экране при создании кошелька, сид-фразу, введённую на устройстве при восстановлении кошелька, а также парольную фразу (passphrase). Затем данные шифруются и отправляются через мобильную сеть на сервер злоумышленников. Если подключиться к сети не удаётся, устройство продолжает попытки. Плата не изменяет прошивку и не затрагивает защищённый чип.
11 ноября Trezor выпустила прошивку версии 2.13.1. После её установки на устройство внедрённая плата больше не может перехватывать данные. Однако компания также предупредила, что обновление прошивки не защитит сид-фразы, скопированные до обновления. Поэтому тем, кто покупал устройство у CryptoBilis, всё равно нужно перевести монеты на новый кошелёк и создать новую сид-фразу.
К настоящему времени с Trezor связались 48 покупателей CryptoBilis: некоторые отправили устройства в лабораторию на проверку, а другие прислали фотографии внутренних компонентов. Помимо этих трёх устройств, в остальных проверенных устройствах следов вмешательства не обнаружили; сообщений о пропаже монет также не поступало. Trezor сократила число своих дистрибьюторов примерно на 80%. Покупатели, приобретшие устройства у CryptoBilis после марта 2026 года, могут подать заявку на замену. Компания также предупредила, что мошенники могут выдавать себя за Trezor и рассылать уведомления о замене устройства или возврате денег. Trezor никогда не просит пользователей сообщать сид-фразу.