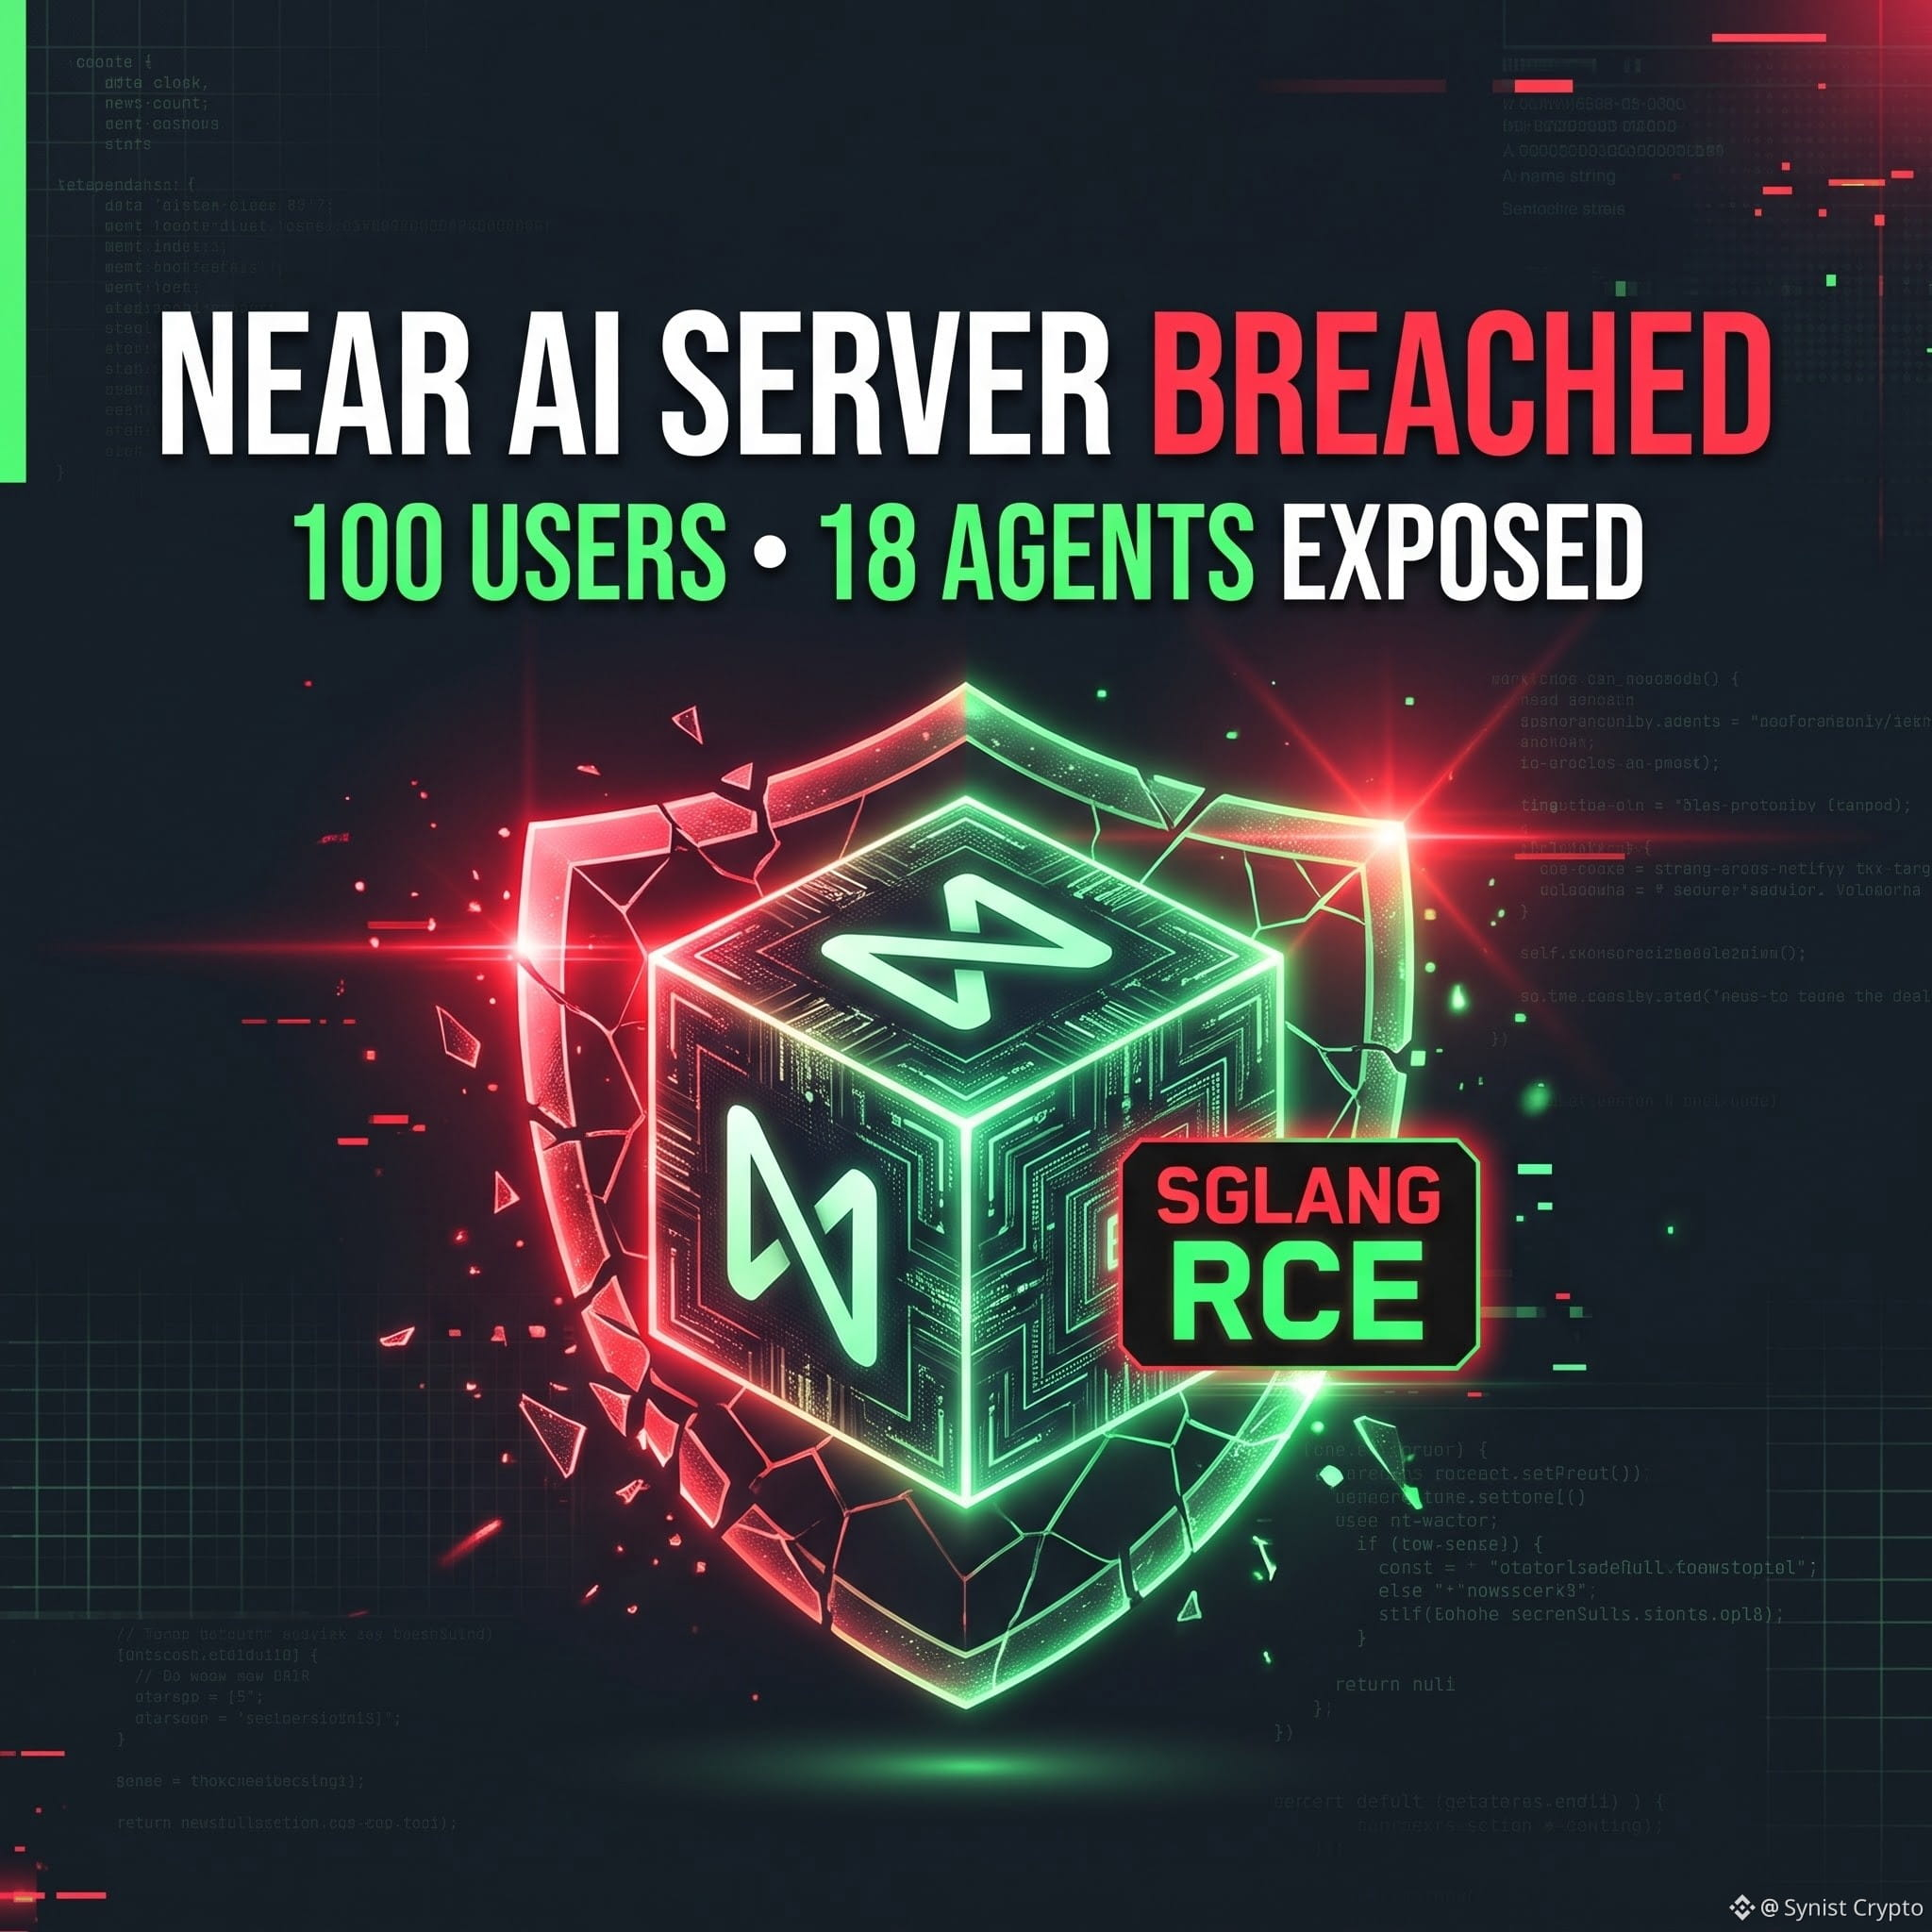
🚨тревожный сигнал для нарратива «ИИ × криптовалюта»: уязвимость RCE в SGLang только что позволила взломать сервер NEAR AI — даже внутри доверенной среды выполнения (TEE).
Злоумышленник мог просматривать конфиденциальные промпты ИИ и извлёк данные примерно из 100 пользовательских аккаунтов и 18 устаревших ИИ-агентов. Никто не потерял $NEAR токенов непосредственно в блокчейне, но это доказывает: запускать не обновлённые движки ИИ с открытым исходным кодом в «защищённых» изолированных средах — вовсе не значит сделать их неуязвимыми.
По мере того как ИИ-агенты начинают управлять кошельками и ключами API, безопасность становится решающим фактором. Вы уже доверили бы ИИ-агентам настоящие криптоактивы или пока ещё слишком рано?
Злоумышленник мог просматривать конфиденциальные промпты ИИ и извлёк данные примерно из 100 пользовательских аккаунтов и 18 устаревших ИИ-агентов. Никто не потерял $NEAR токенов непосредственно в блокчейне, но это доказывает: запускать не обновлённые движки ИИ с открытым исходным кодом в «защищённых» изолированных средах — вовсе не значит сделать их неуязвимыми.
По мере того как ИИ-агенты начинают управлять кошельками и ключами API, безопасность становится решающим фактором. Вы уже доверили бы ИИ-агентам настоящие криптоактивы или пока ещё слишком рано?