О взломе паролей и номеров удостоверений личности сообщили лишь спустя 70 часов
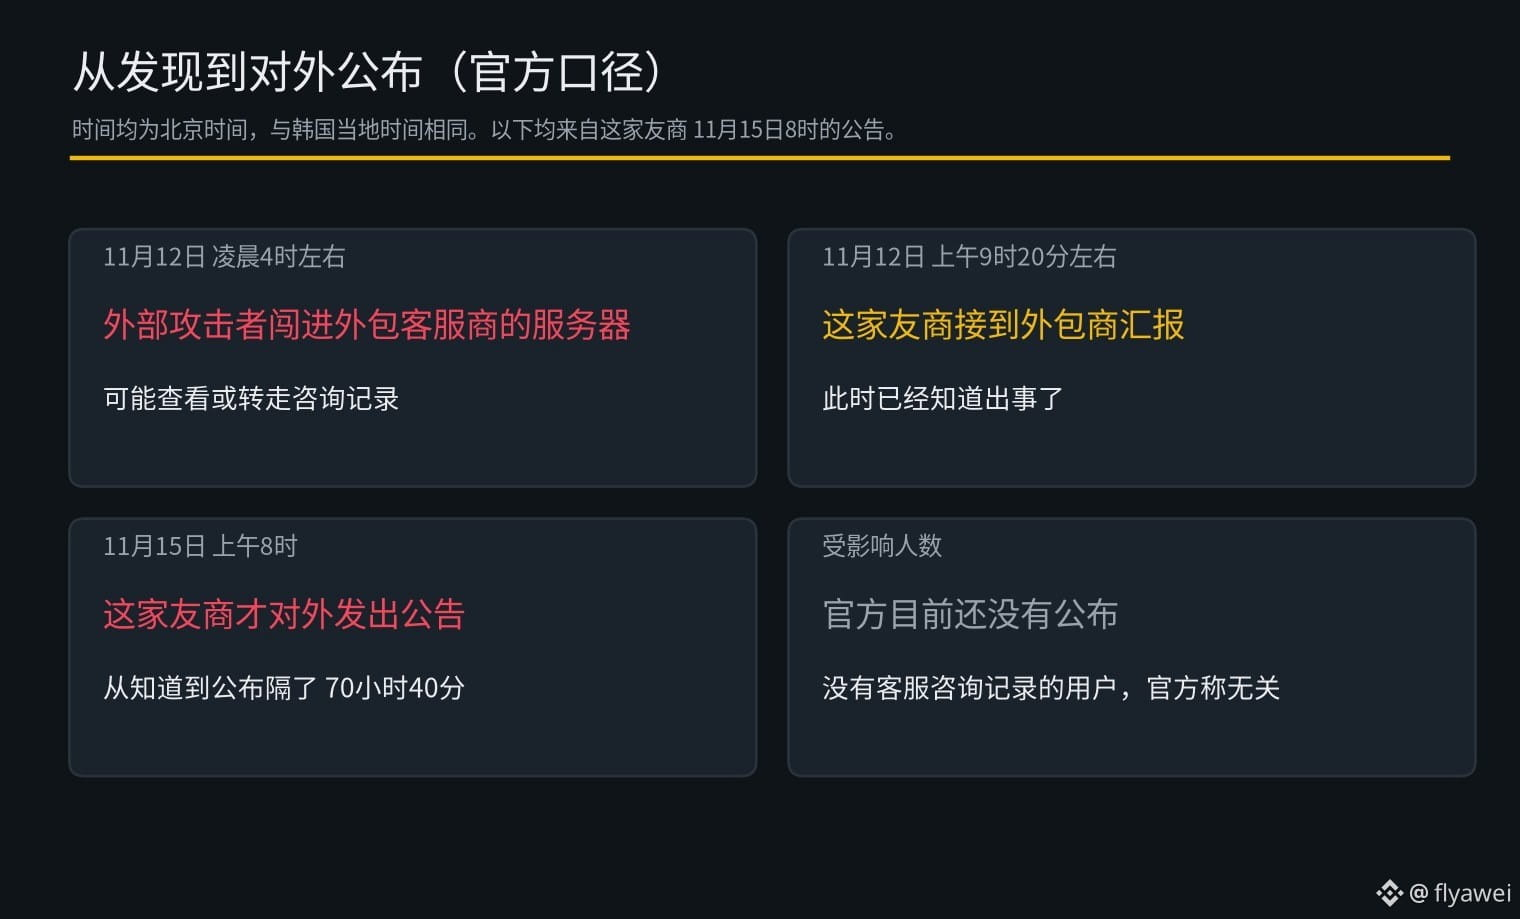
15 ноября в 8:00 по пекинскому времени одна корейская компания из той же отрасли сообщила, что сервер её подрядчика, оказывающего услуги поддержки клиентов, был взломан внешними злоумышленниками около 4:00 утра 12 ноября. Возможно, они просмотрели или скопировали личные данные из записей обращений.
Компания заявила, что узнала об этом лишь около 9:20 утра того же дня, когда получила сообщение от подрядчика. Между тем, как ей стало известно о случившемся, и публикацией информации прошло 70 часов 40 минут.
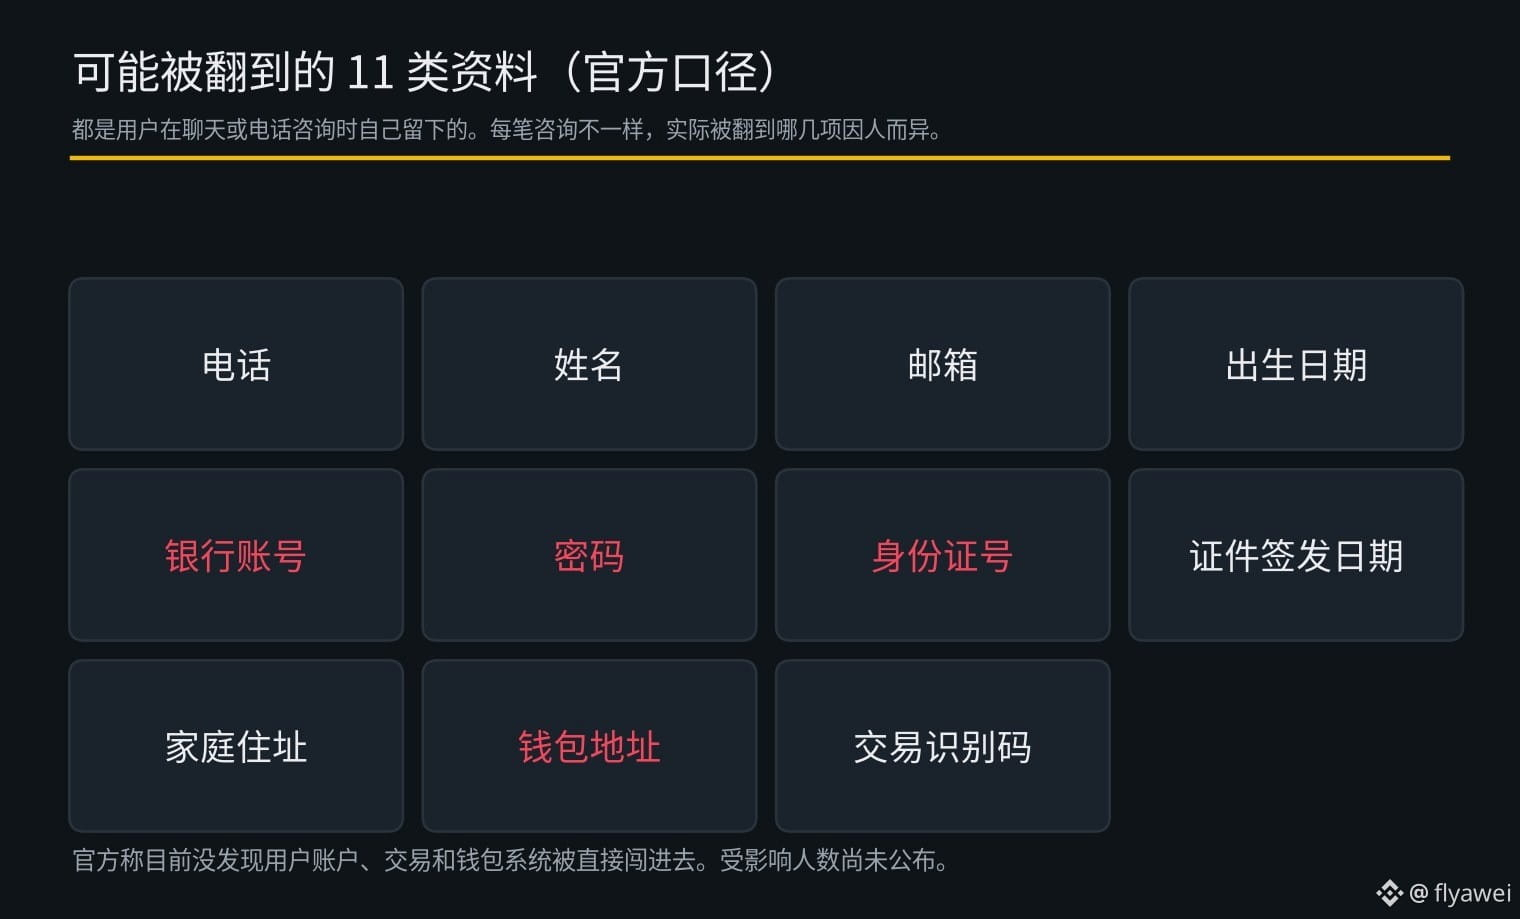
Могли быть затронуты 11 видов данных, оставленных пользователями при переписке или телефонных консультациях: номера телефонов, имена, адреса электронной почты, даты рождения, номера банковских счетов, пароли, номера удостоверений личности, даты выдачи документов, домашние адреса, адреса криптокошельков и идентификаторы транзакций. По словам компании, данные, остающиеся после каждого обращения, различаются, поэтому у разных пользователей могли быть просмотрены разные сведения. Число пострадавших пока не объявлено. Пользователи, не обращавшиеся в службу поддержки, к этому инциденту отношения не имеют.
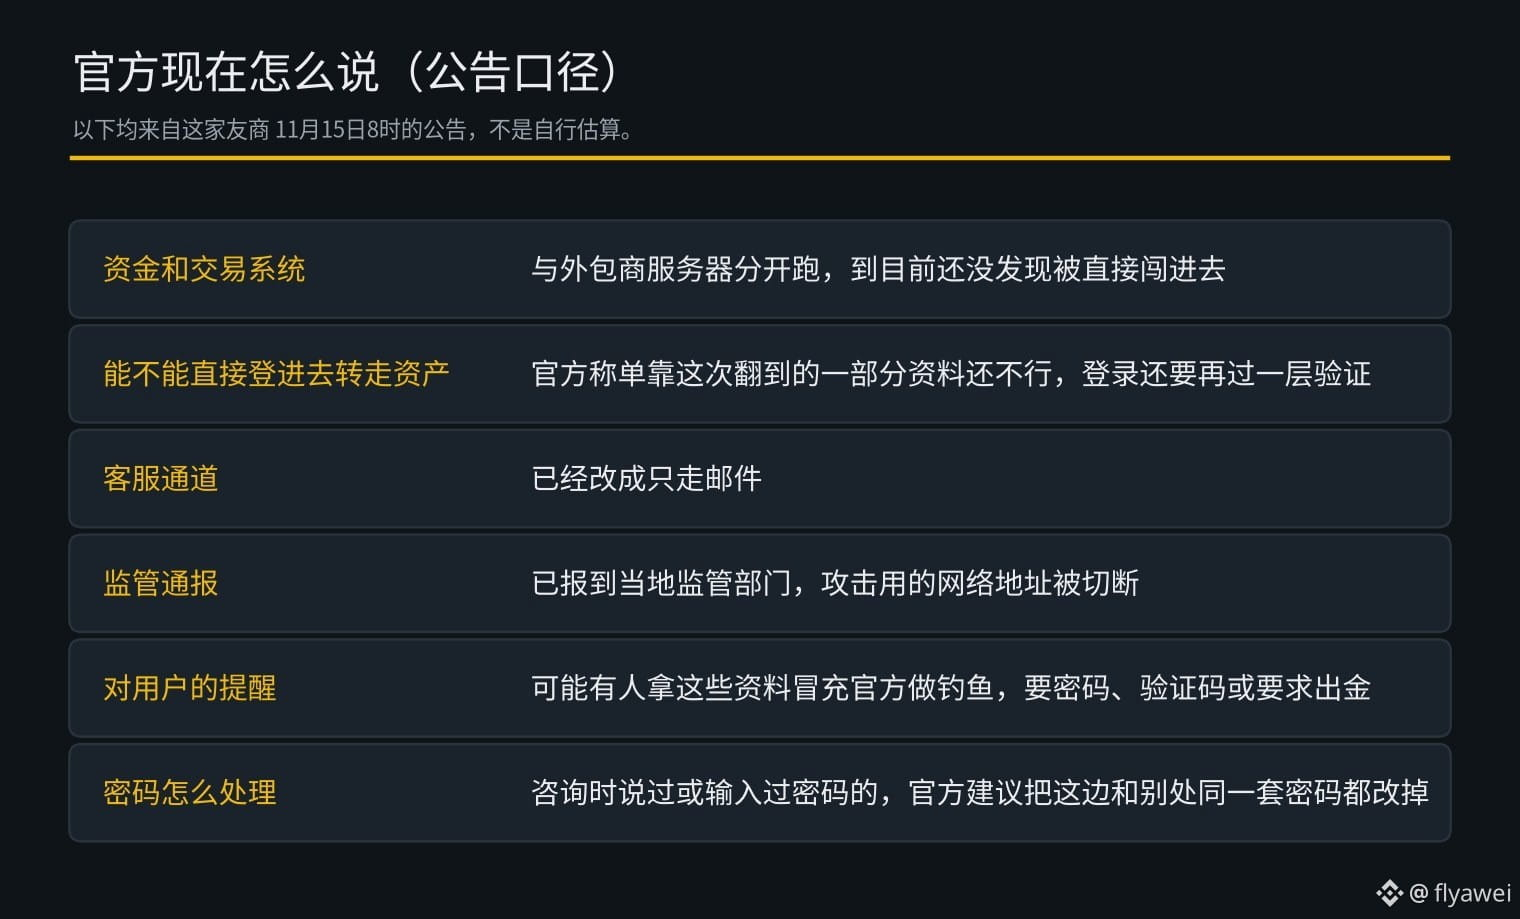
Компания также сообщила, что системы пользовательских аккаунтов, транзакций и кошельков работают отдельно от серверов подрядчика, и на данный момент признаков прямого взлома этих систем не обнаружено. Одних лишь похищенных данных недостаточно, чтобы посторонние могли войти в аккаунты или вывести активы; для входа требуется дополнительная проверка. Поддержка теперь работает только по электронной почте, а об инциденте сообщили местным регулирующим органам.
Компания предупреждает, что кто-то может использовать эти данные, чтобы выдавать себя за официальных представителей и заниматься фишингом. Тем, кто сообщал пароль или вводил его во время обращения, рекомендуется сменить этот пароль и на этой платформе, и везде, где используется такой же.
На мой взгляд, официально пока заявляют, что счета с денежными средствами не были взломаны напрямую. Но если номера удостоверений личности, банковских счетов и адреса криптокошельков попадут в чужие руки, от последующих фишинговых атак будет трудно защититься. Ни число пострадавших, ни причины инцидента пока не раскрыты.
Новичкам советую больше наблюдать и меньше действовать. Из монет покупать только $BTC
15 ноября в 8:00 по пекинскому времени одна корейская компания из той же отрасли сообщила, что сервер её подрядчика, оказывающего услуги поддержки клиентов, был взломан внешними злоумышленниками около 4:00 утра 12 ноября. Возможно, они просмотрели или скопировали личные данные из записей обращений.
Компания заявила, что узнала об этом лишь около 9:20 утра того же дня, когда получила сообщение от подрядчика. Между тем, как ей стало известно о случившемся, и публикацией информации прошло 70 часов 40 минут.
Могли быть затронуты 11 видов данных, оставленных пользователями при переписке или телефонных консультациях: номера телефонов, имена, адреса электронной почты, даты рождения, номера банковских счетов, пароли, номера удостоверений личности, даты выдачи документов, домашние адреса, адреса криптокошельков и идентификаторы транзакций. По словам компании, данные, остающиеся после каждого обращения, различаются, поэтому у разных пользователей могли быть просмотрены разные сведения. Число пострадавших пока не объявлено. Пользователи, не обращавшиеся в службу поддержки, к этому инциденту отношения не имеют.
Компания также сообщила, что системы пользовательских аккаунтов, транзакций и кошельков работают отдельно от серверов подрядчика, и на данный момент признаков прямого взлома этих систем не обнаружено. Одних лишь похищенных данных недостаточно, чтобы посторонние могли войти в аккаунты или вывести активы; для входа требуется дополнительная проверка. Поддержка теперь работает только по электронной почте, а об инциденте сообщили местным регулирующим органам.
Компания предупреждает, что кто-то может использовать эти данные, чтобы выдавать себя за официальных представителей и заниматься фишингом. Тем, кто сообщал пароль или вводил его во время обращения, рекомендуется сменить этот пароль и на этой платформе, и везде, где используется такой же.
На мой взгляд, официально пока заявляют, что счета с денежными средствами не были взломаны напрямую. Но если номера удостоверений личности, банковских счетов и адреса криптокошельков попадут в чужие руки, от последующих фишинговых атак будет трудно защититься. Ни число пострадавших, ни причины инцидента пока не раскрыты.
Новичкам советую больше наблюдать и меньше действовать. Из монет покупать только $BTC