Взломан подрядчик службы поддержки южнокорейской Coinone: тем, кто обращался в поддержку, стоит опасаться фишинга; кошельки не взломаны
Сегодня (15 ноября) в 08:00 южнокорейская биржа Coinone опубликовала объявление: около 04:00 12 ноября серверы подрядчика службы поддержки MetaM подверглись внешней атаке. Злоумышленники могли получить доступ к личным данным некоторых клиентов, оставленным при обращении в чат или по телефону, либо раскрыть их. В объявлении уточняется: утечка не касается пользователей, не обращавшихся в службу поддержки.
Что произошло: могли быть затронуты номера телефонов, имена, адреса электронной почты, банковские счета, пароли, регистрационные номера жителей, домашние адреса, адреса кошельков и идентификаторы транзакций, использовавшиеся при обращении. Это лишь перечень возможных данных: фактический объём утечки зависит от конкретного человека, а число пострадавших пока не объявлено. Coinone сообщила, что аккаунты участников, торговая система и система кошельков работают отдельно от серверов подрядчика; прямых взломов этих систем пока не обнаружено. Обращения в службу поддержки теперь принимаются по электронной почте, о случившемся сообщили южнокорейским регулирующим органам.
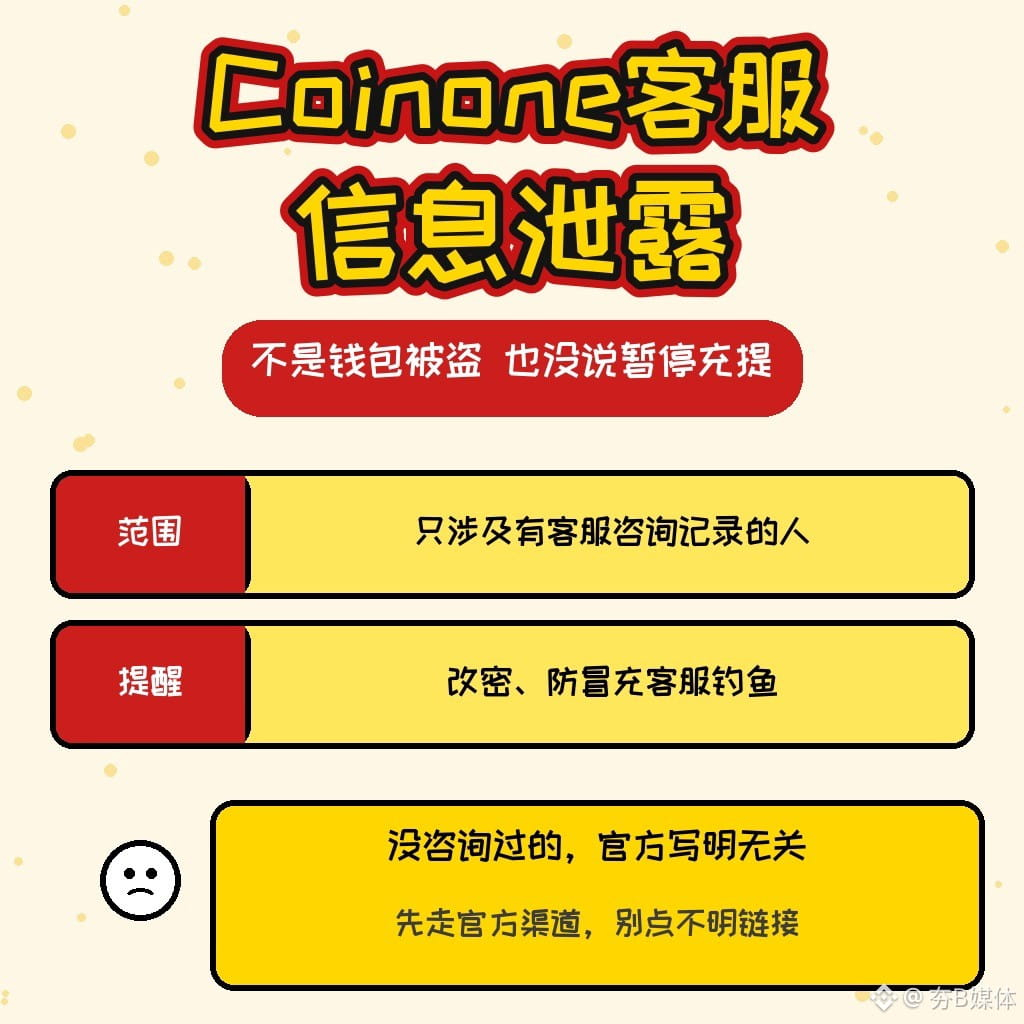
Кого это касается: прежде всего тех, кто обращался в службу поддержки Coinone. Утекшую информацию могут использовать для мошенничества, выдавая себя за сотрудников поддержки. Если при обращении вы сообщали или вводили пароль, смените пароль Coinone, а также такой же пароль на других сайтах. Компания подчёркивает, что никогда не запрашивает пароли, OTP-коды или коды подтверждения по телефону, SMS или электронной почте и не просит вывести средства либо изменить адрес кошелька. Тех, кто не пользовался Coinone или не обращался в поддержку, сама эта утечка напрямую не затрагивает. Это не кража средств из горячего кошелька; в объявлении также не говорится о приостановке ввода или вывода средств.
Что выяснить дальше: когда запустят готовящийся сервис проверки утечки и будут ли опубликованы обновлённые данные о числе пострадавших и точном объёме утечки. Если вам позвонят или пришлют ссылку, упоминая содержание вашего обращения, сначала проверьте информацию через официальные каналы.
В последнее время вам звонили или писали по SMS люди, представлявшиеся сотрудниками Coinone и просившие сообщить код подтверждения или изменить адрес для вывода средств?
Не является инвестиционной рекомендацией.
Источники: официальное объявление Coinone «Информация об утечке персональных данных» (2026-11-15 08:00, https://coinone.co.kr/info/notice/5950); Wu Shuo X (около 11:13 HKT, https://x.com/wublockchain12/status/2121803835060695476) · 2026-11-15, время Гонконга
#Coinone #信息泄露 #防钓鱼 #夯B媒体
Сегодня (15 ноября) в 08:00 южнокорейская биржа Coinone опубликовала объявление: около 04:00 12 ноября серверы подрядчика службы поддержки MetaM подверглись внешней атаке. Злоумышленники могли получить доступ к личным данным некоторых клиентов, оставленным при обращении в чат или по телефону, либо раскрыть их. В объявлении уточняется: утечка не касается пользователей, не обращавшихся в службу поддержки.
Что произошло: могли быть затронуты номера телефонов, имена, адреса электронной почты, банковские счета, пароли, регистрационные номера жителей, домашние адреса, адреса кошельков и идентификаторы транзакций, использовавшиеся при обращении. Это лишь перечень возможных данных: фактический объём утечки зависит от конкретного человека, а число пострадавших пока не объявлено. Coinone сообщила, что аккаунты участников, торговая система и система кошельков работают отдельно от серверов подрядчика; прямых взломов этих систем пока не обнаружено. Обращения в службу поддержки теперь принимаются по электронной почте, о случившемся сообщили южнокорейским регулирующим органам.
Кого это касается: прежде всего тех, кто обращался в службу поддержки Coinone. Утекшую информацию могут использовать для мошенничества, выдавая себя за сотрудников поддержки. Если при обращении вы сообщали или вводили пароль, смените пароль Coinone, а также такой же пароль на других сайтах. Компания подчёркивает, что никогда не запрашивает пароли, OTP-коды или коды подтверждения по телефону, SMS или электронной почте и не просит вывести средства либо изменить адрес кошелька. Тех, кто не пользовался Coinone или не обращался в поддержку, сама эта утечка напрямую не затрагивает. Это не кража средств из горячего кошелька; в объявлении также не говорится о приостановке ввода или вывода средств.
Что выяснить дальше: когда запустят готовящийся сервис проверки утечки и будут ли опубликованы обновлённые данные о числе пострадавших и точном объёме утечки. Если вам позвонят или пришлют ссылку, упоминая содержание вашего обращения, сначала проверьте информацию через официальные каналы.
В последнее время вам звонили или писали по SMS люди, представлявшиеся сотрудниками Coinone и просившие сообщить код подтверждения или изменить адрес для вывода средств?
Не является инвестиционной рекомендацией.
Источники: официальное объявление Coinone «Информация об утечке персональных данных» (2026-11-15 08:00, https://coinone.co.kr/info/notice/5950); Wu Shuo X (около 11:13 HKT, https://x.com/wublockchain12/status/2121803835060695476) · 2026-11-15, время Гонконга
#Coinone #信息泄露 #防钓鱼 #夯B媒体