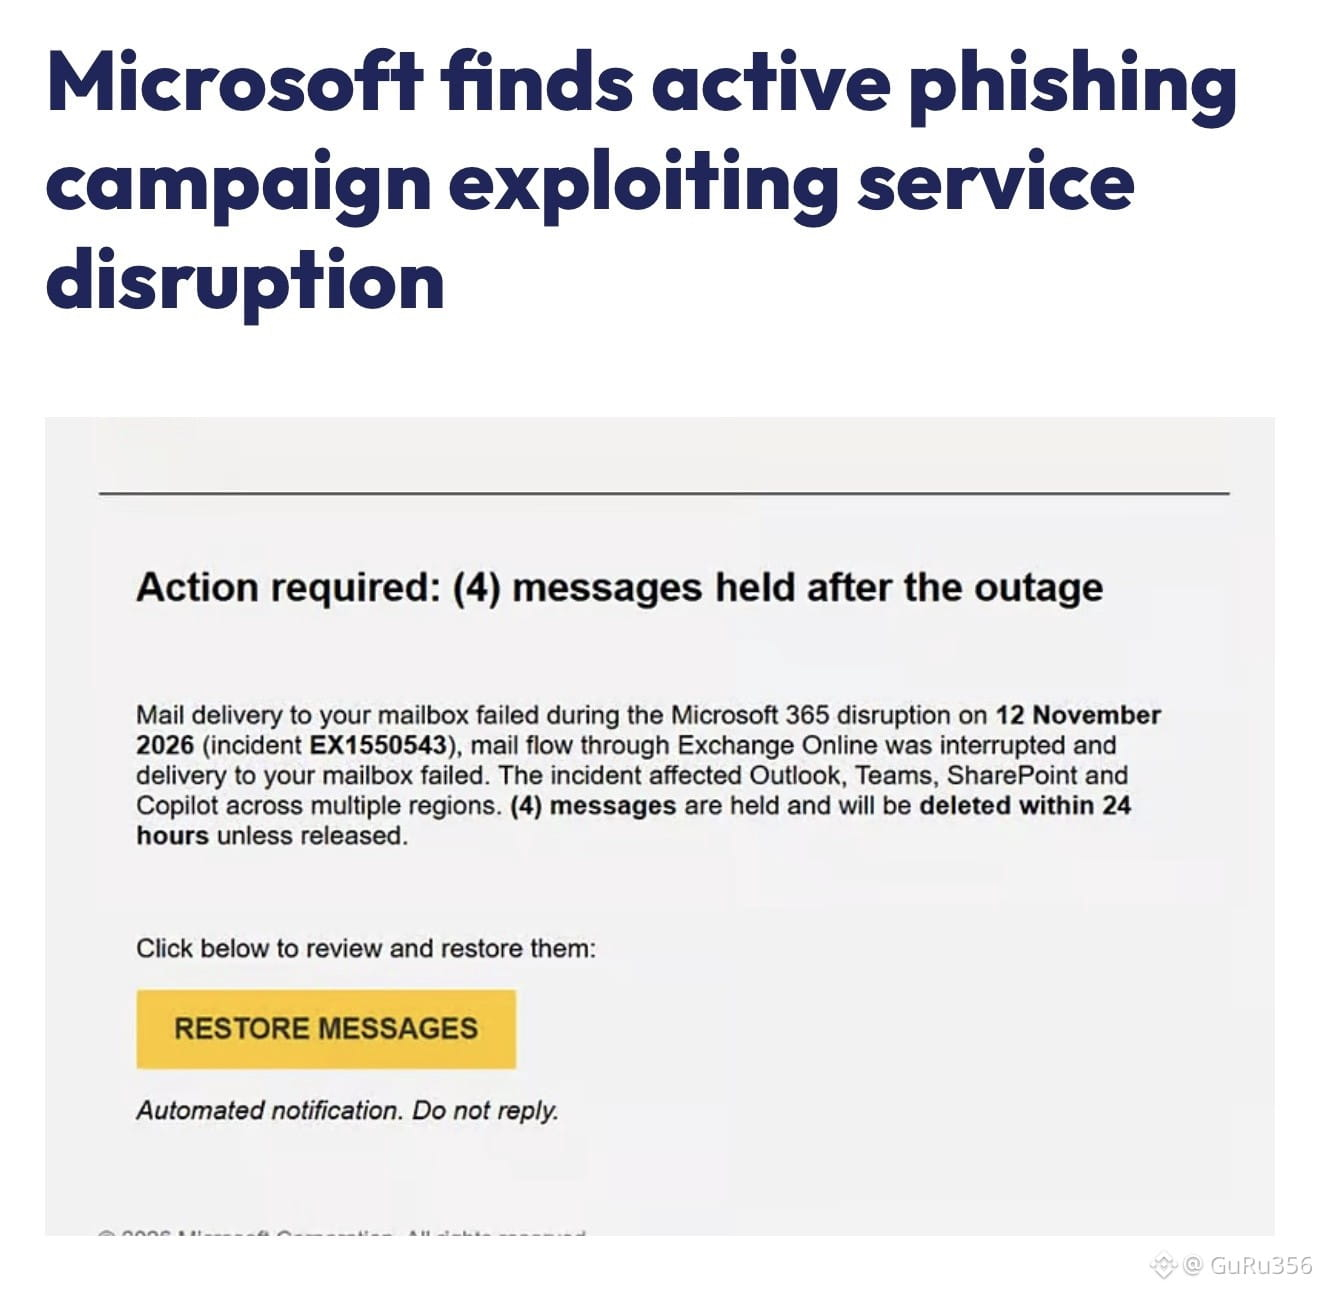
Хакеры пользуются масштабным сбоем в работе @Microsoft, чтобы запустить фишинговую кампанию.
Поддельные письма от Microsoft предупреждают пользователей, что их сообщения будут удалены в течение 24 часов, если они не нажмут «ВОССТАНОВИТЬ СООБЩЕНИЯ»."”
Письма выглядят подлинными, ссылаются на реальный сбой и используют срочность, чтобы обманом заставить пользователей передать свои учётные данные для входа.
Microsoft подтвердила, что кампания активна.
Если вы получили неожиданное письмо от Microsoft о восстановлении доступа, НЕ переходите по ссылкам. Вместо этого свяжитесь напрямую с Microsoft
$MSFT
Поддельные письма от Microsoft предупреждают пользователей, что их сообщения будут удалены в течение 24 часов, если они не нажмут «ВОССТАНОВИТЬ СООБЩЕНИЯ»."”
Письма выглядят подлинными, ссылаются на реальный сбой и используют срочность, чтобы обманом заставить пользователей передать свои учётные данные для входа.
Microsoft подтвердила, что кампания активна.
Если вы получили неожиданное письмо от Microsoft о восстановлении доступа, НЕ переходите по ссылкам. Вместо этого свяжитесь напрямую с Microsoft
$MSFT