Взлом Keplr ещё не закончился — он просто переключился на застейканные токены, и об этом вас никто не предупредил.
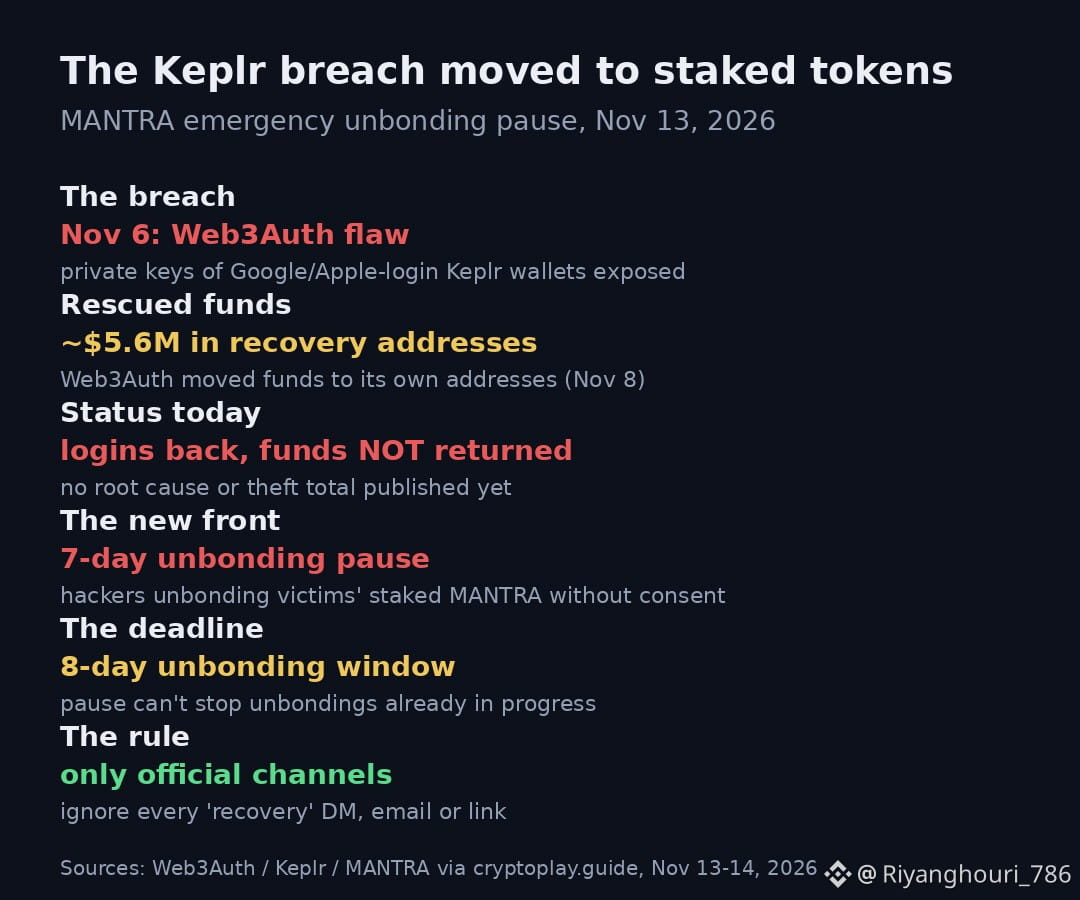
Сегодня Web3Auth сообщила, что существующие пользователи снова могут входить в аккаунты, но спасённые средства так и не были возвращены. Тем временем вчера MANTRA объявила, что злоумышленники используют раскрытые ключи, чтобы без согласия жертв выводить из стейкинга их токены — после того как уже забрали ликвидные. MANTRA заморозила несколько кошельков хакеров и приостановила ВСЕ операции по выводу из стейкинга на 7 дней.
Вот что важно знать, если вы стейкаете: эта пауза не останавливает вывод из стейкинга, который уже начался. Если кто-то выводит из стейкинга ваши застейканные $OM, вам нужно делегировать их заново до истечения 8-дневного срока — иначе токены пропадут. Это крайний срок, а не предупреждение.
По состоянию на 8 ноября на опубликованных Web3Auth адресах для восстановления находилось около 5,6 млн долларов, и ни одна из компаний пока не раскрыла ни первопричину инцидента, ни окончательную сумму похищенного. Если вы создали кошелёк Keplr с помощью входа через Google или Apple, проверьте его прямо сейчас — а если где-либо застейкали MANTRA, проверьте и это.
Взлом произошёл 6 ноября. Неделю спустя злоумышленники всё ещё находят новые способы вывести деньги. Если вы создали кошелёк через социальный аккаунт и до сих пор не перевели оставшиеся средства — что же вас останавливает?
Сегодня Web3Auth сообщила, что существующие пользователи снова могут входить в аккаунты, но спасённые средства так и не были возвращены. Тем временем вчера MANTRA объявила, что злоумышленники используют раскрытые ключи, чтобы без согласия жертв выводить из стейкинга их токены — после того как уже забрали ликвидные. MANTRA заморозила несколько кошельков хакеров и приостановила ВСЕ операции по выводу из стейкинга на 7 дней.
Вот что важно знать, если вы стейкаете: эта пауза не останавливает вывод из стейкинга, который уже начался. Если кто-то выводит из стейкинга ваши застейканные $OM, вам нужно делегировать их заново до истечения 8-дневного срока — иначе токены пропадут. Это крайний срок, а не предупреждение.
По состоянию на 8 ноября на опубликованных Web3Auth адресах для восстановления находилось около 5,6 млн долларов, и ни одна из компаний пока не раскрыла ни первопричину инцидента, ни окончательную сумму похищенного. Если вы создали кошелёк Keplr с помощью входа через Google или Apple, проверьте его прямо сейчас — а если где-либо застейкали MANTRA, проверьте и это.
Взлом произошёл 6 ноября. Неделю спустя злоумышленники всё ещё находят новые способы вывести деньги. Если вы создали кошелёк через социальный аккаунт и до сих пор не перевели оставшиеся средства — что же вас останавливает?