🚨Tor не взломали. Bitcoin Core доверял неправильному адресу.
#bitcoincoredisclosestortrafficvulnerability
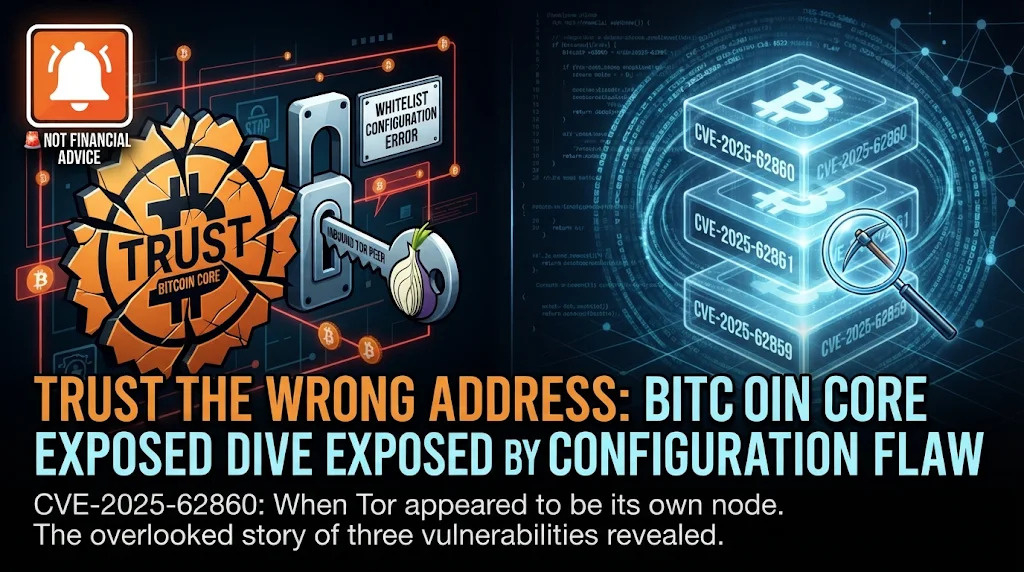
10 ноября Bitcoin Core сообщил об уязвимости CVE-2025-62860 средней степени серьёзности. При определённых конфигурациях входящий узел Tor отображался для ноды как её локальный демон Tor. Если IP-адрес этого демона попадал в нестандартный диапазон -whitelist, входящие onion-узлы могли получать права доверенных узлов, ослабляющие ограничения на отказ в обслуживании и некоторые меры защиты конфиденциальности.
По данным Bitcoin Core, из-за комплектов программ от поставщиков и распространённых конфигураций Tor уязвимыми оказались тысячи доступных узлов основной сети. Но узлы, на которых не была включена необязательная настройка whitelist, уязвимости не подвергались.
Это не было взломом шифрования Tor, сбоем консенсуса Bitcoin или доказательством того, что реальные IP-адреса пользователей были раскрыты.
Менее заметный факт: уязвимость Tor была одной из трёх, о которых сообщили одновременно. CVE-2025-62861, получившая высокую оценку серьёзности, могла помешать уязвимой майнинговой ноде формировать шаблоны блоков после реорганизации цепочки до перезапуска. CVE-2025-62859 могла останавливать обработку блоков при определённых условиях взаимодействия с узлами.
Исправления выпустили в 2025 году. Подробности раскрыли 10 ноября, через две недели после завершения срока поддержки последней уязвимой ветки 29.x 27 октября, в соответствии с опубликованной политикой безопасности Bitcoin Core.
Вывод: безопасность сети может нарушаться из-за неверных предположений о конфигурации, а не только из-за криптографических ошибок.
Не является финансовой рекомендацией.
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #BitcoinCore #BitcoinBreaksBelow200WeekMovingAverage #NodeSecurity
#bitcoincoredisclosestortrafficvulnerability
10 ноября Bitcoin Core сообщил об уязвимости CVE-2025-62860 средней степени серьёзности. При определённых конфигурациях входящий узел Tor отображался для ноды как её локальный демон Tor. Если IP-адрес этого демона попадал в нестандартный диапазон -whitelist, входящие onion-узлы могли получать права доверенных узлов, ослабляющие ограничения на отказ в обслуживании и некоторые меры защиты конфиденциальности.
По данным Bitcoin Core, из-за комплектов программ от поставщиков и распространённых конфигураций Tor уязвимыми оказались тысячи доступных узлов основной сети. Но узлы, на которых не была включена необязательная настройка whitelist, уязвимости не подвергались.
Это не было взломом шифрования Tor, сбоем консенсуса Bitcoin или доказательством того, что реальные IP-адреса пользователей были раскрыты.
Менее заметный факт: уязвимость Tor была одной из трёх, о которых сообщили одновременно. CVE-2025-62861, получившая высокую оценку серьёзности, могла помешать уязвимой майнинговой ноде формировать шаблоны блоков после реорганизации цепочки до перезапуска. CVE-2025-62859 могла останавливать обработку блоков при определённых условиях взаимодействия с узлами.
Исправления выпустили в 2025 году. Подробности раскрыли 10 ноября, через две недели после завершения срока поддержки последней уязвимой ветки 29.x 27 октября, в соответствии с опубликованной политикой безопасности Bitcoin Core.
Вывод: безопасность сети может нарушаться из-за неверных предположений о конфигурации, а не только из-за криптографических ошибок.
Не является финансовой рекомендацией.
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #BitcoinCore #BitcoinBreaksBelow200WeekMovingAverage #NodeSecurity