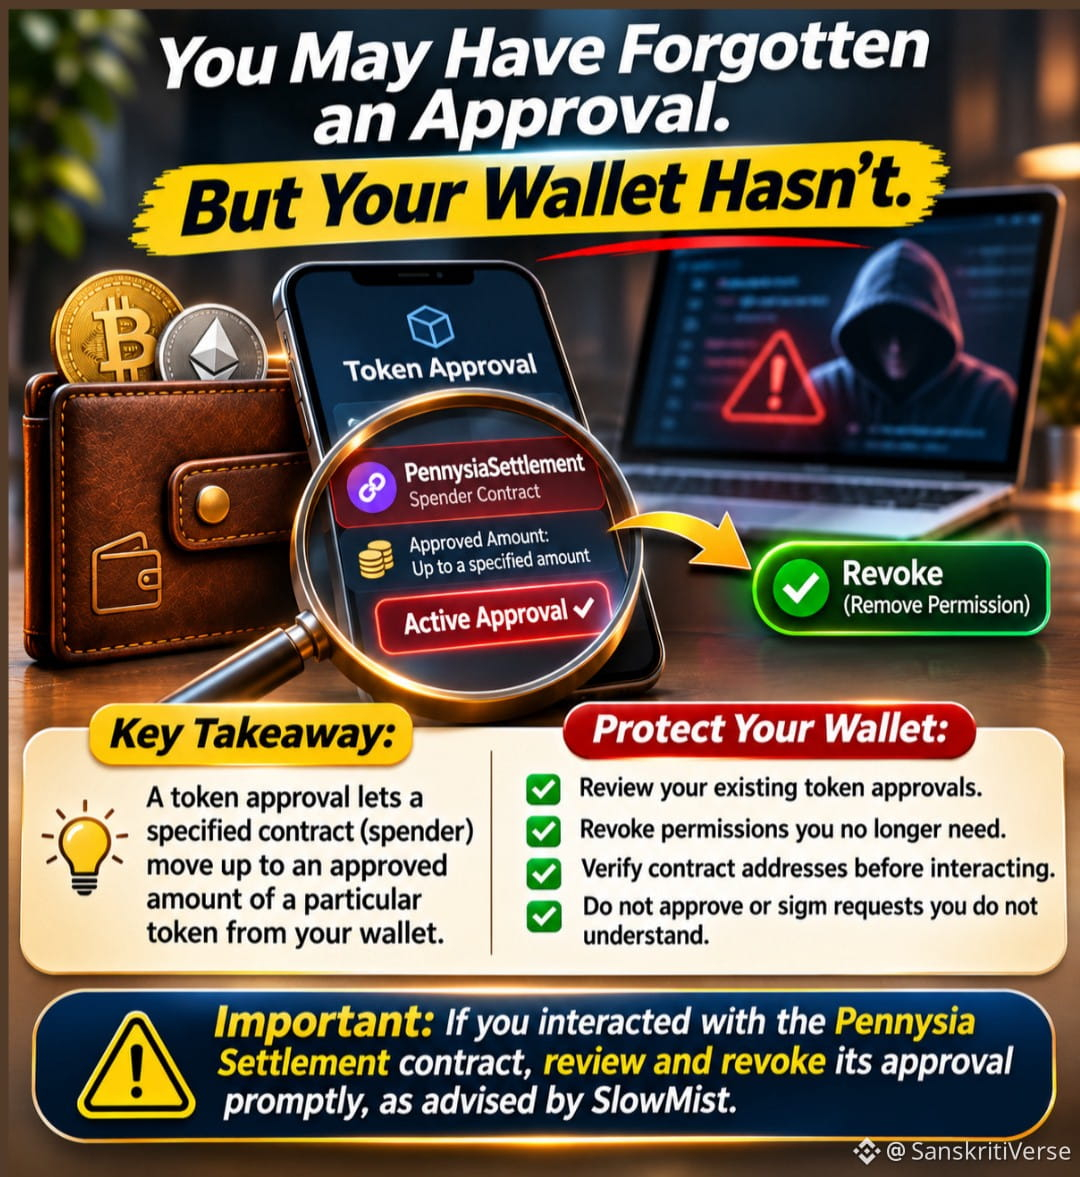
Возможно, вы забыли об одобрении. Но ваш кошелёк — нет.
По данным SlowMist, 12 ноября 2026 года протокол PennysiaSettlement в сети Ethereum подвергся атаке с использованием уязвимости, позволявшей выполнять произвольные внешние вызовы в функции executeSwap.
Сообщается, что злоумышленник использовал поддельные токены, чтобы обойти проверки расходов, и воспользовался оставшимися разрешениями на использование токенов, выданными 4 пользователями.
Указанный ущерб: примерно $5,131, по данным SlowMist.
Почему это важно?
Разрешение на использование токенов позволяет указанному контракту-расходователю переводить из вашего кошелька токены определённого типа в пределах одобренной суммы.
Это разрешение может оставаться активным, даже если вы перестали пользоваться протоколом.
Защитите свой кошелёк:
Проверьте выданные вами разрешения на использование токенов.
Отзовите разрешения, которые вам больше не нужны.
Перед взаимодействием проверяйте адреса контрактов.
Не одобряйте и не подписывайте запросы, которых не понимаете.
Важно: если вы взаимодействовали с контрактом Pennysia Settlement, как можно скорее проверьте и отзовите выданное ему разрешение, следуя предупреждению SlowMist о безопасности.
Урок для начинающих:
Отключение кошелька от сайта не приводит к автоматическому отзыву разрешений на использование токенов.
Безопасность кошелька также зависит от выданных вами разрешений.
Вопрос: когда вы в последний раз проверяли разрешения на использование токенов?
Источник: база данных взломов SlowMist; предупреждение Pennysia о происшествии, связанном с безопасностью.
#БезопасностьКриптовалют #БезопасностьКошелька #Ethereum #DeFi #ОбучениеКриптовалютам
По данным SlowMist, 12 ноября 2026 года протокол PennysiaSettlement в сети Ethereum подвергся атаке с использованием уязвимости, позволявшей выполнять произвольные внешние вызовы в функции executeSwap.
Сообщается, что злоумышленник использовал поддельные токены, чтобы обойти проверки расходов, и воспользовался оставшимися разрешениями на использование токенов, выданными 4 пользователями.
Указанный ущерб: примерно $5,131, по данным SlowMist.
Почему это важно?
Разрешение на использование токенов позволяет указанному контракту-расходователю переводить из вашего кошелька токены определённого типа в пределах одобренной суммы.
Это разрешение может оставаться активным, даже если вы перестали пользоваться протоколом.
Защитите свой кошелёк:
Проверьте выданные вами разрешения на использование токенов.
Отзовите разрешения, которые вам больше не нужны.
Перед взаимодействием проверяйте адреса контрактов.
Не одобряйте и не подписывайте запросы, которых не понимаете.
Важно: если вы взаимодействовали с контрактом Pennysia Settlement, как можно скорее проверьте и отзовите выданное ему разрешение, следуя предупреждению SlowMist о безопасности.
Урок для начинающих:
Отключение кошелька от сайта не приводит к автоматическому отзыву разрешений на использование токенов.
Безопасность кошелька также зависит от выданных вами разрешений.
Вопрос: когда вы в последний раз проверяли разрешения на использование токенов?
Источник: база данных взломов SlowMist; предупреждение Pennysia о происшествии, связанном с безопасностью.
#БезопасностьКриптовалют #БезопасностьКошелька #Ethereum #DeFi #ОбучениеКриптовалютам