TREZOR ПОДТВЕРДИЛ НАЛИЧИЕ СКРЫТЫХ АППАРАТНЫХ ЗАКЛАДОК В 3 КОШЕЛЬКАХ — ИСПРАВЛЕНИЯ ПРОШИВКИ НЕДОСТАТОЧНО
Представьте, что вы купили подлинный аппаратный кошелёк, а потом выяснили, что кто-то тайно изменил его ещё до того, как он попал к вам.
Это уже не просто гипотетический риск.
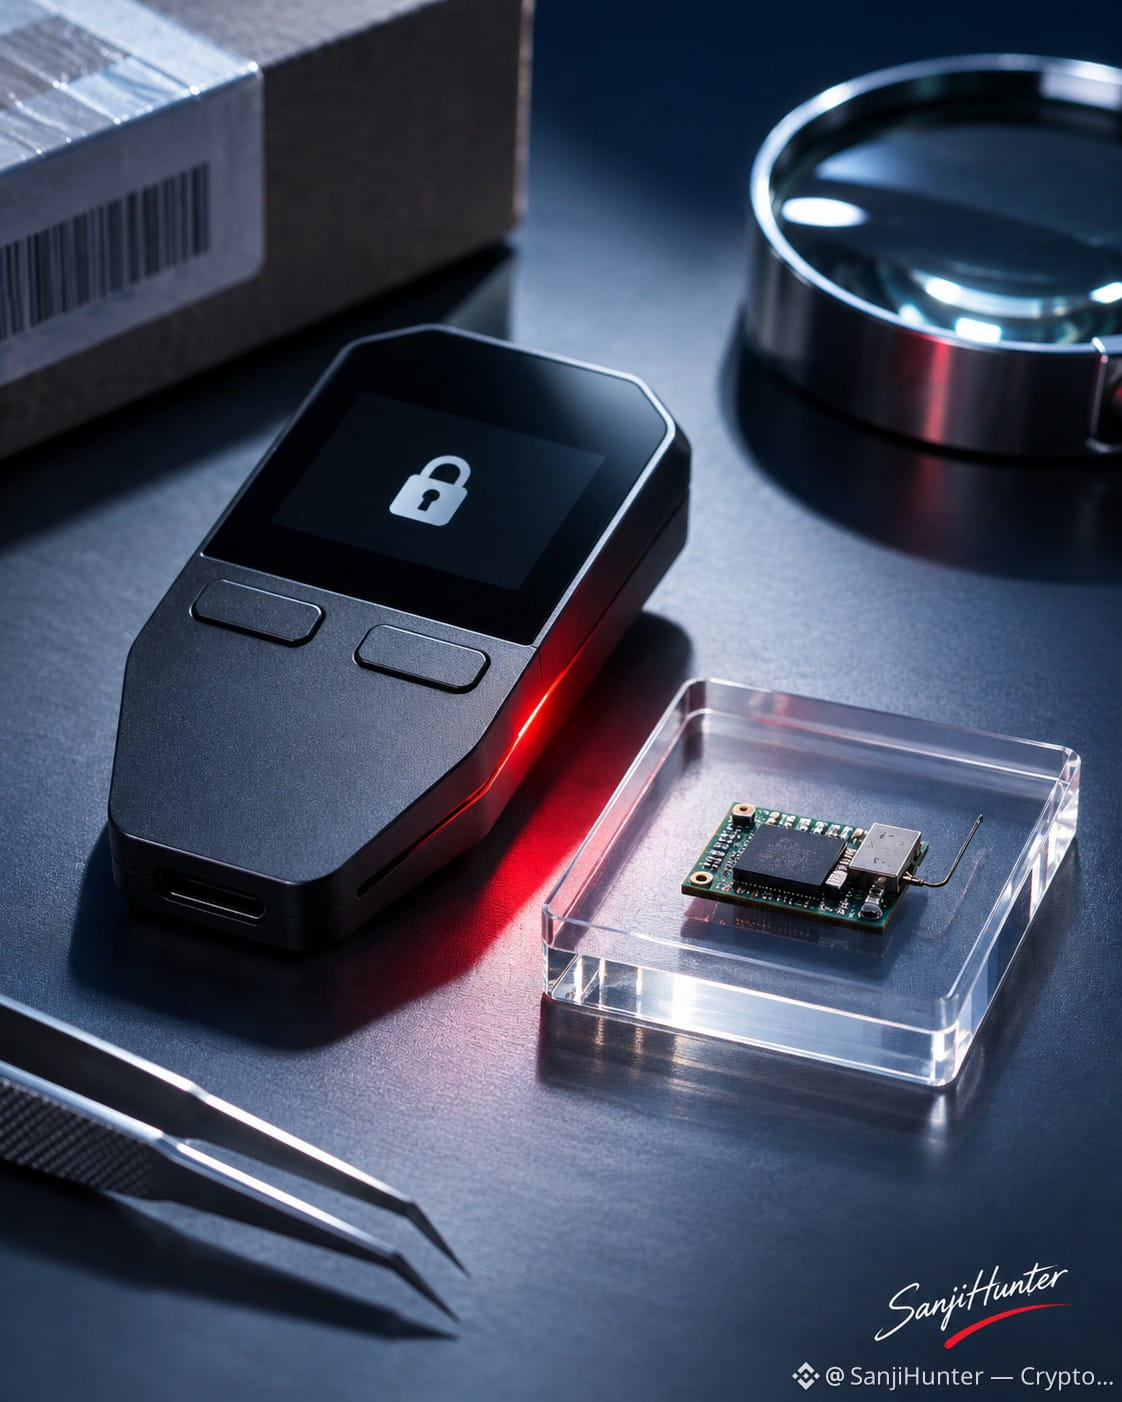
Trezor подтвердил наличие вредоносных аппаратных закладок в 3 устройствах Safe 5, купленных у CryptoBilis в период с 20 августа по 23 сентября.
Закладки могли считывать отображаемые на устройстве фразы восстановления и передавать их через мобильную сеть.
$BTC
🔐 Trezor выпустила прошивку версии 2.13.1, чтобы заблокировать обнаруженные на данный момент закладки.
Но есть проблема, которую не исправить программно.
Если вашу фразу восстановления уже считали, обновление прошивки не сделает эти ключи снова секретными.
⚠️ Trezor по-прежнему советует всем, кто приобрёл её устройства у CryptoBilis начиная с марта 2026 года, перевести средства на новый кошелёк с совершенно новой фразой восстановления и обратиться в официальную службу поддержки.
Ни один пострадавший клиент не сообщил о потере средств, а в ходе расследования Trezor не обнаружила закладок в устройствах других продавцов или моделей.
Этот урок касается не только Trezor.
Ваш аппаратный кошелёк может быть подлинным, но его цепочка поставок — скомпрометированной.
$LINK
#Trezor #CryptoSecurity #HardwareWallets
Представьте, что вы купили подлинный аппаратный кошелёк, а потом выяснили, что кто-то тайно изменил его ещё до того, как он попал к вам.
Это уже не просто гипотетический риск.
Trezor подтвердил наличие вредоносных аппаратных закладок в 3 устройствах Safe 5, купленных у CryptoBilis в период с 20 августа по 23 сентября.
Закладки могли считывать отображаемые на устройстве фразы восстановления и передавать их через мобильную сеть.
$BTC
🔐 Trezor выпустила прошивку версии 2.13.1, чтобы заблокировать обнаруженные на данный момент закладки.
Но есть проблема, которую не исправить программно.
Если вашу фразу восстановления уже считали, обновление прошивки не сделает эти ключи снова секретными.
⚠️ Trezor по-прежнему советует всем, кто приобрёл её устройства у CryptoBilis начиная с марта 2026 года, перевести средства на новый кошелёк с совершенно новой фразой восстановления и обратиться в официальную службу поддержки.
Ни один пострадавший клиент не сообщил о потере средств, а в ходе расследования Trezor не обнаружила закладок в устройствах других продавцов или моделей.
Этот урок касается не только Trezor.
Ваш аппаратный кошелёк может быть подлинным, но его цепочка поставок — скомпрометированной.
$LINK
#Trezor #CryptoSecurity #HardwareWallets