


Uber начал связываться с тысячами водителей по всей территории США в связи с недавним инцидентом безопасности, связанным с одним из сторонних поставщиков услуг ИИ. В результате утечки могли стать доступны персональные данные водителей, в том числе сведения об их водительских правах. Компания подробно описала инцидент в уведомлениях, разосланных водителям 10 ноября.
Как Uber узнал о взломе своего поставщика
Поставщик связался с Uber 9 октября 2026 года после того, как хакеры получили внутренние учетные данные и использовали их для доступа к аккаунту Uber. Компания сообщила, что немедленно отключила передачу данных и начала расследование. К 13 октября компания подтвердила несанкционированный доступ к персональным данным водителей.
Uber предоставила своим пользователям бесплатный мониторинг и помощь в случае мошенничества от Cyberscout. Пока о случаях неправомерного использования данных не сообщалось.
Уведомление водителям об инциденте датировано 10 ноября, то есть с момента проверки прошло 28 дней. Однако промежуток между проверкой и уведомлением затронутых водителей не означает, что было нарушено требование об уведомлении.
Поставщиком была компания Fireworks AI, сообщает TechCrunch.
Как сообщает TechCrunch, затронутым поставщиком была Fireworks AI — компания, предоставляющая разработчикам доступ к моделям ИИ. Uber также подтвердила изданию, что Fireworks хранила часть её данных.
Согласно опубликованным на данный момент данным, пострадали 7 870 человек в трёх штатах: 3 430 — в Южной Каролине, 2 567 — в Массачусетсе и 1 873 — в Род-Айленде. Департамент по делам потребителей Южной Каролины независимо подтвердил данные по своему штату.
Однако полный масштаб утечки остаётся неясным. Калифорния и Иллинойс пока не опубликовали свои данные, поэтому общее число 7 870 охватывает только три штата, где были обнародованы сведения. Общее число пострадавших водителей по стране пока неизвестно.
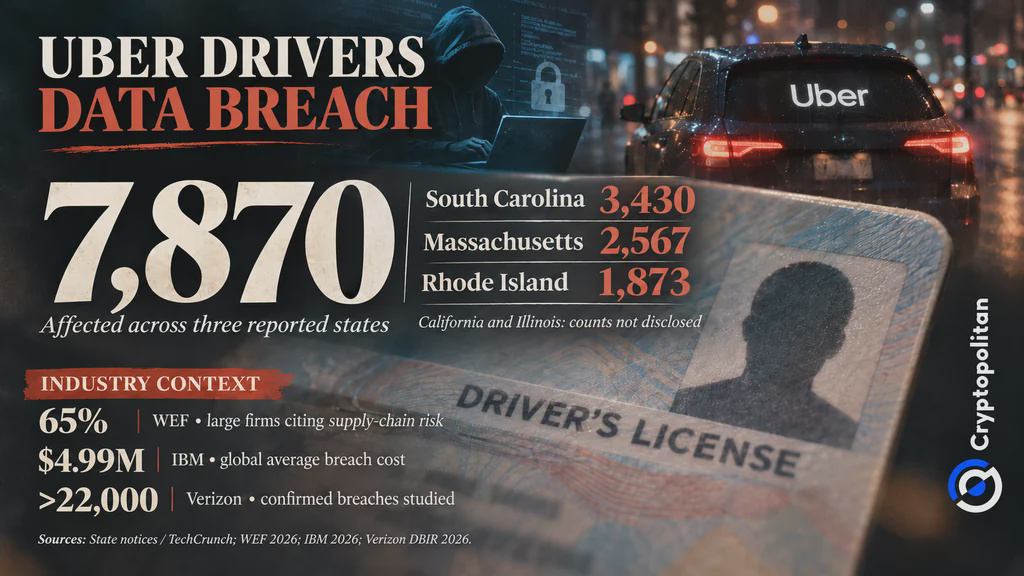 Утечка данных водительских удостоверений водителей Uber затронула 7 870 человек в трёх штатах после взлома Fireworks AI
Кража учётных данных, связанная с «LLMJacking»
В бюллетене от 9 ноября Fireworks сообщила, что утечка затронула не только украденные учётные данные. Злоумышленники получили доступ к информации об аккаунтах и оплате. У некоторых клиентов были раскрыты секреты, наборы данных и незавершённые модели ИИ. Fireworks уточнила, что номера платёжных карт не пострадали.
Компания также сообщила о другом взломе. 23 октября злоумышленники атаковали поставщика облачных услуг, на котором размещались системы Fireworks. На следующий день хакеры воспользовались доступом к этому облачному сервису, чтобы получить дополнительные сведения о клиентах. Fireworks сообщила, что после 25 октября новых успешных взломов не было.
Fireworks связала атаки с LLMJacking — схемой, основанной на краже доступа к моделям ИИ. В отдельном случае Google и Mandiant сообщили, что несанкционированное использование ИИ привело к расходам свыше 100 000 долларов всего за один день. Однако эти расходы не связаны с Uber.
Почему эта утечка — не сокрытие инцидента 2016 года
Ранее Uber уже сталкивалась с крупной утечкой данных, но тогда компания отреагировала иначе. В 2018 году генеральный прокурор Калифорнии объявил о соглашении на 148 миллионов долларов в связи с сокрытием утечки 2016 года, затронувшей 57 миллионов человек. По словам следователей, Uber заплатила хакерам 100 000 долларов за молчание и не уведомила более 174 000 водителей в Калифорнии.
На этот раз Uber заявляет, что оперативно отключила затронутого поставщика, уведомила водителей и предложила мониторинг кредитной истории. На данный момент в открытых сообщениях нет свидетельств того, что инцидент скрывали подобным образом.
Главный риск теперь связан со сторонними поставщиками
Последняя утечка в Uber подчёркивает растущую проблему: компании могут терять конфиденциальную информацию через поставщиков, от которых зависят. Всемирный экономический форум выяснил, что 65% крупных компаний считают уязвимости сторонних поставщиков и цепочек поставок главной проблемой для киберустойчивости. В 2025 году этот показатель составлял 54%.
Между тем IBM оценила среднемировую стоимость утечки в 4,99 миллиона долларов. Verizon изучила более 22 000 подтверждённых утечек в 145 странах. Эти цифры отражают более широкие риски кибербезопасности, а не фактические убытки Uber.
Ранее Cryptopolitan сообщала о похожем взломе стороннего инструмента ИИ, затронувшем Vercel. В случае с Uber остаются три вопроса: сколько водителей пострадало по всей стране? Какие именно данные были раскрыты? Какие меры защиты ограничивали доступ Fireworks к данным Uber? В публичном уведомлении компании ответов на эти вопросы нет.
Если вы читаете это, значит, вы уже на шаг впереди. Оставайтесь впереди вместе с нашей рассылкой.