История с опустошёнными кошельками iPhone ещё не закончилась — я сам заглянул в блокчейн.
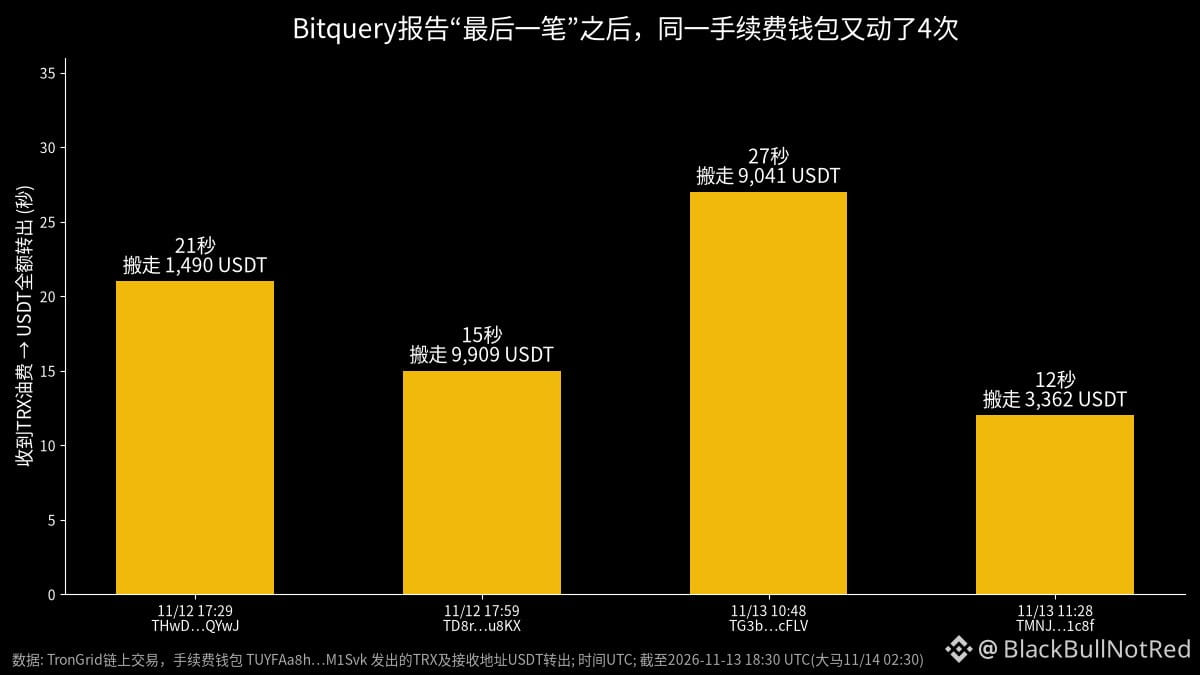
Кошелёк для оплаты комиссий, который упомянула Bitquery, — TUYFAa8hHjeEW6bPqBJ4v3RjQR2uKM1Svk. Последняя транзакция, которую они зафиксировали в отчёте, была 11/11 в 15:43 UTC. Но после этого он не остановился: с 11/12 по 11/13 он отправил TRX на 4 адреса. На каждом из них в течение 12–27 секунд после поступления TRX весь баланс USDT переводили прочь. В общей сложности — около 23 800 USDT. Самая поздняя транзакция прошла 11/13 в 11:28 UTC (в Малайзии было 19:28). Способ действий в точности совпадает с описанным в отчёте. Сейчас на кошельке осталось около 820 TRX — топлива ещё достаточно.
Сначала уточню, что известно наверняка: по данным Bitquery, с 10/5 по 11/11 как минимум с 454 адресов TRON вывели 5,42 млн USDT. Из них 1,31 млн украли уже после первой публикации их отчёта 11/5. С одного кошелька, который не использовался с 2021 года, за раз вывели 602 000. По данным блокчейна нельзя понять, каким телефоном или приложением пользовались пострадавшие. Поэтому версию о том, что «взломали Trust Wallet», сейчас ни подтвердить, ни исключить нельзя.
Механизм, который я обнаружил, полезнее споров о том, кто виноват:
Многие держат в сети TRON только USDT и почти не имеют TRX. Даже получив вашу сид-фразу, вор не может перевести средства. Поэтому сначала он отправляет вам немного TRX на комиссию, а в следующую секунду выводит всё до последнего. Для самого перевода вам вообще не нужно ничего нажимать: сид-фраза уже есть в чьей-то таблице, и вор просто ждёт, пока на балансе накопится сумма, ради которой стоит действовать.
Один адрес особенно наглядно это показывает: 11/12 в 17:54 на него поступило 9 908 USDT, а через 5 минут их уже вывели. Значит, за адресами, чьи данные утекли, следят. Вы думаете: «Этот кошелёк несколько лет лежал без дела — и ничего не случилось», а на самом деле просто раньше он не стоил того, чтобы за него браться.
Так что фраза «обновите iOS — и будете в безопасности» верна лишь отчасти. Обновления закрывают будущие уязвимости, но не помогут, если вашу сид-фразу уже скопировали. Если какое-то время у вас была старая версия системы или сид-фраза появлялась на телефоне (на скриншоте, в заметках или галерее), надёжнее всего создать новую сид-фразу и перевести на неё активы. На старый адрес больше не отправляйте деньги.
Эти 4 транзакции я отследил сам, отталкиваясь от опубликованного Bitquery кошелька для оплаты комиссий. Схема та же, но пострадавшие её не подтвердили — считайте это зацепкой.
#钱包安全 #USDT
Кошелёк для оплаты комиссий, который упомянула Bitquery, — TUYFAa8hHjeEW6bPqBJ4v3RjQR2uKM1Svk. Последняя транзакция, которую они зафиксировали в отчёте, была 11/11 в 15:43 UTC. Но после этого он не остановился: с 11/12 по 11/13 он отправил TRX на 4 адреса. На каждом из них в течение 12–27 секунд после поступления TRX весь баланс USDT переводили прочь. В общей сложности — около 23 800 USDT. Самая поздняя транзакция прошла 11/13 в 11:28 UTC (в Малайзии было 19:28). Способ действий в точности совпадает с описанным в отчёте. Сейчас на кошельке осталось около 820 TRX — топлива ещё достаточно.
Сначала уточню, что известно наверняка: по данным Bitquery, с 10/5 по 11/11 как минимум с 454 адресов TRON вывели 5,42 млн USDT. Из них 1,31 млн украли уже после первой публикации их отчёта 11/5. С одного кошелька, который не использовался с 2021 года, за раз вывели 602 000. По данным блокчейна нельзя понять, каким телефоном или приложением пользовались пострадавшие. Поэтому версию о том, что «взломали Trust Wallet», сейчас ни подтвердить, ни исключить нельзя.
Механизм, который я обнаружил, полезнее споров о том, кто виноват:
Многие держат в сети TRON только USDT и почти не имеют TRX. Даже получив вашу сид-фразу, вор не может перевести средства. Поэтому сначала он отправляет вам немного TRX на комиссию, а в следующую секунду выводит всё до последнего. Для самого перевода вам вообще не нужно ничего нажимать: сид-фраза уже есть в чьей-то таблице, и вор просто ждёт, пока на балансе накопится сумма, ради которой стоит действовать.
Один адрес особенно наглядно это показывает: 11/12 в 17:54 на него поступило 9 908 USDT, а через 5 минут их уже вывели. Значит, за адресами, чьи данные утекли, следят. Вы думаете: «Этот кошелёк несколько лет лежал без дела — и ничего не случилось», а на самом деле просто раньше он не стоил того, чтобы за него браться.
Так что фраза «обновите iOS — и будете в безопасности» верна лишь отчасти. Обновления закрывают будущие уязвимости, но не помогут, если вашу сид-фразу уже скопировали. Если какое-то время у вас была старая версия системы или сид-фраза появлялась на телефоне (на скриншоте, в заметках или галерее), надёжнее всего создать новую сид-фразу и перевести на неё активы. На старый адрес больше не отправляйте деньги.
Эти 4 транзакции я отследил сам, отталкиваясь от опубликованного Bitquery кошелька для оплаты комиссий. Схема та же, но пострадавшие её не подтвердили — считайте это зацепкой.
#钱包安全 #USDT