🚨 Риск: 10/10 для затронутых устройств.
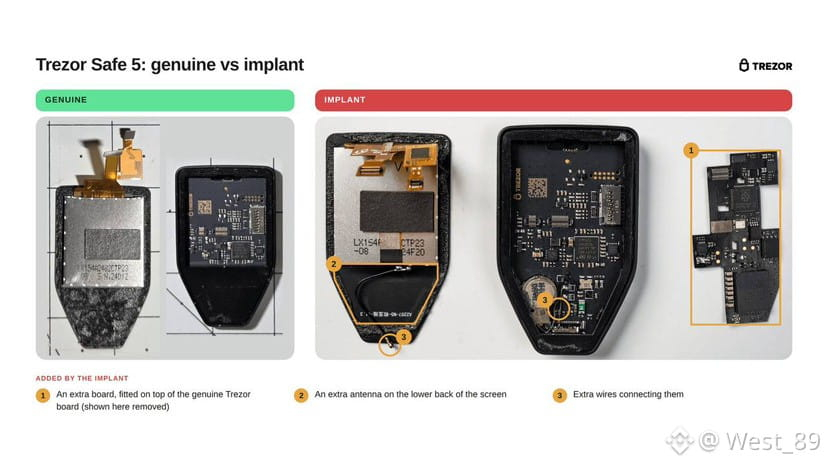
* Обнаружены 3 поддельных Trezor Safe 5 со скрытыми шпионскими модулями.
* Крали seed-фразы и парольные фразы.
* Устройства связаны с бывшим реселлером CryptoBilis.
* Случаев потери средств пока не зафиксировано.
⚠️ Рекомендация: владельцам подозрительных устройств следует создать новый кошелёк с новой seed-фразой и перевести туда средства. Одного обновления прошивки недостаточно.
* Обнаружены 3 поддельных Trezor Safe 5 со скрытыми шпионскими модулями.
* Крали seed-фразы и парольные фразы.
* Устройства связаны с бывшим реселлером CryptoBilis.
* Случаев потери средств пока не зафиксировано.
⚠️ Рекомендация: владельцам подозрительных устройств следует создать новый кошелёк с новой seed-фразой и перевести туда средства. Одного обновления прошивки недостаточно.