Одно неотозванное разрешение — у 4 человек украли 5131 доллар
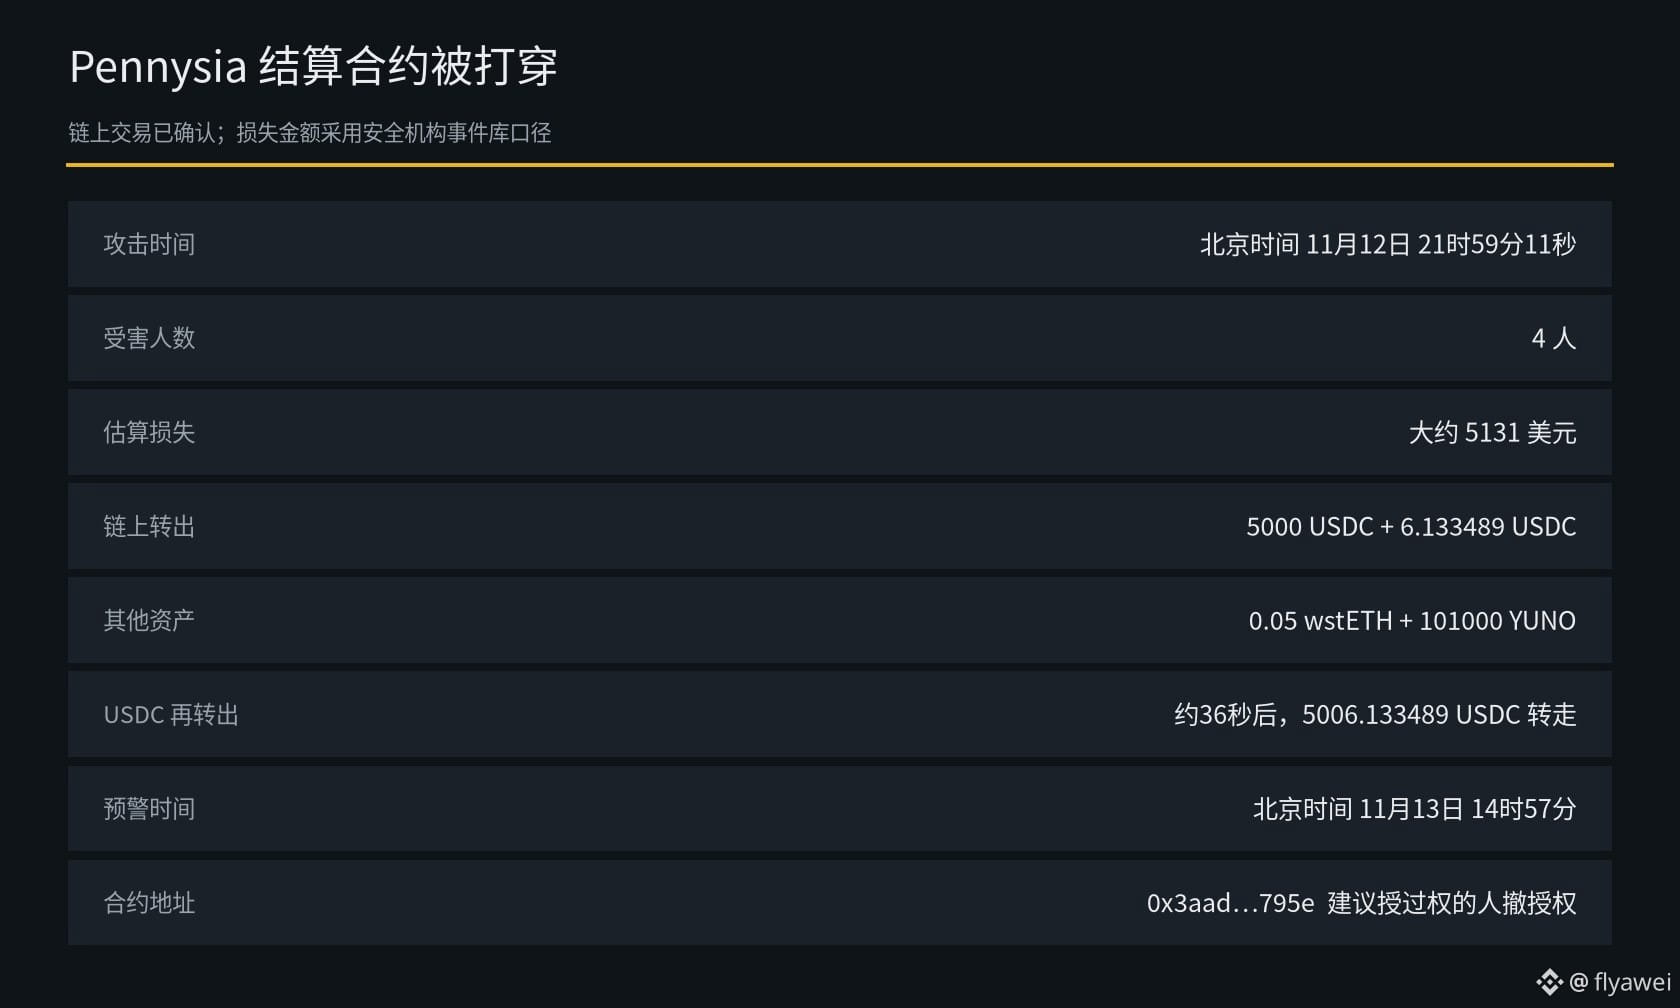
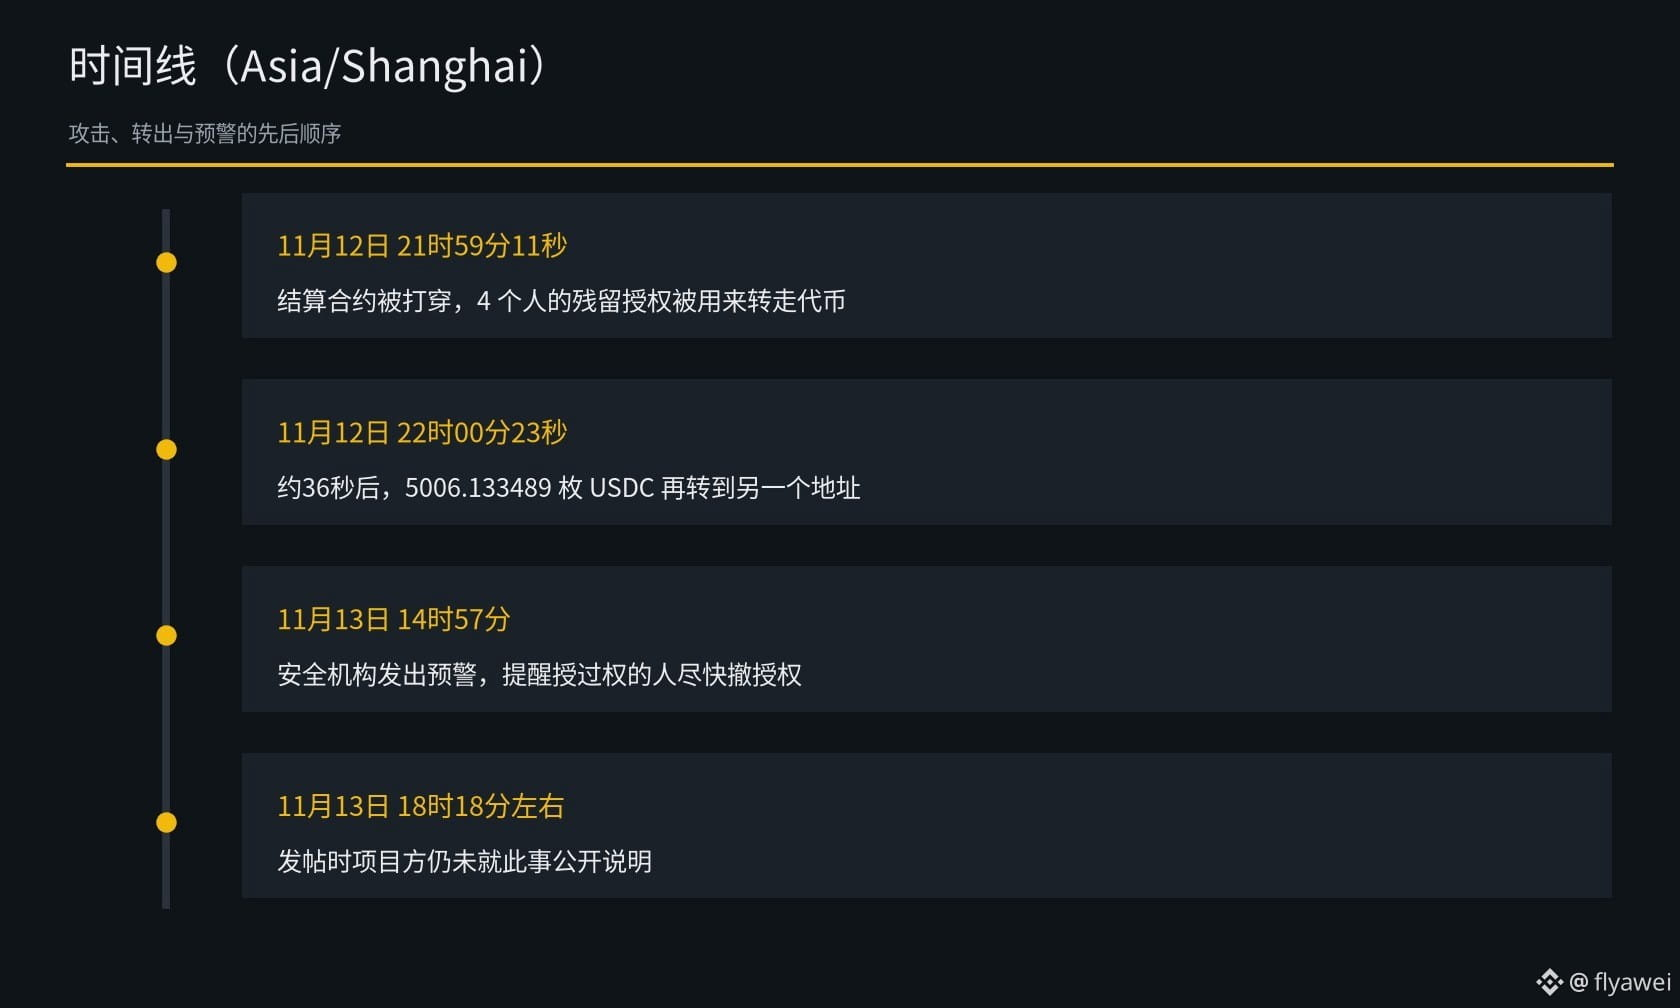
Расчётный контракт проекта Pennysia, развернутый в Ethereum, был взломан 12 ноября в 21:59:11 по пекинскому времени. Используя разрешения на перевод токенов, которые пользователи выдали ранее и так и не отозвали, злоумышленник вывел активы из кошельков 4 человек. По оценке специалистов по безопасности, сумма составила около 5131 доллара.
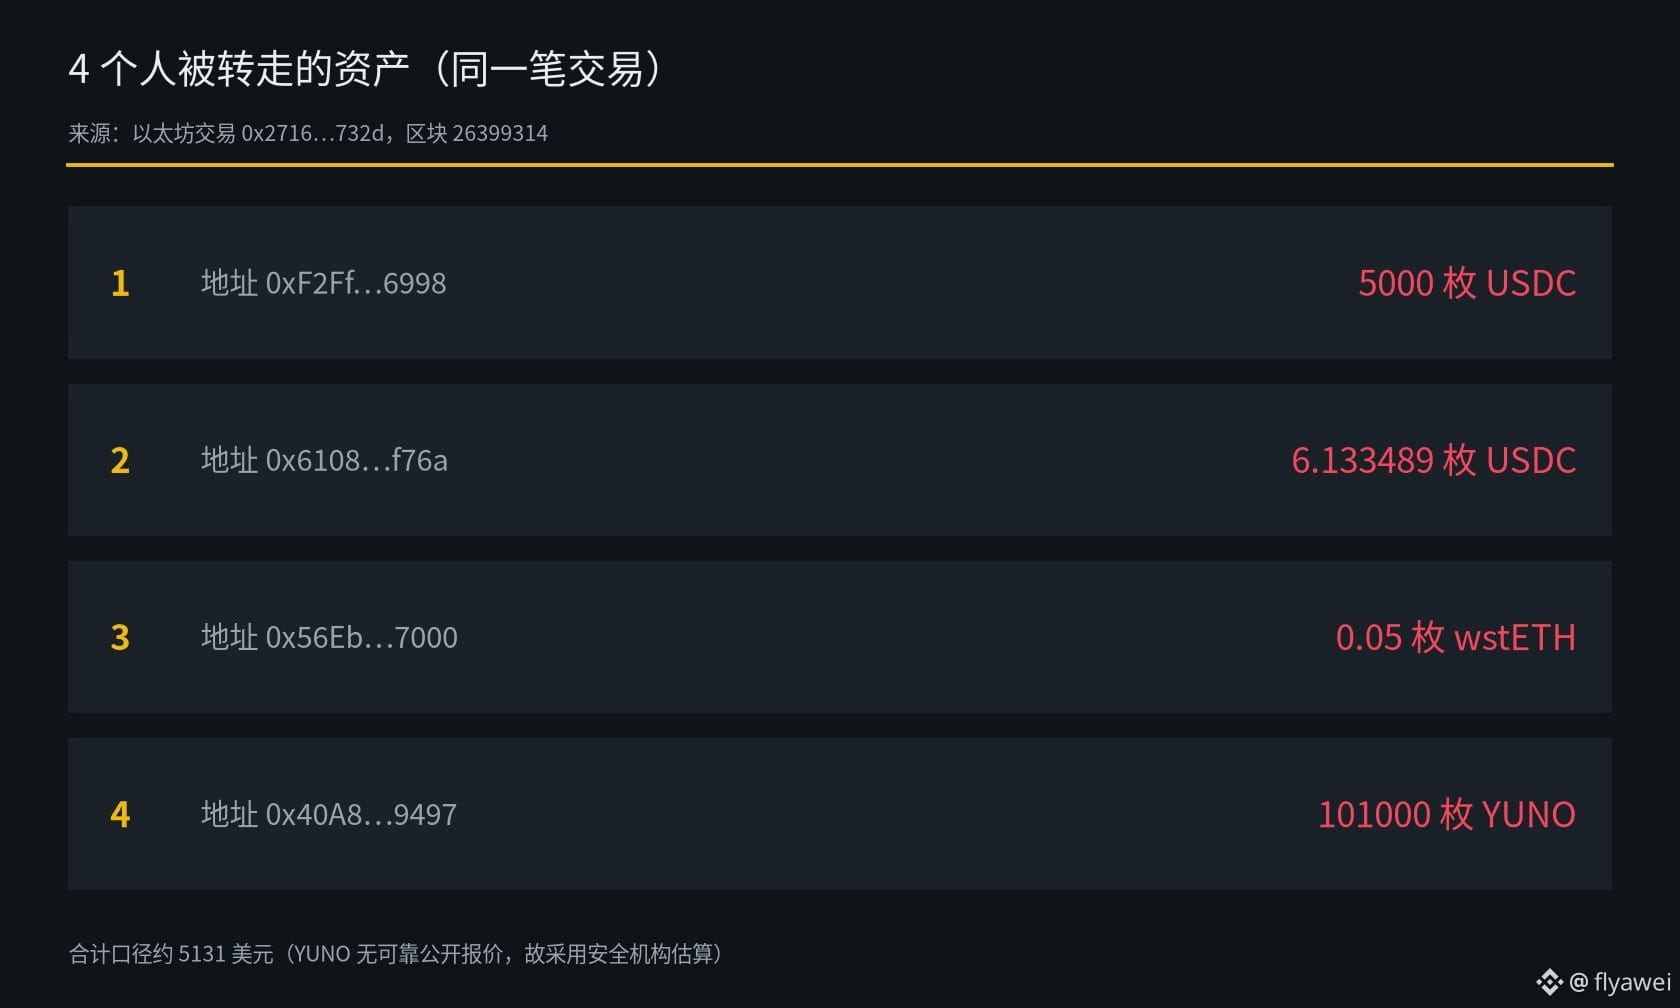
Данные в блокчейне ясно показывают, что произошло. У 4 человек вывели соответственно 5000 USDC, 6.133489 USDC, 0.05 wstETH и 101000 YUNO. Примерно через 36 секунд эти 5006.133489 USDC перевели на другой адрес.
Атака стала возможна из-за уязвимости произвольного внешнего вызова в расчётном контракте. Злоумышленник также развернул поддельный токен, чтобы обойти проверку расходов, а затем воспользовался оставленными пользователями разрешениями на перевод токенов из контракта.
13 ноября в 14:57 по пекинскому времени специалисты по безопасности выпустили предупреждение и призвали всех, кто выдавал разрешение этому расчётному контракту, как можно скорее отозвать его. Адрес контракта: 0x3aad…795e. На момент публикации команда проекта публично не прокомментировала произошедшее.
Лично я считаю, что неиспользуемые разрешения, которые вы когда-то выдали, безопаснее отозвать. В этот раз украденная сумма была не такой большой, но для тех, кто ещё не отозвал разрешение, риск по-прежнему сохраняется.
Новичкам советую больше наблюдать и меньше действовать. Если покупаете криптовалюту — покупайте только $BTC
Расчётный контракт проекта Pennysia, развернутый в Ethereum, был взломан 12 ноября в 21:59:11 по пекинскому времени. Используя разрешения на перевод токенов, которые пользователи выдали ранее и так и не отозвали, злоумышленник вывел активы из кошельков 4 человек. По оценке специалистов по безопасности, сумма составила около 5131 доллара.
Данные в блокчейне ясно показывают, что произошло. У 4 человек вывели соответственно 5000 USDC, 6.133489 USDC, 0.05 wstETH и 101000 YUNO. Примерно через 36 секунд эти 5006.133489 USDC перевели на другой адрес.
Атака стала возможна из-за уязвимости произвольного внешнего вызова в расчётном контракте. Злоумышленник также развернул поддельный токен, чтобы обойти проверку расходов, а затем воспользовался оставленными пользователями разрешениями на перевод токенов из контракта.
13 ноября в 14:57 по пекинскому времени специалисты по безопасности выпустили предупреждение и призвали всех, кто выдавал разрешение этому расчётному контракту, как можно скорее отозвать его. Адрес контракта: 0x3aad…795e. На момент публикации команда проекта публично не прокомментировала произошедшее.
Лично я считаю, что неиспользуемые разрешения, которые вы когда-то выдали, безопаснее отозвать. В этот раз украденная сумма была не такой большой, но для тех, кто ещё не отозвал разрешение, риск по-прежнему сохраняется.
Новичкам советую больше наблюдать и меньше действовать. Если покупаете криптовалюту — покупайте только $BTC