


В четверг Министерство юстиции США сообщило, что получило разрешение суда на конфискацию или арест криптовалюты на сумму более 1,2 млрд долларов из 6,3 млрд долларов, похищенных у Binance.
Разрешение распространяется на часть похищенных активов на сумму более 2,7 млрд долларов, замороженных властями США и партнёрами из частного сектора после взлома 29 октября. Следователи продолжают работу по возврату дополнительных средств, сообщило министерство.
ФБР в киберпредупреждении возложило ответственность за взлом Binance на северокорейскую группировку TraderTraitor. Ким Ё Джон, сестра лидера Северной Кореи Ким Чен Ына, отрицает причастность Северной Кореи.
В четверг Binance сообщила в публикации на X, что покрыла затронутые активы собственными средствами, а новый снимок подтверждения резервов показал, что клиентские активы обеспечены как минимум в соотношении один к одному.
В ноябре 2025 года Министерство юстиции США объявило об отдельной правоприменительной мере, направленной против криптовалюты на сумму около 15 млн долларов, связанной с северокорейскими хакерами, известными как APT38.
ФБР предупреждает о видеозвонках с дипфейками FaceStealer
В другом деле власти США конфисковали облачную инфраструктуру, использовавшуюся FaceStealer — северокорейской кампанией социальной инженерии, похитившей за последние 18 месяцев криптовалюту на сумму более 400 млн долларов, сообщило Министерство юстиции США.
По словам Министерства юстиции США, хакеры использовали тайно записанные видеоролики предыдущих жертв и созданные ИИ дипфейки известных деятелей криптоиндустрии, чтобы завоевать доверие целей во время видеозвонков. Они прибегали к поддельным техническим инструкциям, чтобы обманом заставить людей установить вредоносное ПО.
Кампания была направлена против людей, работающих в криптоиндустрии и Web3. Хакеры также всё чаще атаковали разработчиков и сопровождающих ПО с открытым исходным кодом, пытаясь получить доступ к их устройствам и учётным записям в репозиториях программного кода.
ФБР по федеральному ордеру изъяло более 900 видеозаписей с веб-камер жертв FaceStealer. Бюро также опубликовало рекомендации о том, как защититься от этой схемы и что делать после компрометации, в публичном предупреждении.
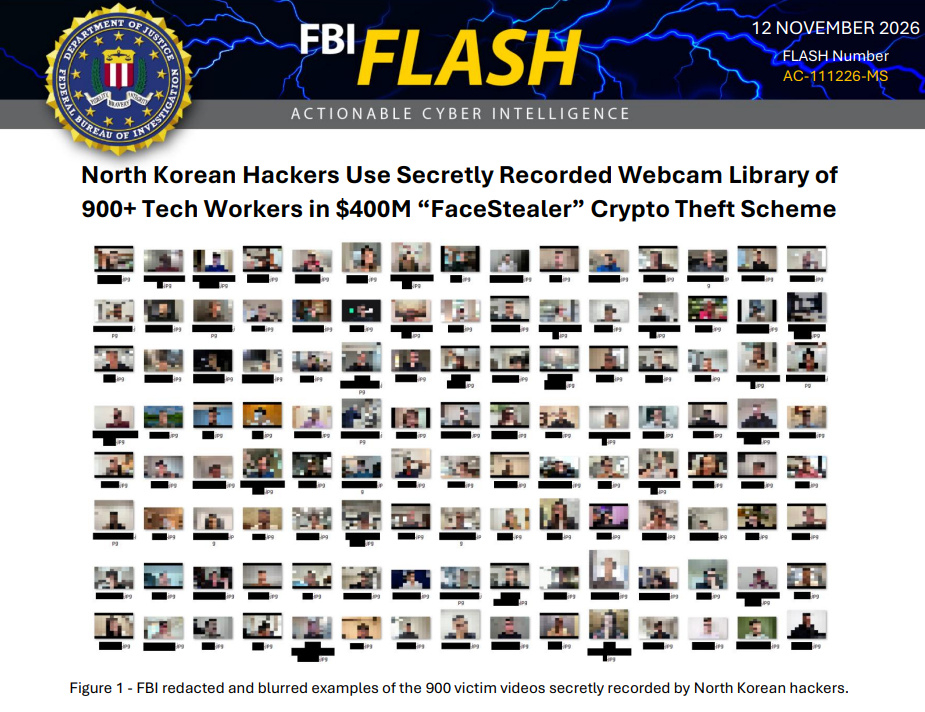
Отредактированные кадры из видеозаписей с веб-камер, сделанных хакерами FaceStealer. Источник: ФБР
По данным Министерства юстиции США, хакеры, стоящие за FaceStealer, известны под несколькими названиями, в том числе Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff и Stardust Chollima.
Журнал: основатель THORChain отверг просьбу о заморозке, CZ поблагодарил Секретную службу: дайджест Hodler’s