


Северокорейские хакеры использовали аккаунты, украденные у предыдущих жертв, чтобы приглашать новых жертв на видеозвонки и показывали им тайно записанные ролики с веб-камер людей, которых те знали.
По данным Министерства юстиции, схема, которую ФБР назвало FaceStealer, за 18 месяцев похитила криптовалюту на сумму более 400 миллионов долларов.
Министерство юстиции отключило облачную инфраструктуру FaceStealer. ФБР также изъяло более 900 видеозаписей с веб-камер жертв этой схемы на основании федерального ордера.
По данным Минюста США, поддельный сбой звука обманом заставлял жертв устанавливать вредоносное ПО
В заявлении Минюст сообщил, что преступные группы выбирают целью людей, работающих в сфере криптовалют и Web3. Когда цель присоединяется к звонку, хакеры записывают видео с веб-камеры самого человека, а затем включают заранее записанное видео знакомого ему человека, создавая впечатление, будто на звонке присутствует коллега, которому можно доверять.
Хакеры создают дипфейк-видео влиятельных людей из сферы криптовалют и Web3, используя то, что ведомство назвало «суперинтеллектом», а затем показывают их на тех же встречах.
В какой-то момент звонка возникает поддельная техническая неполадка — например, сообщается, что собеседника не слышно.
Затем появляется ссылка или запрос, предлагающий «исправить» проблему. Он незаметно устанавливает вредоносное ПО.
Получив доступ к компьютеру, хакеры могут украсть криптовалюту или воспользоваться доступом жертвы к другим системам. В некоторых случаях кража и захват учётных записей происходили спустя несколько месяцев или даже больше года после первоначального взлома.
Хакеры также изучают списки контактов, социальные сети и мессенджеры каждой новой жертвы. Обнаруженные там личные и деловые контакты становятся следующими целями.
«Эта схема использует наше доверие к повсеместно используемым платформам для видеоконференций и ценным личным отношениям. Если вы не можете представить ситуацию, в которой сами могли бы стать её жертвой, значит, вы недостаточно творчески мыслите».
Об этом заявил Патрик Гранди, заместитель директора, возглавляющий отделение ФБР в Лос-Анджелесе.
FaceStealer переключается на разработчиков ПО с открытым исходным кодом, пока Минюст блокирует 1,2 миллиарда долларов
Разработчики ПО с открытым исходным кодом всё чаще становятся мишенью. Хакеры атакуют их устройства и аккаунты в репозиториях кода, которыми те управляют. По данным Минюста, это, по-видимому, делается для проведения атак на цепочки поставок.
По данным ведомства, FaceStealer связан с северокорейскими группами Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff и Stardust Chollima.
В феврале Cryptopolitan сообщило, что UNC1069 взломала аккаунт руководителя криптокомпании в Telegram, чтобы заманить цель на поддельный звонок в Zoom. Затем злоумышленники инсценировали проблемы со звуком и убедили жертву выполнить команды для устранения неполадок.
ФБР опубликовало отчёт о том, как работает эта схема, в том числе о мерах защиты и рекомендациях для жертв. Кроме того, оно создало сайт FaceStealer в качестве информационного центра.
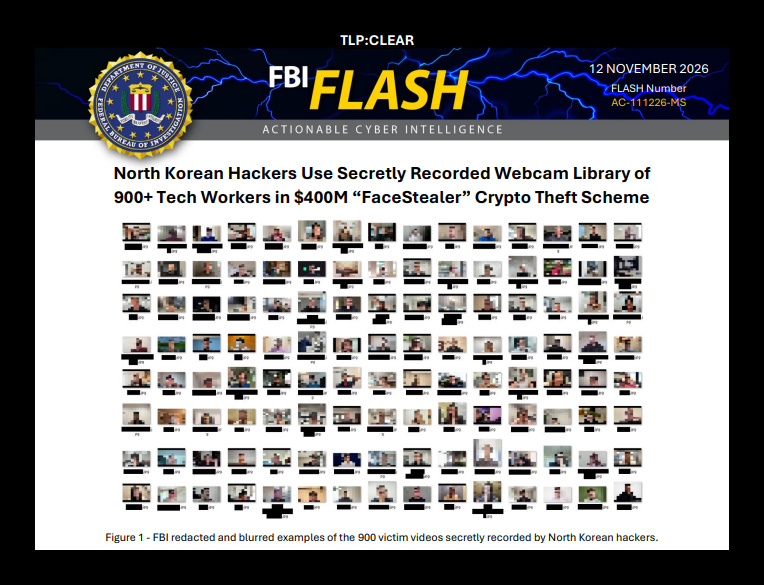 Заретушированные и размытые примеры 900 видеозаписей с веб-камер жертв из отчёта ФБР FLASH, опубликованного на IC3 12 ноября 2026 года.
Минюст сообщил о конфискации FaceStealer одновременно с ещё одной мерой. Суд разрешил конфисковать или заблокировать более 1,2 миллиарда долларов, похищенных с Binance; это часть более чем 2,7 миллиарда долларов, замороженных на данный момент.
По данным ведомства, за выводом более 6 миллиардов долларов с биржи примерно 29 октября стоят северокорейские военные хакеры, которых оно называет TraderTraitor. Северная Корея отрицает свою причастность.
«Правительство Северной Кореи финансирует свой преступный режим и незаконную программу вооружений за счёт кражи криптовалюты», — заявил М. Скотт Проктор, первый заместитель помощника генерального прокурора по вопросам национальной безопасности.
TraderTraitor продолжает отмывать средства, похищенные с Binance, используя криптовалютные мосты, миксеры и биржи. Попытки отследить, заморозить и конфисковать эти средства продолжаются.
Самые проницательные умы в мире криптовалют уже читают нашу рассылку. Хотите присоединиться? Будем рады вас видеть.