


Опечатка в доменном имени инструмента ИИ может привести не просто к странице с ошибкой. В отчёте, опубликованном 12 ноября, компания Island, специализирующаяся на безопасности корпоративных браузеров, обнаружила 186 доменов, похожих на домены 27 известных ИИ-брендов. Это число относится к веб-адресам, а не к подтверждённым случаям заражения. Некоторые адреса перенаправляют пользователей на рекламные страницы, другие — на вредоносные сайты.
Опечатка, которая ведёт не туда
Island называет этот метод «TypoPrompting». Чаще всего подделывают бренд ChatGPT: обнаружено 25 похожих доменов. Далее идут Claude с 18 доменами, DeepSeek с 16 и Runway с 12. У Perplexity, Lovable и Character.ai — по 11 доменов.
Не каждый адрес, похожий на настоящий, ведёт на один и тот же сайт. Некоторые приносят доход от рекламы. Другие перенаправляют посетителей к посредникам по продаже трафика, которые выбирают, куда их отправить, в зависимости от местоположения, браузера или устройства.
Три пути от опечатки в названии до вредоносного ПО
В Island выяснили, что с похожими адресами связаны три взломанных маршрута. Первый начинался с cloude[.]ai — домена с ошибкой в написании, связанного с Claude. Посетителей перенаправляли на поддельную страницу проверки Cloudflare, где пользователям Windows предлагалось выполнить команду PowerShell. Эта страница была связана с сетью из 211 доменов, в том числе выдававших себя за компании, не связанные с ИИ.
Второй маршрут вёл на поддельную страницу «Проверка безопасности», рекламировавшую Net Guard. Хотя приложение доступно в Microsoft Store, Island выяснила, что оно может перехватывать браузеры и запускать скрипты, переданные удалённо.
Третий маршрут включал 30 расширений браузера, которые перехватывали поисковые запросы. Из них 13 удалили, а 17 продолжили использоваться; в совокупности у них было 972 000 пользователей. Эта цифра получена из данных магазинов расширений, а не из подтверждённых случаев заражения.
Почему ClickFix обходит автоматические средства защиты
На поддельной странице проверки Cloudflare используется ClickFix. Как объясняет Microsoft, суть уловки в том, чтобы побудить людей самостоятельно запускать вредоносные команды в привычных инструментах Windows. Это может помочь атакам обходить автоматические средства защиты.
Компания Push Security, специализирующаяся на защите браузеров, сослалась на данные Microsoft: доля успешной доставки вредоносного ПО с помощью ClickFix составляет 96,3%. На ClickFix также приходится более половины атак, обнаруживаемых Push за месяц. Ни одна из этих статистических данных не относится к кампании против Island.
Кто зарабатывает на неудачных переходах
Даже переход, который не заканчивается заражением, может приносить деньги. Island связала некоторые перенаправления с рекламными и партнёрскими выплатами, отслеживаемыми с помощью общих идентификаторов.
Компания Infoblox, специализирующаяся на безопасности DNS, выяснила, что в ходе её тестов с припаркованными доменами более 90% переходов вели на мошеннические сайты, к нежелательному программному обеспечению или вредоносным программам.
Отдельно компания Socket, занимающаяся защитой цепочек поставок программного обеспечения, выявила 319 расширений, перехватывающих поисковые запросы, примерно с 13,4 миллиона пользователей. Это результаты отдельных расследований, а не дополнительные жертвы TypoPrompting.
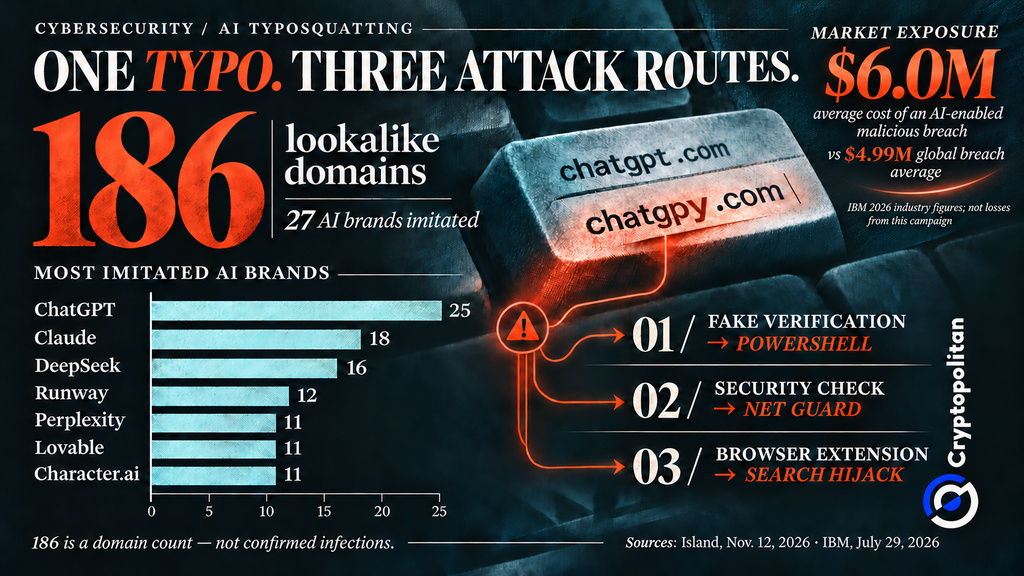 186 поддельных доменов ИИ заманивают пользователей ChatGPT и Claude в ловушки с вредоносным ПО
Чем может обернуться для бизнеса перехват браузера
Для бизнеса перехват браузера может представлять гораздо большую угрозу, чем нежелательное перенаправление. Злоумышленники могут получить доступ к корпоративным учётным записям или внутренним системам. Однако Island не установила, что эта кампания привела к каким-либо финансовым потерям.
Более широкие исследования в области кибербезопасности показывают масштаб проблемы. Согласно отчёту Verizon за 2026 год, проникновение в системы — самый распространённый тип утечек, на который приходится 61%. Исследование IBM за 2026 год показывает, что утечки данных, связанные с использованием ИИ злоумышленниками, обходятся в среднем в 6 миллионов долларов — больше, чем общий средний ущерб от утечки, составляющий 4,99 миллиона долларов.
Обе цифры не учитывают потери от поддельных ИИ-доменов Island. По мере того как всё больше компаний подключаются к тренду на инструменты ИИ, в прогнозе ОЭСР на 2026 год цифровая безопасность названа всё более серьёзной проблемой.
Что могут сделать читатели уже сейчас?
Существуют и другие риски, не ограничивающиеся простыми опечатками в веб-адресах. Ранее Cryptopolitan сообщал о другой кампании: более 260 000 пользователей Chrome установили как минимум 30 вредоносных расширений, маскировавшихся под помощников на базе ИИ. В обоих случаях атаки показывают, как злоумышленники используют доверие людей к знакомым ИИ-брендам. Избежать таких ловушек помогут одни и те же меры предосторожности: добавляйте официальные сайты ИИ в закладки, никогда не запускайте команды в терминале по просьбе веб-страницы и регулярно проверяйте установленные расширения браузера. Для дополнительной защиты включите двухфакторную аутентификацию. Компаниям также следует ограничить установку неавторизованных дополнений.
Не просто читайте новости о криптовалютах — разбирайтесь в них. Подпишитесь на нашу рассылку. Это бесплатно.