Подписаться

Посты

燕寶Melissa
·
--
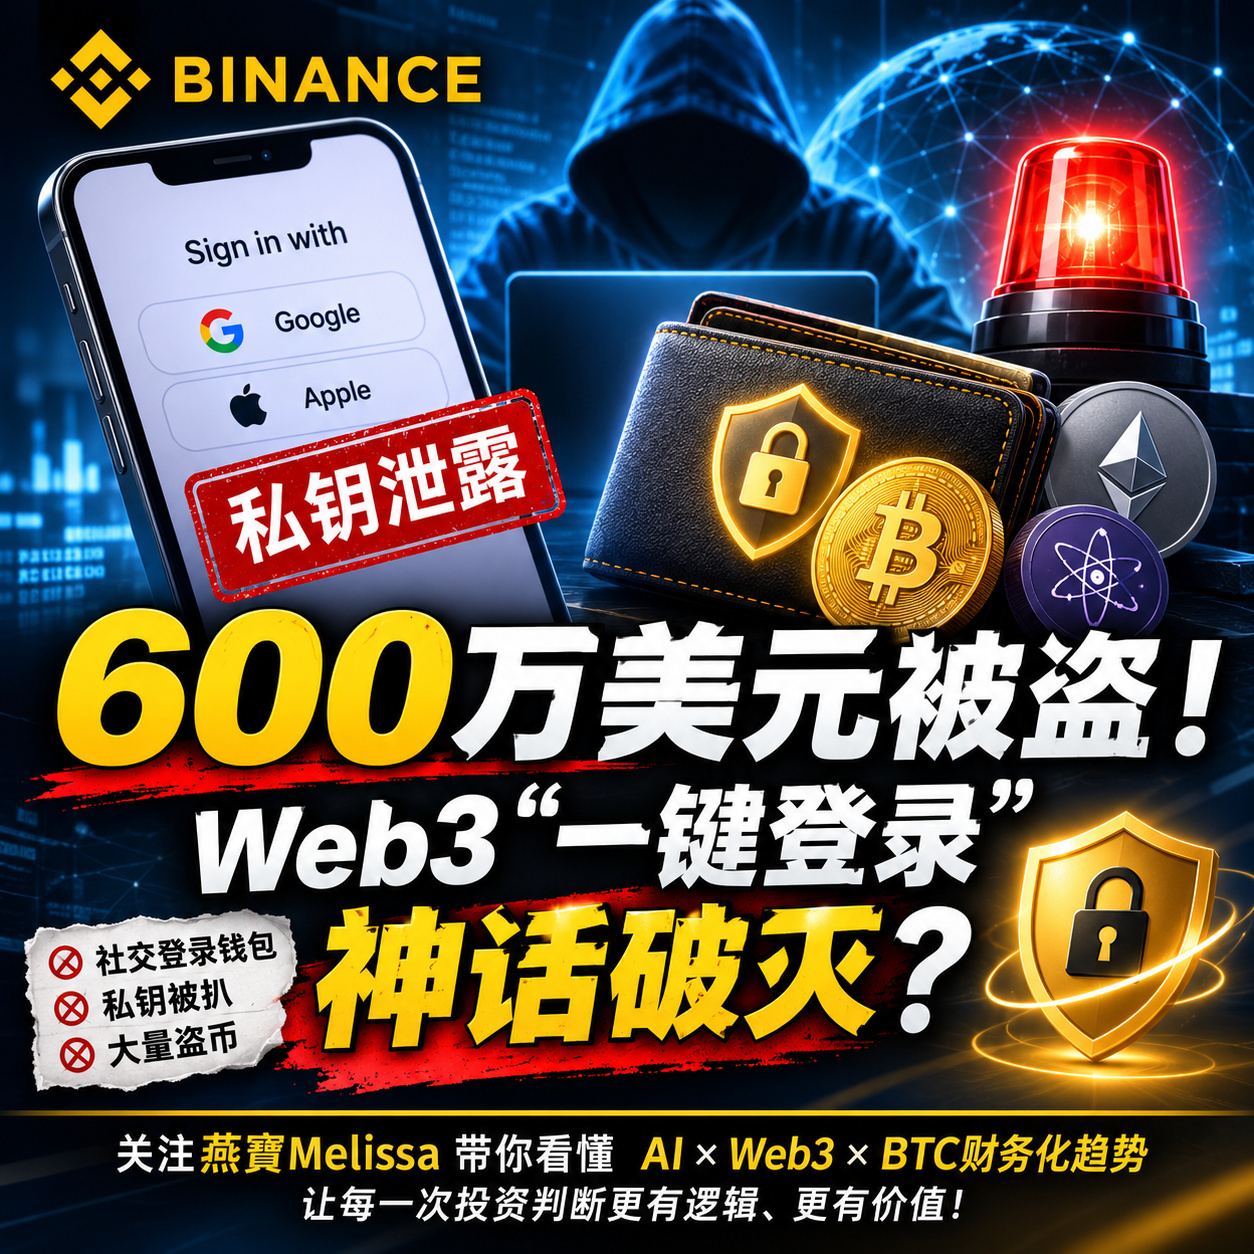
Рост🚨 Самый дорогой в криптомире «вход в один клик»: украдено как минимум 6 миллионов долларов!
Удаление seed-фразы — действительно ли это делает кошелёк безопаснее?
Инцидент безопасности Web3Auth стал тревожным сигналом для всей индустрии Web3!
6–7 ноября в инфраструктуре Web3Auth произошёл серьёзный инцидент безопасности: были раскрыты приватные ключи части кошельков Keplr, созданных через соцлогин Google / Apple.
Аналитическая компания Bitquery обнаружила:
🔴 Как минимум 44 041 кошелёк экосистемы Cosmos и 7 603 кошелька Injective были вовлечены в аномальные переводы средств.
🔴 Объём отслеживаемых в блокчейне средств достиг как минимум 6,01 млн долларов.
🔴 Keplr приостановил вход через Google / Apple и совместно с Web3Auth начал белохакерскую операцию по защите активов.
⚠️ Главное:
Согласно предварительному заявлению Keplr: кошельки, созданные с помощью seed-фразы, а также аппаратные кошельки не затронуты этим инцидентом.
А вот некоторые кошельки с соцлогином, напротив, стали основной зоной поражения.
Это показывает проблему, которую легко упустить из виду:
Удобный вход не означает безопасность приватного ключа.
Аккаунты Google и Apple — лишь точка аутентификации; по-настоящему определяют безопасность кошелька генерация, хранение, шифрование и механизм восстановления приватного ключа.
Этот инцидент также заставляет нас заново задуматься:
1️⃣ Как вообще следует балансировать удобство и безопасность?
2️⃣ Если у сторонней инфраструктуры кошелька возникают проблемы, действительно ли пользователь контролирует свои активы?
3️⃣ Когда ваш приватный ключ зависит от стороннего сервиса, сколько вообще остаётся от вашей «децентрализации»?
Not Your Keys, Not Your Coins.
Помните:
В криптомире технологии могут постоянно обновляться, но безопасность активов никогда не должна приноситься в жертву удобству.
#比特币ETF11月净流出16亿美元
$BTC
$ETH
$BNB
Удаление seed-фразы — действительно ли это делает кошелёк безопаснее?
Инцидент безопасности Web3Auth стал тревожным сигналом для всей индустрии Web3!
6–7 ноября в инфраструктуре Web3Auth произошёл серьёзный инцидент безопасности: были раскрыты приватные ключи части кошельков Keplr, созданных через соцлогин Google / Apple.
Аналитическая компания Bitquery обнаружила:
🔴 Как минимум 44 041 кошелёк экосистемы Cosmos и 7 603 кошелька Injective были вовлечены в аномальные переводы средств.
🔴 Объём отслеживаемых в блокчейне средств достиг как минимум 6,01 млн долларов.
🔴 Keplr приостановил вход через Google / Apple и совместно с Web3Auth начал белохакерскую операцию по защите активов.
⚠️ Главное:
Согласно предварительному заявлению Keplr: кошельки, созданные с помощью seed-фразы, а также аппаратные кошельки не затронуты этим инцидентом.
А вот некоторые кошельки с соцлогином, напротив, стали основной зоной поражения.
Это показывает проблему, которую легко упустить из виду:
Удобный вход не означает безопасность приватного ключа.
Аккаунты Google и Apple — лишь точка аутентификации; по-настоящему определяют безопасность кошелька генерация, хранение, шифрование и механизм восстановления приватного ключа.
Этот инцидент также заставляет нас заново задуматься:
1️⃣ Как вообще следует балансировать удобство и безопасность?
2️⃣ Если у сторонней инфраструктуры кошелька возникают проблемы, действительно ли пользователь контролирует свои активы?
3️⃣ Когда ваш приватный ключ зависит от стороннего сервиса, сколько вообще остаётся от вашей «децентрализации»?
Not Your Keys, Not Your Coins.
Помните:
В криптомире технологии могут постоянно обновляться, но безопасность активов никогда не должна приноситься в жертву удобству.
#比特币ETF11月净流出16亿美元
$BTC
$ETH
$BNB