
🚨 ПОЛЬЗОВАТЕЛИ SAFEPAL СТАЛИ МИШЕНЬЮ ФИШИНГА ПО ПОЧТЕ ПОСЛЕ УТЕЧКИ ДАННЫХ!
По сообщениям, мошенники рассылают пользователям аппаратных кошельков в Италии поддельные письма якобы от службы безопасности SafePal.
В письмах указаны настоящие имена клиентов, адреса и сведения о заказах, поэтому они выглядят подлинными.
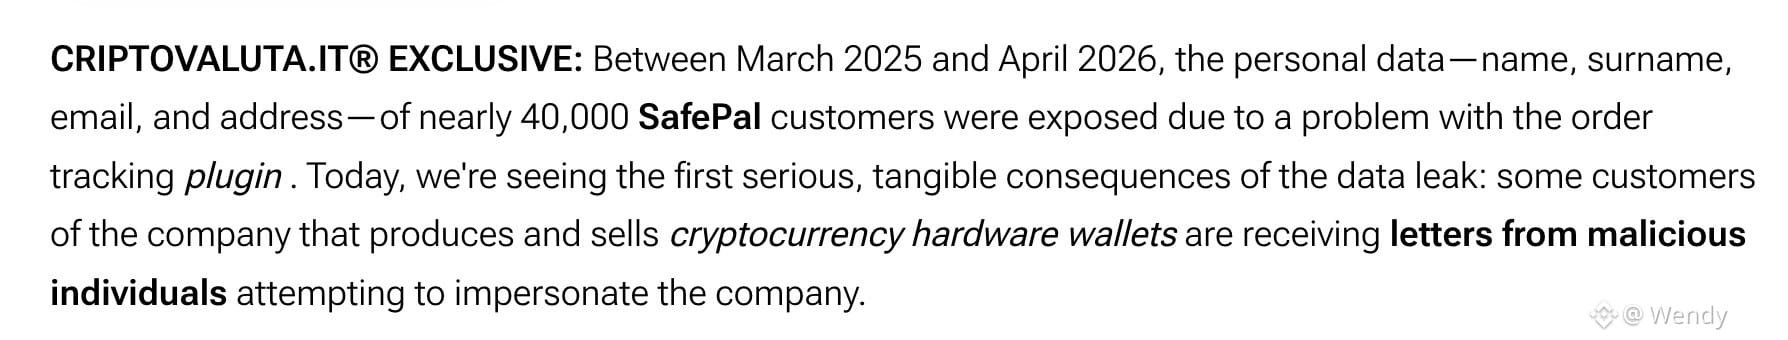
Как сообщает итальянское криптовалютное издание Criptovaluta.it:
• Персональные данные почти 40 000 клиентов оказались раскрыты.
• Утечка произошла из-за плагина отслеживания заказов в период с марта 2025 года по апрель 2026 года.
• В поддельных письмах предупреждают об уязвимости прошивки.
• QR-коды перенаправляют пользователей на фишинговый сайт, выдающий себя за SafePal.
Ранее SafePal подтвердила, что утекшие данные клиентов использовались в фишинговых атаках.
⚠️ Если вы получили письмо якобы от службы безопасности SafePal, не сканируйте QR-код и не вводите фразу восстановления. Проверяйте любые уведомления о безопасности через официальные каналы SafePal.
Вам когда-нибудь приходило фишинговое письмо о криптовалюте?
#SafePal #CryptoSecurity
По сообщениям, мошенники рассылают пользователям аппаратных кошельков в Италии поддельные письма якобы от службы безопасности SafePal.
В письмах указаны настоящие имена клиентов, адреса и сведения о заказах, поэтому они выглядят подлинными.
Как сообщает итальянское криптовалютное издание Criptovaluta.it:
• Персональные данные почти 40 000 клиентов оказались раскрыты.
• Утечка произошла из-за плагина отслеживания заказов в период с марта 2025 года по апрель 2026 года.
• В поддельных письмах предупреждают об уязвимости прошивки.
• QR-коды перенаправляют пользователей на фишинговый сайт, выдающий себя за SafePal.
Ранее SafePal подтвердила, что утекшие данные клиентов использовались в фишинговых атаках.
⚠️ Если вы получили письмо якобы от службы безопасности SafePal, не сканируйте QR-код и не вводите фразу восстановления. Проверяйте любые уведомления о безопасности через официальные каналы SafePal.
Вам когда-нибудь приходило фишинговое письмо о криптовалюте?
#SafePal #CryptoSecurity