Дилер тут накосячил, и сваливать это на прошивку точно не стоит.
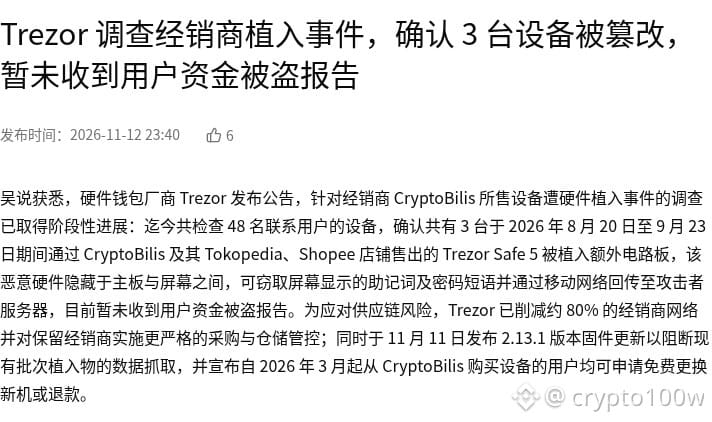
Trezor опубликовала промежуточные результаты расследования инцидента с аппаратной подменой устройств, проданных дилером CryptoBilis: проверены устройства 48 пользователей, которые сами обратились в компанию, и подтверждено, что 3 устройства были изменены третьей стороной в 2026 году; при этом сообщений о краже средств пользователей пока не поступало. Сообщается, что речь идёт о Trezor Safe 5, проданных через CryptoBilis и его магазины на Tokopedia и Shopee в период с 20 августа по 23 сентября 2026 года. Вредоносная плата была спрятана между материнской платой и экраном и могла похищать сид-фразу и парольную фразу, передавая их через мобильную сеть. Trezor уже сократила дилерскую сеть примерно на 80% и 11 ноября выпустила обновление прошивки версии 2.13.1; согласно объявлению, пользователи, купившие устройства у CryptoBilis с марта 2026 года, могут подать заявку на бесплатную замену устройства или возврат средств.
По сути, это атака на цепочку поставок: проблема не в самой прошивке Trezor, а в том, что вторичный дилер вмешался в устройство после получения. Для владельцев самый практичный вывод такой: если аппаратный кошелёк был куплен не через официальный канал, не следует использовать сид-фразу, вложенную в упаковку; нужно самостоятельно сгенерировать её на устройстве и проверить подпись прошивки. Пользователям, которые уже использовали предзаданную сид-фразу, рекомендуется немедленно перевести активы на новый кошелёк и аннулировать старую сид-фразу.
Сценарий 1: если в дальнейшем круг проверки расширится и способ вмешательства будет раскрыт, история с безопасностью self-custody продолжит испытывать давление. Сценарий 2: если по итогам официального расследования масштаб инцидента и отсутствие потерь средств останутся в ограниченных пределах, настроение может постепенно стабилизироваться. Что для вас важнее — ужесточение списка дилеров или способность обновления прошивки полностью заблокировать уже установленные вредоносные модули в этих партиях?
Источник: 吴说
Изображение 1: Trezor подтверждает, что 3 устройства дилера были подвергнуты аппаратной модификации · скриншот страницы-источника
Источник изображения: https://www.wublock123.com/news/trezor-investigates-retailer-tampering-3-devices-compromised-no-funds-reported-71852
Trezor опубликовала промежуточные результаты расследования инцидента с аппаратной подменой устройств, проданных дилером CryptoBilis: проверены устройства 48 пользователей, которые сами обратились в компанию, и подтверждено, что 3 устройства были изменены третьей стороной в 2026 году; при этом сообщений о краже средств пользователей пока не поступало. Сообщается, что речь идёт о Trezor Safe 5, проданных через CryptoBilis и его магазины на Tokopedia и Shopee в период с 20 августа по 23 сентября 2026 года. Вредоносная плата была спрятана между материнской платой и экраном и могла похищать сид-фразу и парольную фразу, передавая их через мобильную сеть. Trezor уже сократила дилерскую сеть примерно на 80% и 11 ноября выпустила обновление прошивки версии 2.13.1; согласно объявлению, пользователи, купившие устройства у CryptoBilis с марта 2026 года, могут подать заявку на бесплатную замену устройства или возврат средств.
По сути, это атака на цепочку поставок: проблема не в самой прошивке Trezor, а в том, что вторичный дилер вмешался в устройство после получения. Для владельцев самый практичный вывод такой: если аппаратный кошелёк был куплен не через официальный канал, не следует использовать сид-фразу, вложенную в упаковку; нужно самостоятельно сгенерировать её на устройстве и проверить подпись прошивки. Пользователям, которые уже использовали предзаданную сид-фразу, рекомендуется немедленно перевести активы на новый кошелёк и аннулировать старую сид-фразу.
Сценарий 1: если в дальнейшем круг проверки расширится и способ вмешательства будет раскрыт, история с безопасностью self-custody продолжит испытывать давление. Сценарий 2: если по итогам официального расследования масштаб инцидента и отсутствие потерь средств останутся в ограниченных пределах, настроение может постепенно стабилизироваться. Что для вас важнее — ужесточение списка дилеров или способность обновления прошивки полностью заблокировать уже установленные вредоносные модули в этих партиях?
Источник: 吴说
Изображение 1: Trezor подтверждает, что 3 устройства дилера были подвергнуты аппаратной модификации · скриншот страницы-источника
Источник изображения: https://www.wublock123.com/news/trezor-investigates-retailer-tampering-3-devices-compromised-no-funds-reported-71852